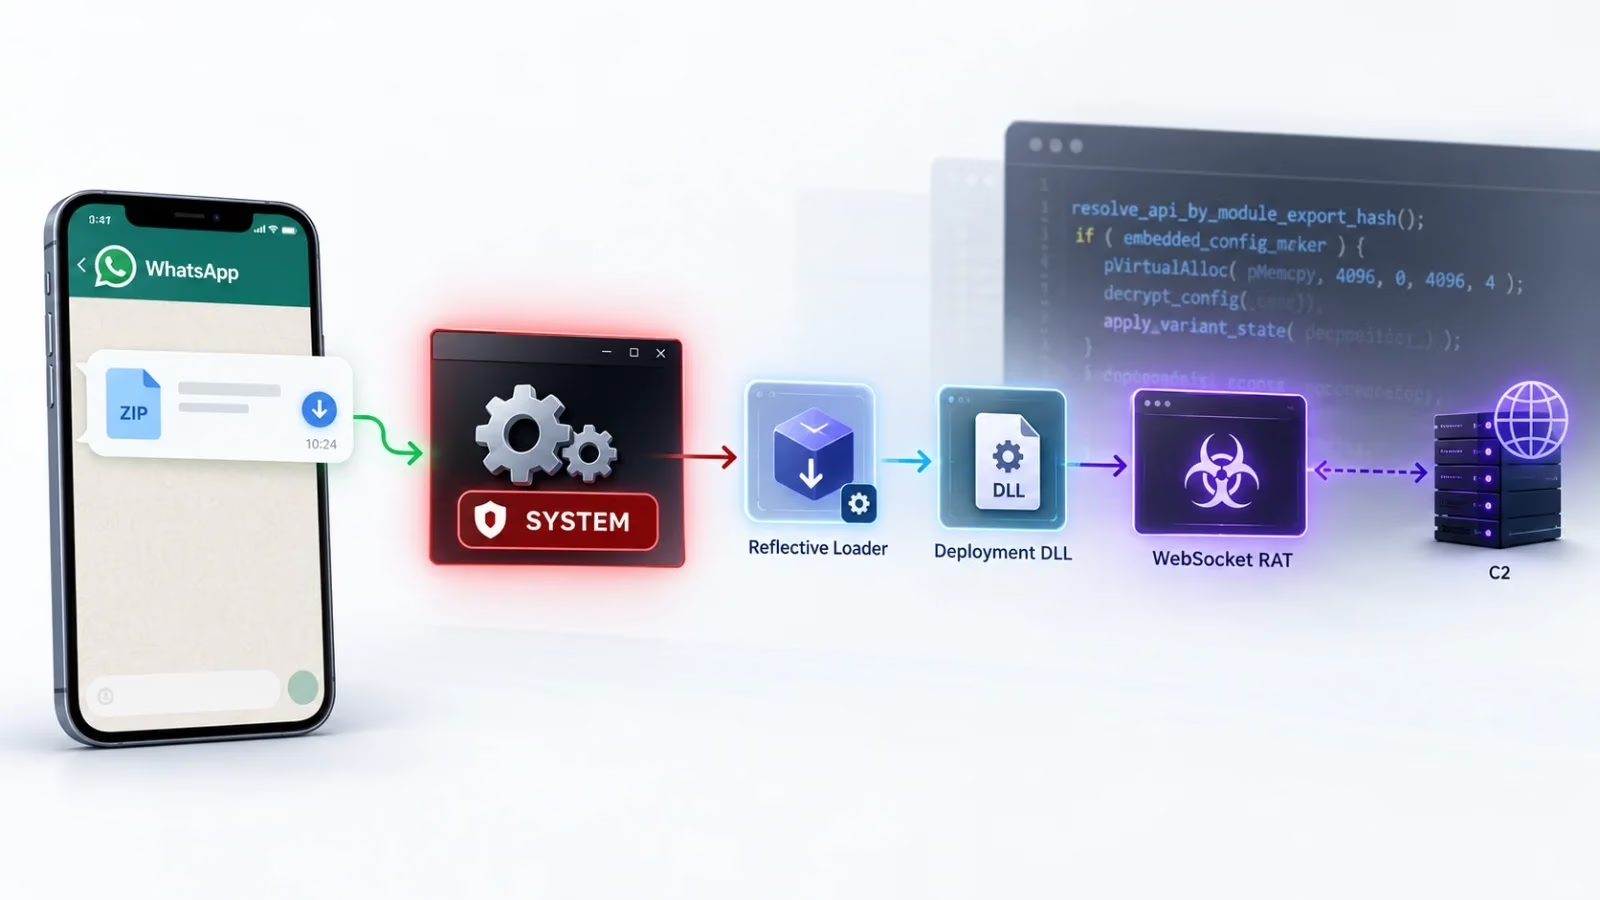
新たに報告されたWindowsへの侵入チェーンでは、WhatsAppで送り付けた金融関連のおとり文書を使って「VulcanRAT207.A」を展開します。VulcanRAT207.Aは、SYSTEM権限で動作するWebSocket型のリモートアクセス型トロイの木馬(RAT)です。
Morphisecの分析によると、攻撃は8つの段階と別個のドライバーコンポーネントで構成されており、いずれも61[.]18[.]208[.]27:8888と通信します。
被害者はWhatsApp経由で、金融文書を装った「Statement.exe」を含むZIPアーカイブを受け取ります。このファイルはNRV2E圧縮のラッパーで、本物のローダーをすべてメモリ上で展開し、ディスクには何も書き込みません。
展開されたローダーは、複数項目のチェックリストでホストを検査します。確認するのは、ディスプレイ、ディスク、CPU、メモリの各値、イベントログのエントリ(ID 4624および1102)、レジストリ上の痕跡、そしてBaidu製セキュリティ製品です。
50ミリ秒のD3D11タイミングゲートが2つ用意されており、エミュレーション対策のトラップとして機能します。システムの応答が遅い場合、ペイロードは自己破棄されます。ローダーはさらに、クリーンなntdll.dllを復元してEDRのフックを解除します。176の関数エントリポイントは、8つの整合性チェックで保護されています。
ローダーはまずCOMを利用した権限昇格を試み、失敗するとrunas動詞を指定したShellExecuteWにフォールバックします。どちらもUACの設定に依存します。続いてSeDebugPrivilegeを有効化し、PoolParty Variant 7を用いて、Windowsタスクスケジューラのサービスホストにシェルコードを注入します。
この手法はZwSetIoCompletionを通じてTP_DIRECTコールバックをキューに登録するもので、CreateRemoteThreadベースの検知を回避できます。
以降のコンポーネントはすべてLocalSystemトークンを継承するため、再度権限を昇格させる必要はありません。
Morphisecが公開した調査によると、インポートテーブルを持たないシェルコードはC2サーバーにHTTP POSTを送信し、応答をマジックヘッダー0x0207と照合して検証します。その後、複合バンドルをメモリ上で実行します。
リフレクティブローダーは、MZおよびPEシグネチャーを消去してヘッダーを潰した状態のDeployment DLLをハフマン復号し、メモリ上にマッピングします。
Deployment DLLはその後、3つの経路に分岐します。1つ目はドライバーの悪用で、署名付きドライバーGoFly64.sysをインストールし、BaiduのプロセスIDをIOCTL 0x12227Aに送ってbdservicehost.exeとbduserhost.exeをカーネルモードから強制終了します。2つ目はメモリ内実行で、vulkan-1.binをメモリから直接実行してRATをロードします。3つ目は永続化で、vulkaninfo-64.exe、vulkan-1.dll、vulkan-1.binをC:\Program Files\Common Filesに書き込み、「USOPrivate Kit」という名前のSYSTEM権限のスケジュールタスクを登録します。
このタスクは起動のたびに、Intel署名のVulkanInfoユーティリティを起動します。ユーティリティは、完全修飾パスを指定しないLoadLibraryA呼び出しを通じて、悪意あるvulkan-1.dllをサイドロードします。DLLはvulkan-1.binを読み込み、同じRATを再構築します。Morphisecは、このチェーンがProofpointの報告したTA4922の活動に似ていると指摘しています。
RATはChaCha由来の変換で設定を復号し、analplugミューテックスによって単一インスタンスでの動作を保証します。.\pipe_pipeに名前付きパイプを開き、TCP接続をWebSocket v13にアップグレードします。各メッセージには、0x0207のマジックを含む50バイトのヘッダーが付きます。
確認されたコマンドにより、オペレーターは被害者環境のプロファイリングやインタラクティブシェルの実行が可能です。そのほか、ローカル管理者アカウントの作成とパスワード変更、ファイルのダウンロードと起動(0xF006、0xF007)、explorer.exeへのインジェクション(0x22000)、GoFlyドライバーへのデータ転送(0x10002)、イベントログの消去、キー入力・クリップボード・画面の取得、デスクトップのリモート操作、Windows Filtering Platformルールによるネットワークトラフィックの遮断もできます。
RATは6種類のインジェクション手法を備えるほか、360Tray.exeとQQPCTray.exeを標的とするスタブも持ちます。オペレーターは任意のカーネルドライバーをサービスとしてロードすることも可能です。
防御側は、タスクスケジューラへのインジェクション、GoFlyデバイスの使用、SYSTEMタスクの登録、Vulkanパッケージの存在を突き合わせて相関分析する必要があります。
あわせて、C2アドレスをブロックし、脆弱な署名付きドライバーを制限するとともに、WhatsAppの添付ファイルを開かないようユーザーに注意喚起することが求められます。
翻訳元: https://cyberpress.org/vulcanrat207a-whatsapp-malware/