- サイバー犯罪グループ「BYOD」が、Trump Mobile顧客3,615人分の氏名、自宅住所、電話番号、注文詳細を公開
- BYODは、Liberty Mobile従業員の端末へのマルウェア感染を足がかりに侵入したと主張。Trump Mobile側からは「対応するチームはない」と告げられたという
- 公開されたデータは、T1スマートフォンの注文ではなく通信サービスのものとみられ、登録を途中でやめた利用者やTrump OrganizationのCIO本人も含まれる
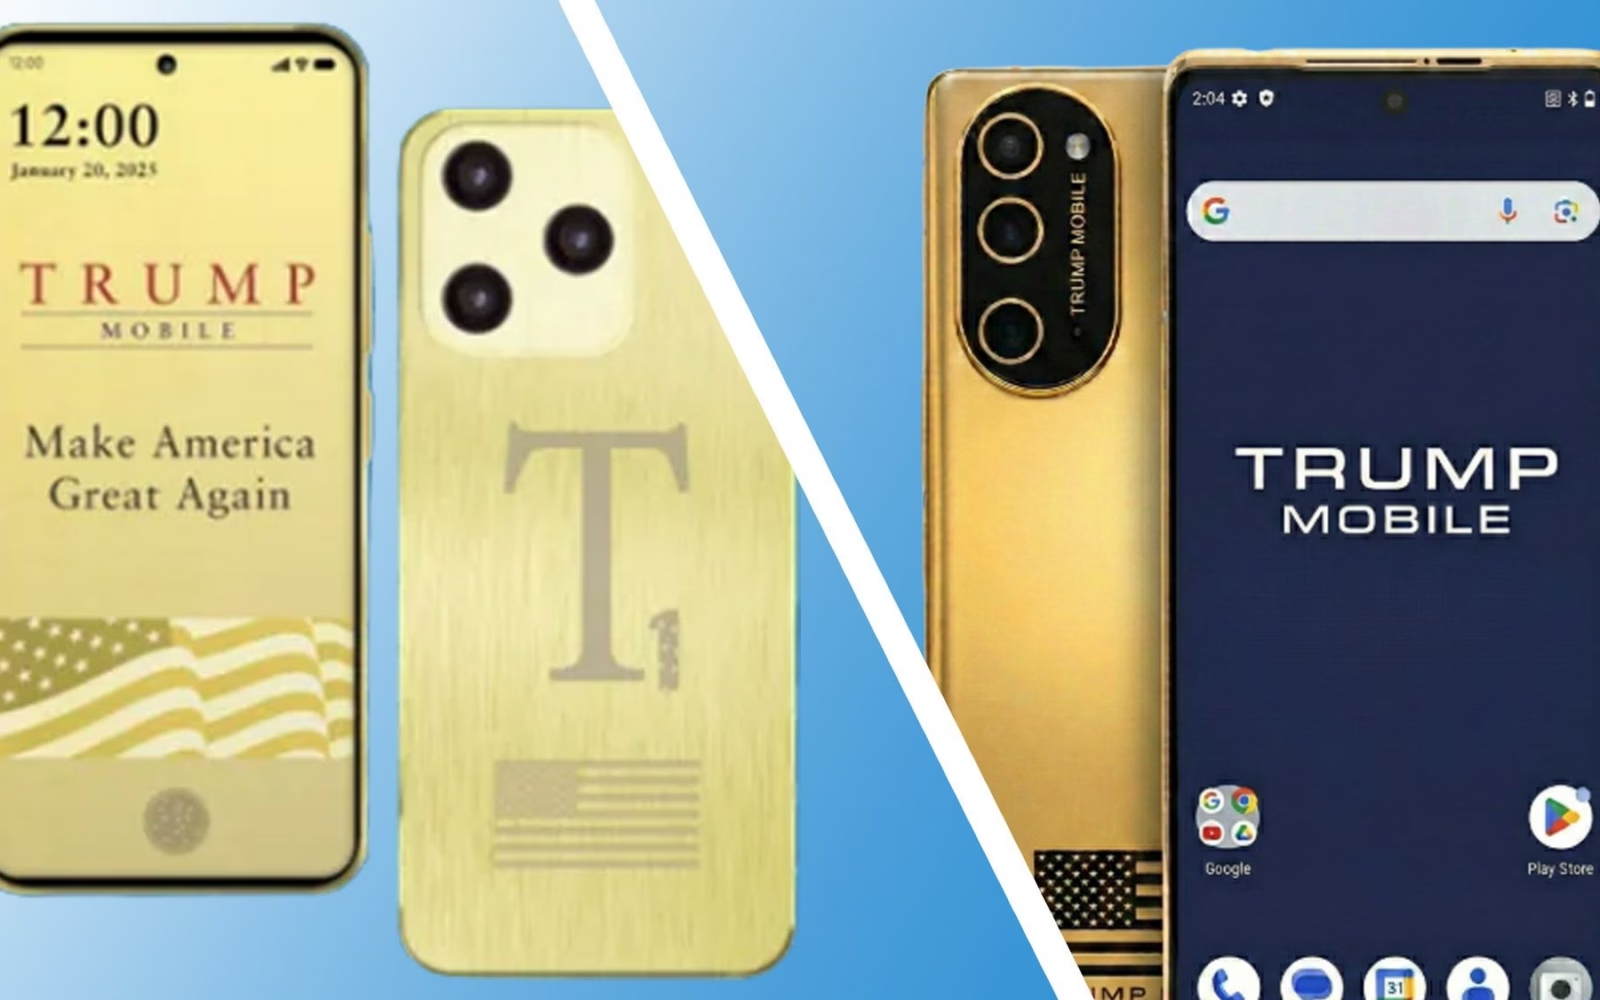
BYODを名乗る新たなサイバー犯罪グループが、Trump Mobile顧客3,615人分の個人データを盗み出して公開したと主張しています。トランプ氏の名を冠した通信事業と、金色のスマートフォン「T1」にとって、またひとつ打撃となりました。
Straight Arrow Newsがこの流出を最初に報じました。同メディアはデータセットを確認し、掲載されている人々にも連絡を取っています。データには氏名、メールアドレス、電話番号、自宅住所、注文詳細が含まれています。
Trump MobileはStraight Arrowに回答しておらず、Trump Organizationも、同サービスを運営するフロリダ州拠点のLiberty Mobileも、The Registerの質問に答えていません。
身代金要求のない「脅迫状」
BYODは2026年9月下旬に、ダークウェブ上のリークサイトへデータを掲載しました。IBTimes UKが引用するランサムウェア追跡サイトによると、掲載日は9月29日です。The RegisterはBYODを新たなRaaS(ランサムウェア・アズ・ア・サービス)運営グループと説明しており、Trump Mobileは同サイトに名前が挙がった3番目の組織にすぎないとしています。一方、IBTimes UKは、暗号化されたシステムや身代金要求を示すものは今のところ公開されていないと指摘しています。
侵入経路に関するグループの説明は、細部こそ異なるものの、大筋では一致しています。BYODはInternational Cyber Digestに対し、Liberty Mobileの従業員をインフォスティーラーで侵害したと語りました。これに対し、CybernewsとAndroid Authorityは、リモートアクセス型トロイの木馬(RAT)だったと伝えています。
端末への侵入方法はどうあれ、BYODの説明によると、同グループはその足がかりからTrump Mobileの公開状態のサブドメインへ移動しました。現在も顧客ダッシュボードにアクセスできる状態だといい、両社とも多要素認証を使っていなかったと主張しています。
証拠として、BYODは顧客1人分の個人情報が表示されたダッシュボードのスクリーンショットをStraight Arrowに送りました。ただし、このアクセスが実際に可能かどうかは、まだ第三者によって確認されていません。さらに深刻なのは、BYODが主張するTrump Mobile側の対応です。BYODによれば、同社は「対応するチームはない」と答え、ハッキングした者をテロリストと呼んだといいます。
一方、データそのものは信ぴょう性が裏付けられています。Straight Arrowは、記載内容が正確だと確認した人々に接触しました。Cybernewsは、入手したサンプルが本物とみられ、過去の流出とは一致しなかったと述べています。PCMagはファイル内の3人に連絡を取り、うち1人は、30日間の無制限プランを解約した記録が正確に残っていたことに驚いたといいます。
BYODが最初の犯行グループではない可能性もあります。IBTimes UKによると、別のグループ「EndZone」が9月23日に、Trump Mobile利用者4,000人分のデータを入手したと主張しました。セキュリティ研究者のDominic Alvieri氏はThe Registerに対し、EndZoneのダンプは「同じ最初の侵害によるものとみられる」と語りました。BYODは正式な関係を否定しています。IBTimes UKによれば、同グループの代表はPCMag に対し、メンバーの1人が「EndZoneの背後にいる数人を知っているだけ」だと述べたということです。
2025年6月の発表時、エリック・トランプ氏は「Trump Mobileは携帯電話に革命を起こす」と豪語しました。しかし、その後の展開は革命的とは言いがたいものです。
「メイド・イン・アメリカ」の約束は、2週間もたたないうちにウェブサイトから消えました。出荷時期は2025年8月から12月、3月、4月へと延期されています。4月には予約規約を書き換え、「預り金は購入ではない」と明記しました。1月には、議員らが連邦取引委員会(FTC)に対し、同ブランドのマーケティングを調査するよう求めています。
利用者にとって、不幸中の幸いもあります。今回のダンプにはクレジットカード情報が含まれていると報告されておらず、当面のリスクは直接的な詐欺被害よりもフィッシングです。とはいえ、問題が解消されたわけではありません。氏名、電話番号、自宅住所、注文履歴は、詐欺師が通信事業者や配送業者になりすますうえで、まさに必要な情報だからです。
Trump Mobileに登録した人、あるいは登録を始めただけの人も、注文、返金、アカウントの問題を知らせる不審なメッセージには警戒してください。同社は5月の侵害の際と同様、今回も対応を先送りしています。5月には、利用者に通知するかどうかまだ検討中だと説明していました。今回は少し様子が異なり、同社は何も語っていません。