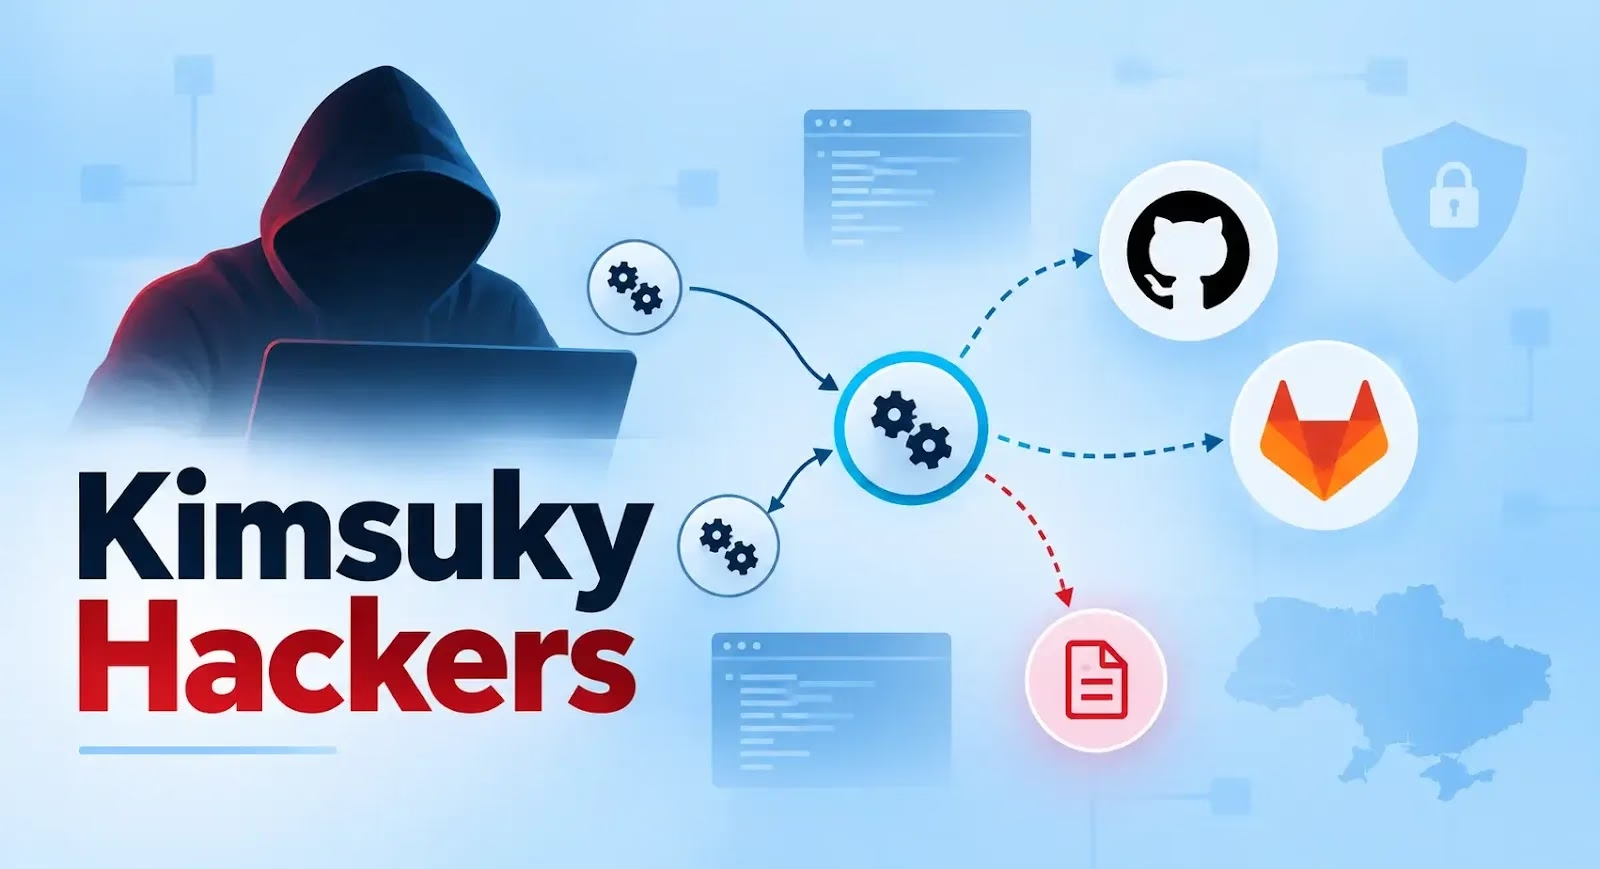
北朝鮮と関連のあるハッキング集団Kimsukyが、GitHub、GitLab、Codebergを悪用したフィッシング攻撃で、外交、安全保障、国際政策を専門とするウクライナの専門家を狙っていることが分かりました。
Genians Security Centerは、この活動を、正規の開発プラットフォームを利用して悪意のあるスクリプトの配布、コマンドの受信、窃取した情報の送出を行う攻撃キャンペーン「Operation GitPower」と関連付けています。
研究者らによると、ウクライナの標的に対して確認された攻撃の試みは、大半が失敗に終わりました。このキャンペーンは、市民社会、国際協力、ロシアの侵攻後のウクライナ復興に携わる人々に焦点を当てていました。
攻撃者は、専門家向けの招待や調査依頼を装って信頼関係を築いたうえで、悪意のあるファイルを送り付けていました。
今回の調査結果は、攻撃者がすべての構成要素を怪しいインフラ上に置かなくても、身近なオンラインサービスを標的型スパイ活動に利用できることを示しています。
ある攻撃は2026年8月6日、Korea Cyber Security Conferenceの主催者を装ったメールから始まりました。メールはウクライナの専門家に対し、講演の機会、渡航費の支援、宿泊、謝礼を提示していました。
メールには実際のイベントの詳細が含まれていましたが、送信元は公式な主催者のドメインではなく、kcscon@proton[.]meでした。
最初のメールには、悪意のある添付ファイルもリンクも含まれていませんでした。代わりに、受信者が参加するかどうかを尋ね、正式な招待状を求めていました。
この返信を誘う手口により、攻撃者はZIPアーカイブを送る前に、関心を示した標的を見極めることができました。後のアーカイブの亜種ではパスワード保護が使われており、研究者らはセキュリティ検査を妨げる狙いがあったとみています。
アーカイブの中には、本物らしく見える招待状の資料とともに、PDFに偽装したWindowsのショートカットファイルが入っていました。ショートカットを開くとcmd.exeが起動し、curlを使ってGitLabのリポジトリからファイルをダウンロードします。
ダウンロードされたfirst.iniファイルはapple.vbeまたはshiba.vbeとして保存され、実行されます。一部の亜種では、バックグラウンドでの動作を隠すため、おとりのPDFも表示されました。
別の手口では、分析レポートへのフィードバックを求める政策研究者になりすましていました。この手口でも同じGitLabリポジトリと実行プロセスが再利用されており、異なるソーシャルエンジニアリングのテーマが技術的に結び付いています。
最初のスクリプトはhelp.iniをダウンロードし、メモリ上で実行しました。コマンドには不要な文字列が含まれており、実行の直前に取り除かれるため、コードの解析が難しくなっていました。
続くスクリプトは、Googleの更新コンポーネントに似せたスケジュールタスクを作成し、15分ごとに実行するよう設定しました。マルウェアはsysteminfoの出力と、被害者のDownloadsフォルダ内のファイル一覧を収集しました。
収集した情報はBase64でエンコードされ、ハードコードされたアクセストークンを使ってGitHub Contents API経由でアップロードされました。その後、痕跡を減らすため、一時的な収集ファイルと最初のスクリプトが削除されたと、Geniansは述べています。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。元の形式に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
脅威調査を効率化し、手作業を減らすために、16,000以上のSOCチームがANY.RUNを利用しています。 チームで試してみる
翻訳元: https://cyberpress.org/kimsuky-targets-ukrainian-experts/