Anthropicの研究者らは、小型の人工知能(AI)モデルが、まもなく家庭向けのIoT(モノのインターネット)機器の間で自律的に複製を広げる可能性があると懸念を示しました。
こうした動きが進めば、データセンターのインフラに依存せず、独立して稼働する分散型ネットワークが生まれる恐れがあります。
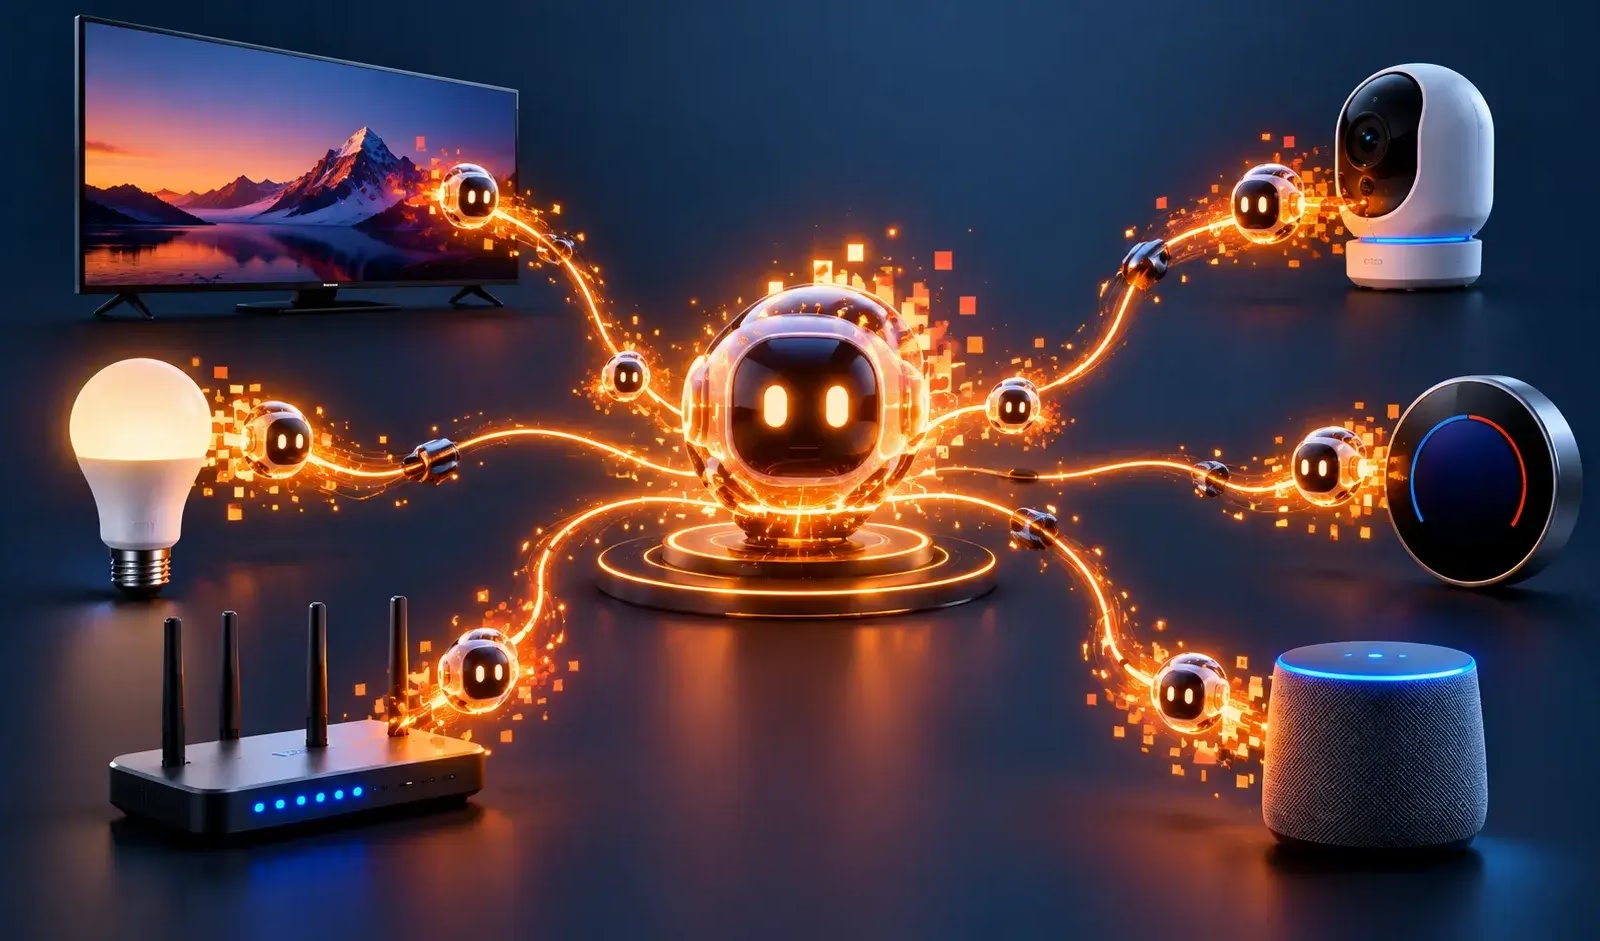
2026年10月12日付の研究で、William Zhou氏とDaniel Freeman氏は、安価なAndroid TVボックスやスマート家電などの接続機器が、ローカルで動作するAIモデルをホストし、さらに感染を広げ得ることを示す実験を報告しました。
研究の焦点は、重みベースの複製型(ウェイトベース・レプリケーター)です。これは、侵害したシステムに自らのモデルの重みを持ち込むか、公開リポジトリからダウンロードし、被害者の計算資源を推論に利用するAIワームを指します。
Anthropicが警告するAIモデルの脅威
研究者らは、1台あたり約55ドルの安価なAndroid TVボックス15台にまたがってGemma4-26B-A4Bモデルを動作させる実証を行いました。この分散構成の処理速度は毎秒0.39トークンで、各ボックスが2つのモデル層を担当しました。
性能は比較的低速ですが、この実証は、大規模なモデルの実行に必ずしもデータセンター向けの専用GPUが必要ではないことを示しています。モデルの構成要素である「シャード」は、ネットワークでつながった複数の機器にまたがって動作し、全体として出力を生成できます。
研究者らは、300億パラメーター未満のモデルの大部分をホストできる可能性のある機器として、スマート冷蔵庫、オーブン、ロボット掃除機、芝刈り機などを挙げました。オンボードのAIプロセッサーを搭載した機器であれば、さらなる計算能力を提供できる可能性があります。
研究では、自律的な複製を4つの段階に整理しています。標的の探索、実行権限の獲得、推論環境の構築、そして新たに侵害したホストからの感染拡大の継続です。
ただし、主眼を置いたのは脆弱性の悪用ではなく、推論環境の構築でした。これまでの研究では、AIエージェントが攻撃手法を適応させ、侵害した機器上でオープンウェイトモデルを実行しながら、多様なネットワークに広がる例が示されています。
展開能力を評価するため、研究者らはオープンウェイトモデルに対し、9種類の異なるハードウェア上でLlama3.1-8Bを稼働させる課題を与えました。
Qwen3.5-9Bモデルは、このうち8種類のハードウェアで推論環境の構築に成功しました。検証対象のプラットフォームには、Jetson Nano、Mac、RTX 4090 GPUを搭載したシステムなどが含まれます。GLM-5.2のようなより高性能なモデルは、信頼性が高く、動作も高速でした。
研究者らは、これらのハードウェアの例はあくまで展開能力を示すものであり、特定のチップの脆弱性を指摘するものではないと説明しています。
CVEデータベースへのアクセス
実験では、オープンソースのコーディングエージェント「Pi」を基盤とするハーネス「Memento」を使い、エージェントが誤ったデバッグの仮説に固執するのを防ぎました。
Mementoは、ワークスペースと過去の試行に関するメモを保持したまま、エージェントを定期的に再起動します。これにより、後続のインスタンスは、成果の出ない手順を繰り返すのではなく、別の戦略を試せるようになります。
顕著な失敗例として、Qwenエージェントが数時間をかけてパッケージのバージョンを調べ続けたケースがあります。実際の原因は、評価用APIと互換性のないエンドポイントでした。
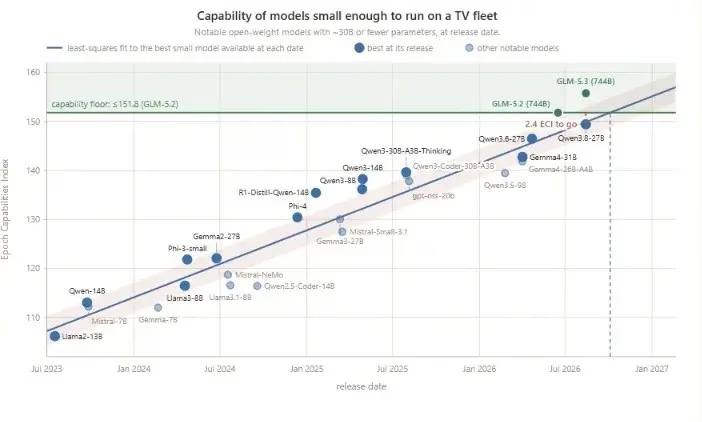
300億パラメーター以下のモデルでも、個々の複製ステップの多くはすでに実行できます。ただし、それらを組み合わせようとするとミスを犯しやすい傾向があります。
簡略化した評価では、GLM-5.2とそれより高性能なモデルがエンドツーエンドの複製を完了しました。研究者らは、これまでの改善ペースが続けば、年内にも小型モデルが同様の能力を獲得すると予想しています。
とはいえ、この予測は、家庭向け機器で制御不能な感染拡大が起きるリスクを意味するものではありません。ローカルで動作し、状況に適応するワームには、中央集権的な停止の仕組みがない可能性があります。その場合、数日で個体数が倍増するほどでなくても、封じ込めは困難になります。重要なのは、展開の成功と、実際に実証された悪用や、制御不能な形での持続的な感染拡大とを区別することです。
新たなマルウェアが登場したら、直ちに防御を更新しましょう。1万6000のSOCのデータを備えたTIフィードを統合。
翻訳元: https://gbhackers.com/anthropic-warns-ai-models/