ストリーミング端末は、一見すると大した性能のコンピューターには見えません。しかし、安価なデバイスを十分な数だけつなげば、AIモデルを動かせてしまいます。
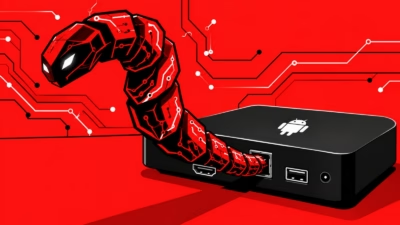
Anthropicの研究者は、ノーブランドのAndroid TVボックス15台にまたがってGoogleのGemmaモデルを動作させ、この点を実証しました。研究者らは、小型モデルがスマートオーブンやTVボックスをはじめとする脆弱なモノのインターネット(IoT)機器に間もなく拡散しかねないと警告し、次のように述べています。
「私たちの実験からは、小型AIモデルが、スマートオーブンやノーブランドのAndroid TVボックスといった市販のモノのインターネット(IoT)機器上で自己複製できるだけの能力を、数カ月以内に備える可能性があることが示唆されます。」
このシナリオでは、AIは攻撃者による悪意あるコードの作成を手伝うだけの存在ではありません。複製を実行するソフトウェアの一部そのものになります。
Anthropicは、このプロセスを次の4段階に分けています。
- 別のデバイスを見つける
- そのデバイス上でコードを実行できる権限を得る
- AIモデルの実行に必要なソフトウェアを設定する
- 新たなホストから拡散を続ける
研究者らは、AIエージェントがこの一連の流れを完遂できるかどうかを検証しました。ただし、侵害された家庭用デバイス上で小型モデルが自律的に拡散し、動作する様子を実証したわけではありません。
テストでは、認証なしでデバッグにアクセスできるAndroidエミュレーターを使用しました。そのため、適切に保護された実機に比べ、エージェントがはるかに容易にアクセス権を得られる環境でした。実環境では、大容量ファイルの転送やデバイス間の持続的な通信によって複製が検知されやすくなる可能性があり、演算能力の限界が複製の速度を落とすことも考えられます。重要な点として、今回の実験では、複製プロセスを完遂できるだけの能力を持ち、かつ標的となる民生用ハードウェアで動作できるほど小さいモデルは示されていません。
Anthropicは、これまでの改善ペースが続けば、小型モデルが2026年末までに必要な能力に到達する可能性があると予測しています。
イリノイ大学のVarun Chandrasekaran助教は、AFPの取材に対し、今回の調査結果は関連研究と整合的だと述べました。一方で、Anthropicの研究は第三者による検証を受けていないと指摘しています。同氏は、現時点でより大きな脅威となるのはAIシステムの暴走ではなく、人間がAIを使って攻撃を高度化させることだとみています。
スマートデバイスのボットネットは、すでに現実の問題です。
犯罪者によるコネクテッドデバイスの乗っ取りは、今に始まったことではありません。Miraiとその派生型は、ルーター、防犯カメラ、ビデオレコーダーをボットネットに取り込み、大量のトラフィックでサービスを圧迫する分散型サービス拒否(DDoS)攻撃に使ってきました。BADBOX 2.0は、また別の悪用形態を示しています。侵害された民生用デバイスが、被害者の回線を経由して他人の通信を中継するレジデンシャルプロキシサービスなどに使われているのです。
いずれも自律的なAIの複製を示すものではありませんが、コネクテッドデバイスが犯罪者のインフラになり得ることは共通して示しています。
今すぐできる対策
現実的な対応は、攻撃者に接続機器を悪用される余地を減らすことです。
- OS、ソフトウェア、ファームウェアを最新の状態に保ち、既知の脆弱性にさらされるリスクを減らす。
- ファームウェアやセキュリティの更新を継続的に提供している信頼できるメーカーから購入する。ソフトウェアを信頼できず、セキュリティ修正も入手できないなら、安さの魅力は薄れます。
- 無料のストリーミングコンテンツをうたう非公式アプリストアを避ける。FBIはBADBOX 2.0に関する注意喚起で、こうしたマーケットプレイスを名指しで警告しています。
- アプリを動かすために保護機能を無効にしない。Google Play プロテクトの無効化を求められたら警告サインです。Play プロテクト認証を受けていないAndroidデバイスも同様です。
- 不審な点に気づいたら、調査する間はデバイスをネットワークから切断する。
- セキュリティソフトを動かせないスマートデバイスは、ゲストネットワークなど、パソコンやスマートフォンから隔離した別のネットワークに接続する。
詐欺師は、あなたが思う以上にあなたのことを知っています。
Malwarebytes Mobile Securityは、フィッシング、詐欺テキストメッセージ、悪意のあるサイトなどからあなたを守ります。リアルタイムのAI搭載Scam Guardも標準で組み込まれています。