ハッカーが、GitHub上にホストしたPowerShellスクリプトとWinRARの脆弱性を使い、独立国家共同体(CIS)加盟国の政府機関を狙っています。
この活動を調査したのは、Cisco TalosとRecorded FutureのInsikt Groupです。Talosは「UAT-6275」、Recorded Futureは「TAG-193」として追跡しています。
調査対象は2025年6月から2026年8月までの活動で、4種類のマルウェア配布手法が確認されました。
攻撃者は、悪意のあるドキュメント、実行ファイル形式のダウンローダー、Windowsショートカット、細工したアーカイブを使ってリバースシェルをインストールしていました。リバースシェルを通じて、攻撃者は感染したコンピューターに遠隔からコマンドを送り込めます。
確認された被害者とおとりのテーマは、カザフスタン、キルギス、タジキスタン、トルクメニスタン、ウズベキスタン、アルメニア、アゼルバイジャン、ロシア、ベラルーシの9カ国に及びます。
標的には、外交、経済開発、農業、環境管理を担う機関が含まれていました。回収された文書からは、水資源やエネルギー供給にも関心を寄せていたことがうかがえます。
最初の感染チェーンは2025年6月に確認されました。マクロを有効化したMicrosoft Word文書を使い、第2段階のバイナリをダウンロードして実行させる手口です。調査対象の活動の中では、これが最も早い配布手法でした。
2025年7月には、PS2EXEで作成したダウンローダーが確認されました。PS2EXEは、PowerShellスクリプトを単体で動作するWindows実行ファイルに変換するツールです。
このダウンローダーはリバースシェルのペイロードを取得し、侵害したシステムにアクセスを維持するためのスケジュールタスクも作成していました。
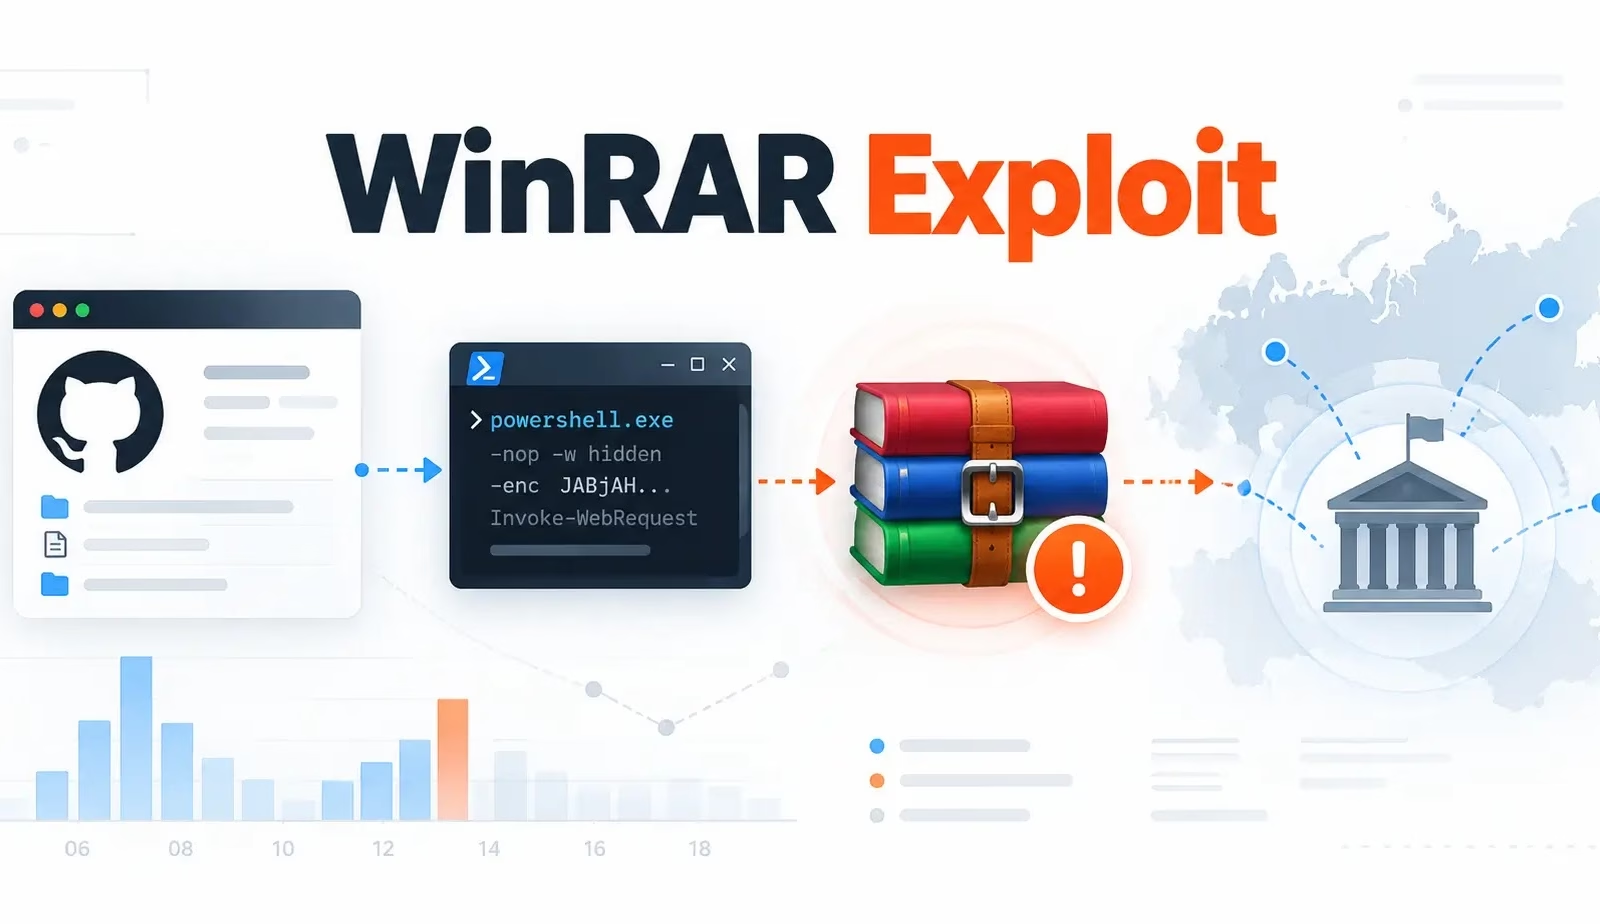
3つ目のチェーンは2025年10月に登場しました。悪意のあるWindowsショートカットがPowerShellを起動し、GitHub上のスクリプトをダウンロードして実行します。このスクリプトはリモートシェルアクセスを提供します。のちのバージョンでは、PickleShellもダウンロードし、永続化のためにWindowsのスタートアップフォルダーへ配置していました。
2026年4月、攻撃者はWinRARの脆弱性悪用を加えました。細工されたRARアーカイブがCVE-2025-8088を悪用し、PickleShellをスタートアップフォルダーに配置します。
マルウェアは、ユーザーが次にサインインした時点で実行されます。Talosによると、このグループのマルウェア配布で脆弱性の悪用が確認されたのは、これが初めてです。
PickleShellに加え、このグループはChvostとLaplasという軽量なリバースシェルも使用していました。これらのツールは対話型のコマンド実行を可能にし、攻撃者は初期感染後に侵害したシステムを操作できます。
研究者は、一般に公開された3つのステージング用ディレクトリと、これまで報告されていなかったGitHubリポジトリを発見しました。リポジトリには、悪意のあるスクリプトとペイロードが含まれていました。
リポジトリのコミット履歴からは、マルウェアの開発状況やコマンド&コントロール(C2)インフラの変更が明らかになり、調査担当者がグループの活動を追跡する助けとなりました。
回収されたファイルには、Linux対応ツールや、FortiWebの脆弱性CVE-2025-25257を突く公開済みの概念実証(PoC)エクスプロイトも含まれていました。
これらの存在は、Linuxシステムやインターネットに公開されたアプライアンスへ攻撃を広げる準備をしていた可能性を示唆しています。ただし、これらのツールが実際に被害者への攻撃で使用されたことを裏付けるものではありません。
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])しています。元に戻す際は、MISP、VirusTotal、お使いのSIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チームで試してみる
翻訳元: https://cyberpress.org/hackers-target-cis-governments/