「Iron Man System」は、銀行、宅配業者、税務当局、交通当局など、世界各地の信頼された組織になりすました既製のWebサイトを犯罪者に提供する、商用のフィッシング・アズ・ア・サービス(PhaaS)プラットフォームです。
研究者らはヒューマンインテリジェンス活動を通じてライセンスを購入し、隔離されたラボ環境内でこのキットを展開しました。
パケットキャプチャと設定の解析により、稼働中の環境がベンダー管理下のインフラに接続していることが確認され、宣伝文句にとどまらない裏付けが得られました。
Resecurityの「HUNTER」チームは、開発者やその関係者を調査するため、中国系の攻撃者グループが運営するコミュニティにも潜入しました。
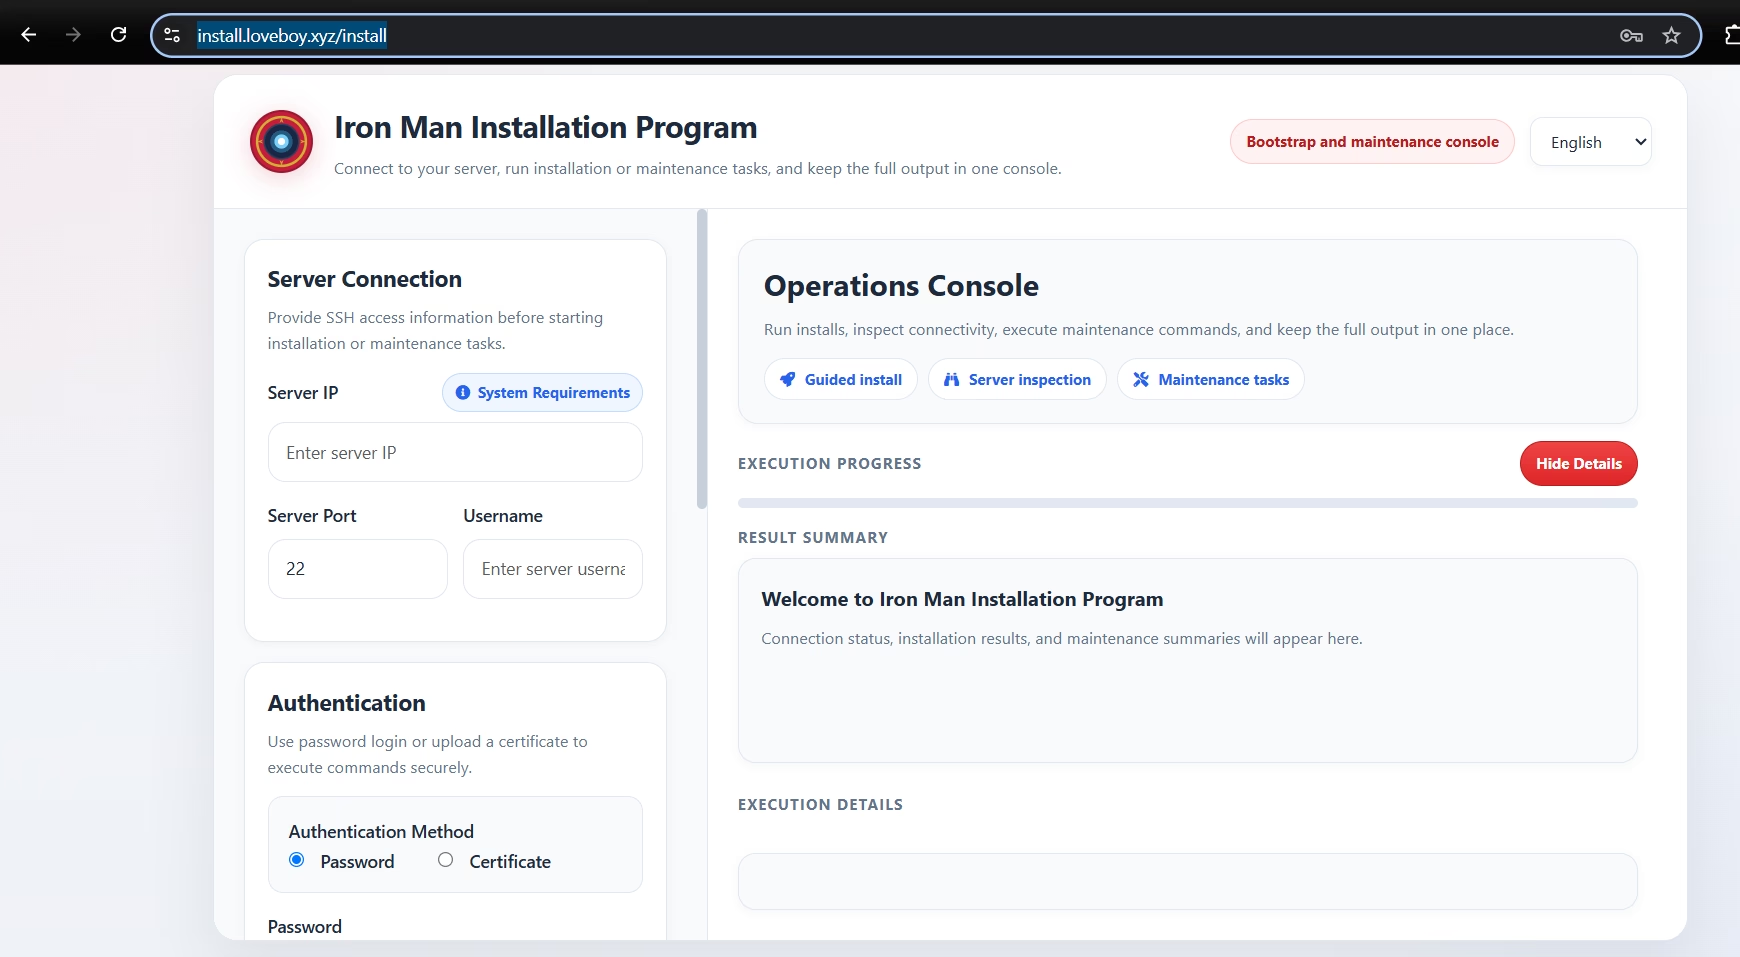
Iron ManはバックエンドにGo言語を採用し、コンテナ化されたセルフホスト型パッケージとして提供されています。中国語と英語に対応した管理パネルでは、購入者がなりすまし対象のブランドごとに用意された個別のフィッシング用フロントエンドを管理できます。
ラボで観測された環境はバージョン6.3.1で動作しており、サブスクリプションの残り期間を示すカウントダウンも表示されていました。
Microsoftは、Iron Man、CoGUI、Haoziの開発者らをまとめて「Storm-2990」として追跡しています。同社の技術調査によると、このキットはWebSocketを使った情報収集とTelegram通知を備えており、運営者は被害者が認証情報、支払い情報、確認コードを入力する様子をリアルタイムで把握できます。
運営者は後続の画面を手動で操作することもでき、静的ななりすましページを対話型の詐欺セッションに変えてしまいます。
Microsoftはまた、関連するキット全体で、ジオフェンシング、偽のCAPTCHAゲート、IPフィルタリングが使われていることも確認しています。これらの制御は研究者のアクセスを制限し、自動検査を困難にします。
重要な点として、フィッシングテンプレートにあるブランドが登場しているからといって、なりすまされた組織が侵害されたことにはなりません。
対象地域の合計数は報告書によって異なります。Resecurityは130の国と地域を確認した一方、Microsoftはより広範な範囲に及ぶと説明しています。
これらは別々に報告された一覧であり、同一のデータセットとみなしたり、すべての地域で侵害が確認されたと解釈したりすべきではありません。
Resecurityは、ネットワーク観測と復元した設定情報から、api2[.]peaceman[.]ccが主要な認可バックエンドであることを確認しました。
Resecurityの調査では、130の国と地域にまたがる2,360種類のフィッシングテンプレートに加え、共有のライセンスバックエンドと、積極的に保守されている配布パイプラインが特定されました。
Iron Manのフィッシング・アズ・ア・サービス
ほかのエンドポイントは、補助的なAPI通信やテレメトリーを担っていました。古い設定ではapi2[.]haoyutai[.]ccが参照されていましたが、研究者らはこのアドレスを現在の運用指標ではなく、非アクティブなものと判断しています。
docker[.]aidchildren[.]ccとdocker[.]loveboy[.]xyzからアクセスできる、一般公開状態のGiteaインスタンスでは、過去のコンテナイメージ911バージョンと、登録済みアカウント8件が公開されていました。
最近の更新履歴からは、開発が継続していることがうかがえます。設定ファイルの解析では、ossapi[.]haoeryu[.]topがS3互換のストレージエンドポイントであることも判明しました。過去のビルド間で再利用されている静的な認証情報も確認されましたが、これらの機密情報は公開されていません。
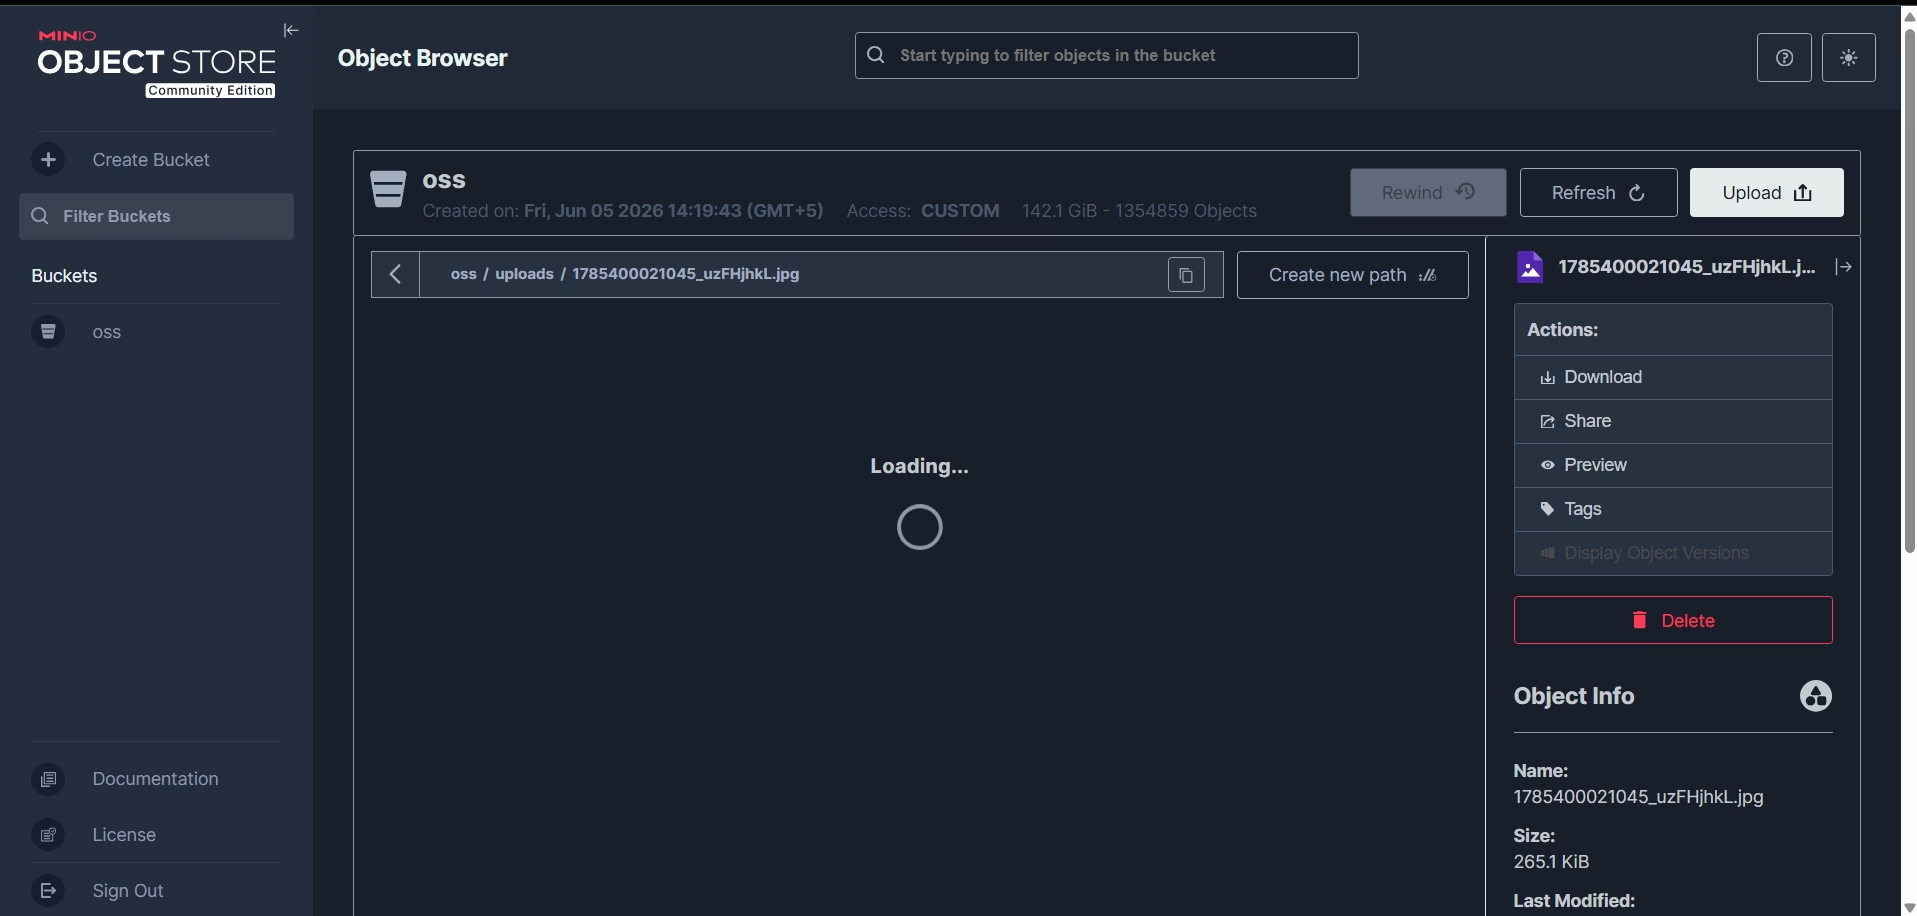
バイナリ解析では、このプラットフォームが商品カタログと画像アップロードのサブシステムに関連していることも判明しました。
被害者の報告用クエリでは、特定の商品が決済カードの入力項目と関連付けられており、ショッピングを題材にした誘い文句が、このキットの金融データ収集ワークフローに結びついていることがわかります。
各環境は中央の認可インフラに定期的に接続するため、個々のフィッシングページを削除するよりも、ライセンス、配布、ストレージの各サービスに対して協調的な対策を講じるほうが、複数の犯罪者顧客に同時に影響を与えられる可能性があります。
Microsoftが10月14日に公表した情報では、Iron Manは「YAM Store」(Storm-3119として追跡)と関連付けられています。YAM Storeは、不正に入手したクラウドアカウントとインフラを提供しています。
このエコシステム全体では、2026年1月以降、7万5,000を超える組織を標的とした10億通以上の悪意あるメッセージが送信されました。ただし、これらの数値をIron Manだけの成果とみなすべきではありません。
MicrosoftとHealth-ISACは、関連ドメインを差し押さえてリダイレクトするため、フロリダ州の連邦裁判所から命令を取得しました。
防御側は、公開されたインフラ情報をDNS、プロキシ、ID関連のテレメトリーと突き合わせ、不審なクラウドアプリケーションを調査し、フィッシング耐性のある認証を優先して導入する必要があります。
Microsoftはさらに、YAM Storeに関連する2万以上のアカウントを無効化し、10万を超えるなりすましおよび詐欺関連ドメインをブロックしたと報告しています。
Microsoftはこのほか、ネットワーク保護の導入、特権アクセスの強化、緊急の支払いやアカウントに関するメッセージを、独自に入手した連絡手段で確認することを推奨しています。
IOC(侵害指標)
| 種類 | 値 | 備考 |
|---|---|---|
| ドメイン | api2[.]peaceman[.]cc | ライセンス/認可バックエンド |
| ドメイン | ipapi2[.]peaceman[.]cc | 補助API |
| ドメイン | bin2[.]peaceman[.]cc | 補助API |
| ドメイン | log2[.]peaceloving[.]xyz | テレメトリー/ログ収集 |
| ドメイン | ossapi[.]haoeryu[.]top | オブジェクトストレージ(CDN経由) |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例:[.])しています。無害化を解除する際は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限定してください。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止。ANYRUNのサンドボックスをSOCに統合。
Cybersecuritynews platform
翻訳元: https://gbhackers.com/iron-man-phishing-as-a-service/