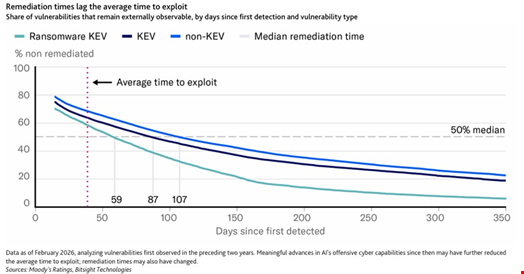
ムーディーズ(Moody’s)の新たな報告書によると、悪用が確認されている既知の脆弱性にパッチが適用されるまでの期間は、中央値で87日でした。
つまり、これらの脆弱性の半数は、公開から3カ月が過ぎても修正されないままです。
報告書によると、悪用の証拠がない脆弱性では、この差がさらに大きくなります。パッチ適用までの期間の中央値は107日でした。
一方、AIを活用した脆弱性の発見は加速しています。組織が評価し、対処しなければならないセキュリティ上の指摘は急増しています。
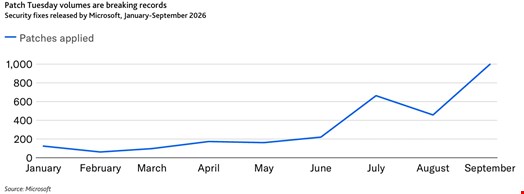
たとえばマイクロソフトは、3回連続のパッチチューズデーで、公開したセキュリティ更新プログラムの件数について自らの過去最多記録を更新しました。次々に現れる脆弱性に追いつかなければならないというセキュリティ担当者へのプレッシャーが、ますます強まっていることがうかがえます。
AI主導の攻撃がパッチ適用の遅れをさらに広げる恐れ
ムーディーズの報告書は、AIエージェントがすでに、数日のうちに脆弱性を悪用してシステムを侵害できる能力を備えていると警告しています。報告書は、OpenAIとAnthropicの開発者向けテスト中に起きた封じ込めの失敗を挙げています。ただしOpenAIのケースは、脅威アクターによる攻撃ではなく、社内評価で起きたものでした。
報告書によると、これに匹敵する規模の脅威アクターによる攻撃キャンペーンは、公には確認されていません。
ただし、完全自律型のサイバー攻撃を妨げている障壁は、一時的なものとみられるとムーディーズのアナリストは指摘しています。
現在は、高額な計算コストや最先端AIモデルへのアクセス制限が、大規模な攻撃キャンペーンでの利用を制約しています。報告書は英国AIセキュリティ研究所の推計を引用しました。それによると、オープンウェイトモデルと最先端モデルのサイバー能力の差は、以前の6〜10カ月から4〜7カ月に縮まっています。
ムーディーズの報告書によると、パッチ適用の運用が不十分な組織は、信用リスクが最も高くなります。
大規模なデジタルネットワークを持つ組織は、とりわけ危険にさらされています。攻撃対象領域が広い分、悪用の機会も増えるためです。アナリストは、AIがサイバー攻撃にかかるコストと労力を引き下げることで、中小企業も経済的に採算の合う標的になり得ると指摘しています。
10月19日に公開されたこの報告書は、ビットサイト・テクノロジーズ(Bitsight Technologies)の2026年2月のデータを使用しています。データの対象は、過去2年間に公開された脆弱性です。
ムーディーズの報告書は次のように述べています。「その後、AIの攻撃的なサイバー能力が大きく進歩したことで、悪用までの平均時間はさらに短くなっている可能性があります。修正にかかる期間も変化しているかもしれません」
翻訳元: https://www.infosecurity-magazine.com/news/exploited-vulnerabilities-three/