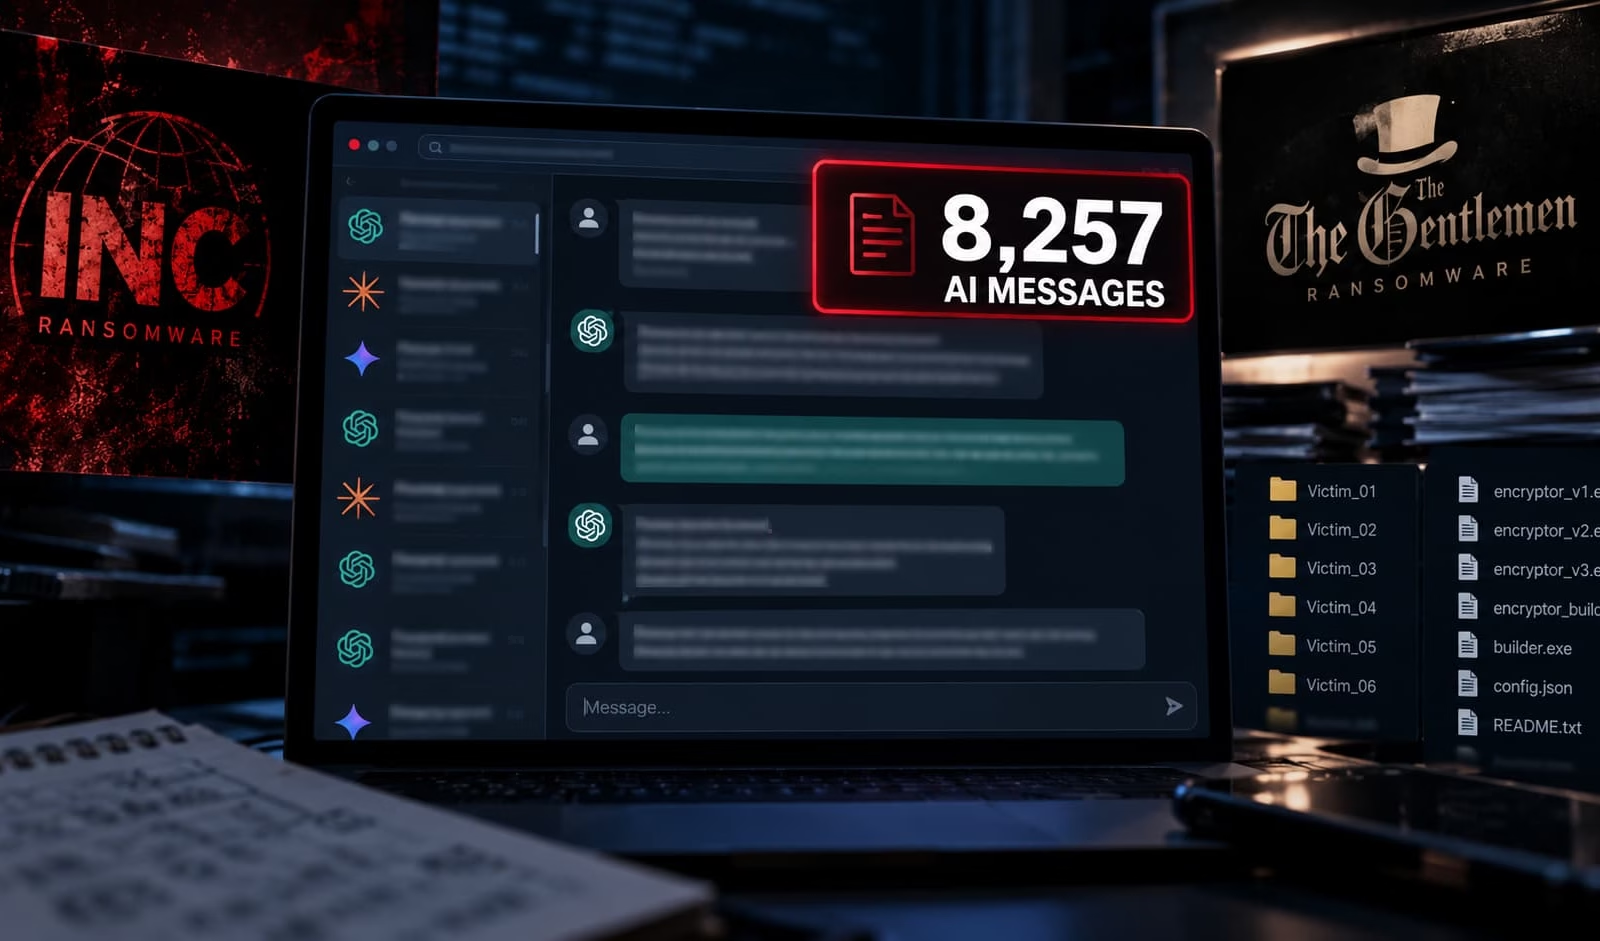
SOCRadarは、INCおよびThe Gentlemenのランサムウェアアフィリエイトに関連する公開状態のサーバー7台を発見しました。サーバーには、AIとのチャット記録、窃取された認証情報、46件のランサムウェア暗号化ツールのビルドが保存されていました。
SOCRadarのセキュリティ研究者らはこのほど、INCランサムウェアとThe Gentlemenランサムウェアのアフィリエイトに関連する公開状態のサーバー7台を発見しました。流出していた データには、AIのセッションログ、窃取された認証情報、ランサムウェア関連ツールが含まれていました。
10月20日に公開された同社のレポートによると、SOCRadar脅威調査部門(STRU)は、133件のOpenCodeセッションにわたるAIメッセージ8,257件を回収しました。あわせて、被害者6組向けに用意されたINCのカスタム暗号化ツールのビルド46件も確認しています。
記録からは、AI APIの利用額が23,920ドルを超えていたことや、運営者がClaude Opus 4.6やKimi K3などの商用モデルを使用していたこともわかりました。
AIを活用した侵入も人間の管理下で実施
運営者らは、AIコーディングインターフェースのOpenCodeと永続的なナレッジベースを併用し、偵察の計画、コマンドの生成、窃取した認証情報の分析、レポートの作成を行っていました。
LearnAI Tools
セッションログによると、各ステップの前には人間の承認が必要でした。ある指示では、AIに対して「すべての行動を私と調整するように」と命じており、運営者が攻撃プロセスの主導権を握り続けていたことがうかがえます。
商用モデルが悪意のある要求を拒否すると、運営者はプロンプトを「Authorized Red Team Assessment Request(認可されたレッドチーム評価の依頼)」というテンプレートに書き換えていました。別のモデルに乗り換えるのではなく、プロンプトの変更によってモデルの拒否を回避しようとしたとみられます。
悪用された脆弱性とカスタムツール
STRUがレポートで分析した運営者の記録によると、アフィリエイトらはインターネットに公開されたシステムやリモートアクセス基盤を標的にしていました。対象となった脆弱性は次のとおりです。
- CVE-2026-41940(cPanel):運営者は、ホスティング事業者49社超への侵入を主張
- CVE-2024-57727(SimpleHelp):4,922台のサーバーをスキャンして管理者パスワード427件を取得したとされ、影響を受けたIPアドレスは重複なしで242件を記載
- CVE-2026-35616(FortiClient EMS):記録では標的2,236件、新規作成した管理者アカウント108件、管理対象エンドポイント4,140台を主張
これらの数値は攻撃者側の記録に基づくもので、第三者による検証は行われていません。流出したサーバーには、WormGPTの名を冠したMCPサーバーのほか、攻撃活動を調整するためのカスタムフレームワーク「Phantom」、コマンド&コントロール(C2)ツール、 セキュリティ製品を無効化するソフトウェアも含まれていました。
CompareSecurity
ランサムウェアのビルドと被害者の記録
調査では、運営者の記録から62の組織名を特定しました。このうち36組織は米国の組織です。リストアップされた標的のうち、産業・製造業が16.1%を占め、医療・製薬が14.5%で続きました。
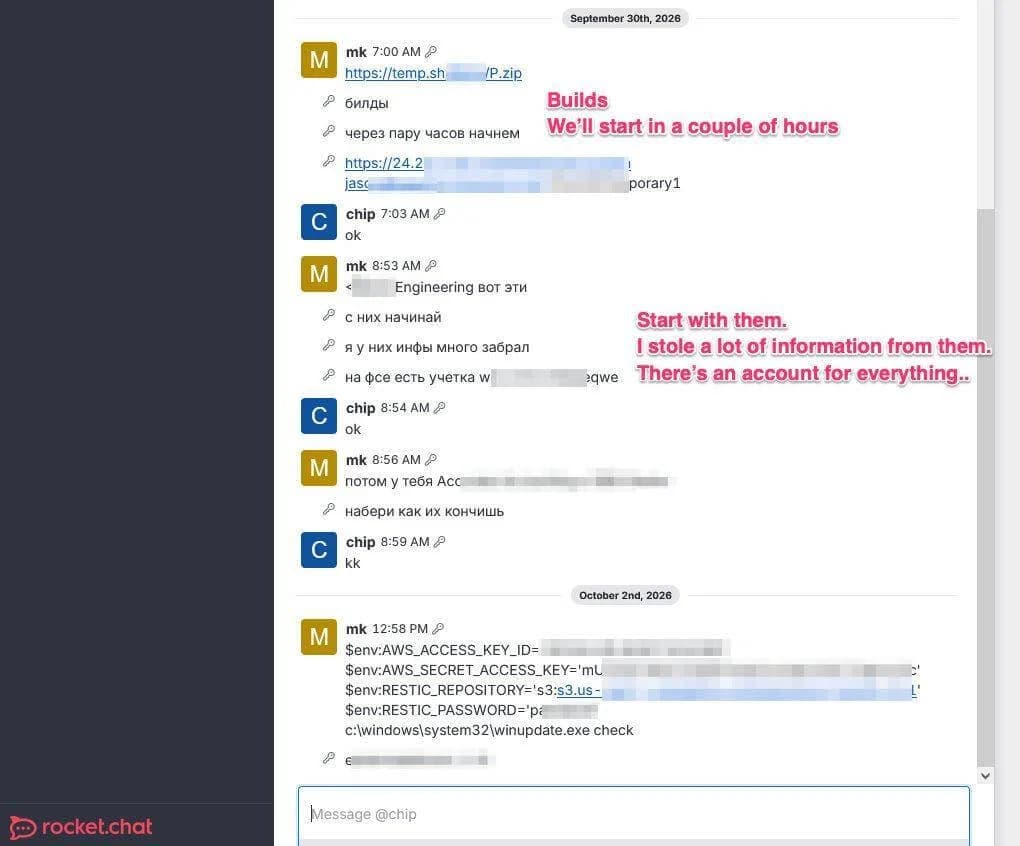
INCの暗号化ツールのビルド46件は、2026年10月1日に予定されていた展開に向けて被害者6組分が用意されていましたが、レポートは6件すべての攻撃が実行されたかどうかを確認していません。9月30日付のSimpleHelpコンソールのスクリーンショットには、被害者のワークステーション上で暗号化ツールが動作している様子が写っており、少なくとも1件で暗号化が行われた証拠となっています。
記録には、窃取した財務データや業務データを軸にした恐喝戦略も記されていました。被害者の顧客、取引先、規制当局に連絡すると脅す内容です。今回の調査結果は、ランサムウェアの運営者が人間による監督を保ちながら、実際の侵入作業でAIをどう活用していたかを示す貴重な事例です。
StoreBig Data
翻訳元: https://hackread.com/inc-the-gentlemen-ransomware-affiliates-ai-messages/