Dellからの注文確認メールが受信トレイに届きます。一見すると本物そのものです。送信元はDellの注文用ドメインで、DKIMとDMARCの検証を通過し、Dell本物のテンプレートを使っています。内容は、Microsoft Project Standard 2024を736.09ドルで購入したという確認で、身に覚えのない注文です。本来は住所が入る「Ship To」欄には、「Helpline」という文字と電話番号が記載されています。これは、被害者に電話をかけさせる「コールバック詐欺」への誘導です。
このメールが本物に見えるのは、実際に本物だからです。攻撃者が用意したのは電話番号だけでした。その番号を埋め込み、メールを送信したのは、Dell自身のシステムです。
正規プラットフォームを「配送役」に変える手口
Cisco Talosによると、攻撃者はこの1年間で、25を超える正規プラットフォームを悪用しました。対象はコラボレーション、ファイル共有、アンケート、決済、AIサービスなど多岐にわたります。攻撃者は悪意ある入力をこれらのプラットフォームに与え、配信そのものを任せています。
Ciscoの研究者は、この手法を3つのパターンに分けて説明しています。
1つ目は、StaplesとDellのトランザクションメールを悪用した2件のキャンペーンです。合計でおよそ1,400通のメッセージが確認されました。攻撃者は、高額商品(Staplesの場合はiPad)の注文確認メールで、請求先欄や配送先欄に偽のサポート電話番号を仕込みました。狙いはクリックではなく電話をかけさせることです。これにより、被害者をメールの外へ完全に誘導します。
2つ目は「リストボミング」です。従来はサービス妨害や注意をそらす目的で使われてきた手法ですが、一部では悪意あるコンテンツの配信に転用されています。攻撃者は被害者のメールアドレスを、正規の会員登録、購読、通知のワークフローに大量に登録します。すると被害者のもとには、自動送信の確認メールが大量に届きます。
Ciscoの研究者が指摘するように、こうしたメールの一部にはおとり文言が含まれています。検証の甘いフォームの氏名、会社名、役職の欄に、攻撃者が文言を入力しているのです。プラットフォームが送るウェルカムメールがそれを届けるため、公式メールのように見えてしまいます。
3つ目は、配信失敗通知(いわゆる「バウンスメール」)です。バウンスメールは、元のメッセージを送信者に返すことがあります。偽装したエンベロープ送信者によるバックスキャッターを利用する方法でも、意図的に配信エラーを起こす方法でも、攻撃者はバウンスメールに悪意あるペイロードを載せられます。
Talosが確認した事例の一つでは、メール配信失敗の通知に、WeTransferを装ったファイル共有のおとりが含まれていました。
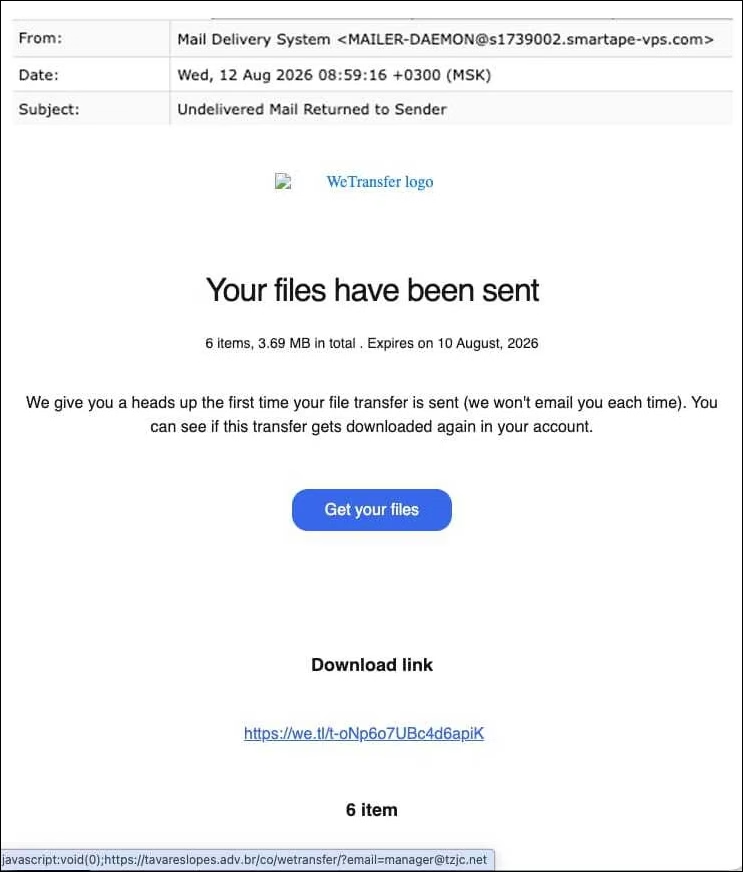
バウンスメールでファイル共有のおとりを届ける例(出典:Cisco Talos)
研究者は次のように説明しています。「攻撃者の狙いは、フィッシングのおとりを、一方的に届く外部メッセージではなく、確認が必要な技術的な配信失敗の一部に見せかけることでした。ユーザーはシステムエラーを無害なものと捉えがちです。そのため、不審な単独のフィッシングメールよりも、『管理上の』対処に応じてしまう可能性がはるかに高くなります」
「認証済み」は「安全」を意味しない
メール認証は、「このメッセージは名乗っている送信元から届いたのか」という1つの問いに答えるために作られました。SPF、DKIM、DMARCはこの問いに十分に答えられます。しかし、送信元のシステムが何を書くよう指示されたかについては、何も保証しません。
この隙が攻撃対象になります。ユーザーが入力でき、後からプラットフォームがメールに反映する項目は、どれも攻撃の経路になり得ます。攻撃者が内容を用意し、信頼されたシステムが評判、テンプレート、認証を通過するヘッダーを提供するのです。
受信者は、あらゆるメールに注意する必要があります。ただし、ユーザーが入力した値を保存して表示する前に検証すべきなのは、プラットフォームの運営者です。
Cisco Talosは次のように助言しています。「電話番号、URL、マークアップ、改行、緊急性を煽るサポート文言は、本来あるべきでない項目に現れた場合、拒否するか、フラグを立てるべきです」
一方、セキュリティゲートウェイには、送信元とテンプレートだけでなく、完全にレンダリングされたメッセージ全体の検査が求められます。対象は、HTML、テキスト、URL、リダイレクト、添付ファイル、パーソナライズ項目、入れ子のMIMEコンテンツです。
Talosはさらに、トランザクションメールの内容が、それを生成した業務プロセスに合致しているかの確認も推奨しています。想定外のサポート電話番号、キャンセル手順、緊急性を煽る文言を含む領収書は、警戒すべき兆候です。
研究者はこう付け加えています。「配信レポートでは、再帰的なMIME検査が特に重要です。ゲートウェイはDSNコンテナを解析し、返送されたメッセージやその断片を取り出して、入れ子のコンテンツにも通常のフィッシング、マルウェア、URLの分析を適用すべきです。バウンスメールは配信失敗を説明するものであり、信頼できないペイロードの無防備な通り道であってはなりません」
翻訳元: https://www.helpnetsecurity.com/2026/10/22/legitimate-platforms-abused-phishing-emails/