GitLabは、正規表現コンパイラに存在する最大深刻度の脆弱性に対するセキュリティパッチを公開しました。この脆弱性を悪用されると、リモートの攻撃者が脆弱なサーバー上で任意のコードを実行できる恐れがあります。
この問題はCVE-2026-110264として追跡されています。GitLabのバグ報奨金プログラム「HackerOne」を通じて、「joaxcar」のハンドル名を持つセキュリティ研究者が報告しました。
CVE-2026-110264の原因は、GitLabの正規表現コンパイラにある整数オーバーフローの脆弱性です。このコンパイラは、設定ファイル内の正規表現を解析・検証するバックグラウンドエンジンです。
Visit Advertiser websiteGO TO PAGE
GitLabは、GitLab Community Edition(CE)およびEnterprise Edition(EE)のバージョン19.5.1、19.4.3、19.3.6、19.2.9、19.1.9、19.0.10、18.11.13でこの脆弱性を修正しました。ユーザーに対し、直ちにインスタンスへパッチを適用するよう呼びかけています。
GitLabは次のように説明しています。
「GitLabは、特定の条件下で認証されていないユーザーがGitLabサーバー上で任意のコードを実行できてしまう問題を修正しました。特別に細工された正規表現をコンパイルする際に、整数オーバーフローが発生することが原因です」
「以下に記載する問題の影響を受けるバージョンを実行しているすべての環境で、できるだけ早く最新バージョンへアップグレードすることを強く推奨します。[..] GitLab.comはすでにパッチ適用済みのバージョンで稼働しています。19.3.5-internal0および19.4.2-internal0以降を実行しているGitLab Dedicatedのテナントには、すでに修正が含まれているため、対応は不要です」
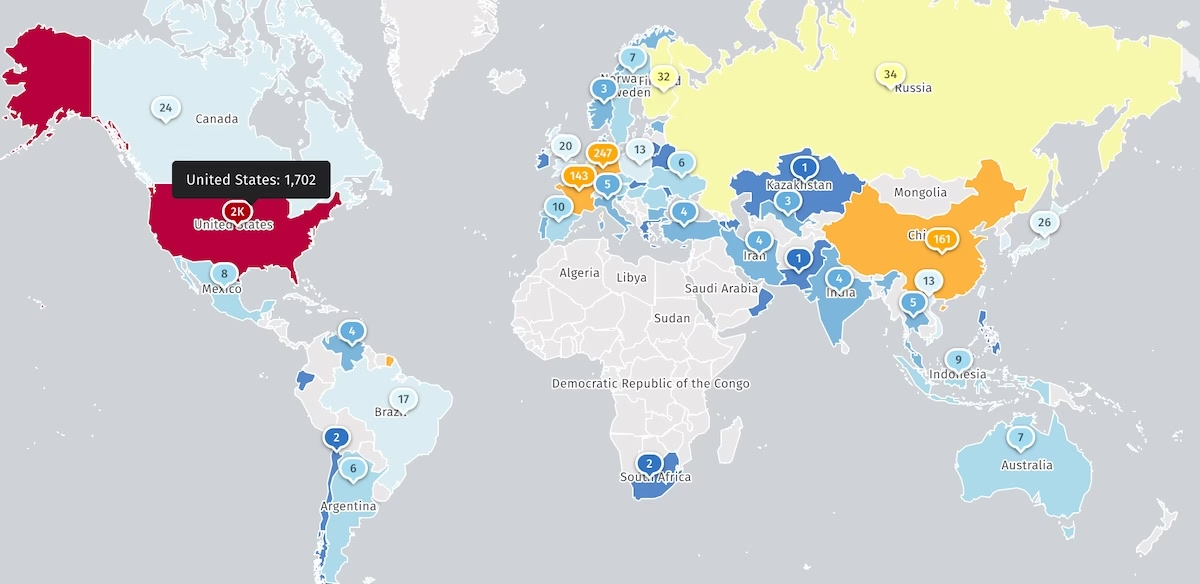
インターネット上の脅威を監視する団体Shadowserverは現在、インターネットに公開されている2,700台超のGitLab Community Editionインスタンスを追跡しています。ただし、そのうちハニーポットの数や、すでに攻撃への対策を済ませた数についての情報は示していません。
GitLabは10日前にも、同じセキュリティ研究者が報告したCI/CDの正規表現コンパイラに関する別の重大なリモートコード実行の脆弱性(CVE-2026-97229)について、顧客に警告していました。この脆弱性のCVSS基本スコアは10点満点です。
先月には、GitLab CE/EEの最大深刻度の別の脆弱性(CVE-2026-85706)も修正しました。認証されていない攻撃者が、脆弱なサーバーから認証情報などの機密データを読み取れる問題です。
その翌日、米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、CVE-2026-85706を悪用が確認された脆弱性のリストに追加しました。連邦政府機関に対しては、3日以内にシステムを保護するよう命じています。
CISAは2021年11月以降、実際に悪用されたGitLabの脆弱性として5件を指定しています。その中には、ランサムウェア攻撃で悪用されたものも含まれます。
GitLabのDevSecOpsプラットフォームは、世界で3,000万人を超える登録ユーザーを抱えています。Nvidia、T-Mobile、Lockheed Martin、Airbus、Goldman Sachsなど、Fortune 100企業の50%以上が利用しています。