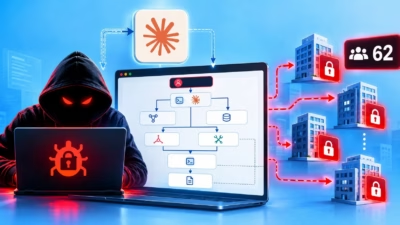
サイバー犯罪者が「CARLIY0S」と呼ばれるマルチエージェントシステムを使い、中南米の金融機関や決済事業者400社以上に対する攻撃を統制していたことがわかりました。
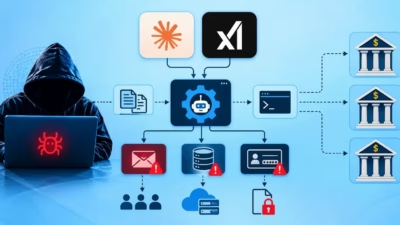
このシステムは、AnthropicのClaude、xAIのGrok、Moonshot AIのKimiといった商用AIモデルを、自動化の仕組みや共有の運用インフラと組み合わせたものです。
Straikerによると、今回の調査結果は、このグループの作業環境に残されていた痕跡から得られたものです。AIが犯罪活動にどのように組み込まれていたかを知るうえで、異例の手がかりとなります。
報告書は、手作業のハッキングやスクリプトから、少人数のグループが多数の標的を評価し、攻撃を進めるのを支援する統制型システムへの移行を指摘しています。
400社以上という数字は標的とされた組織の数を指しており、そのすべてが侵害されたことを示すものではありません。
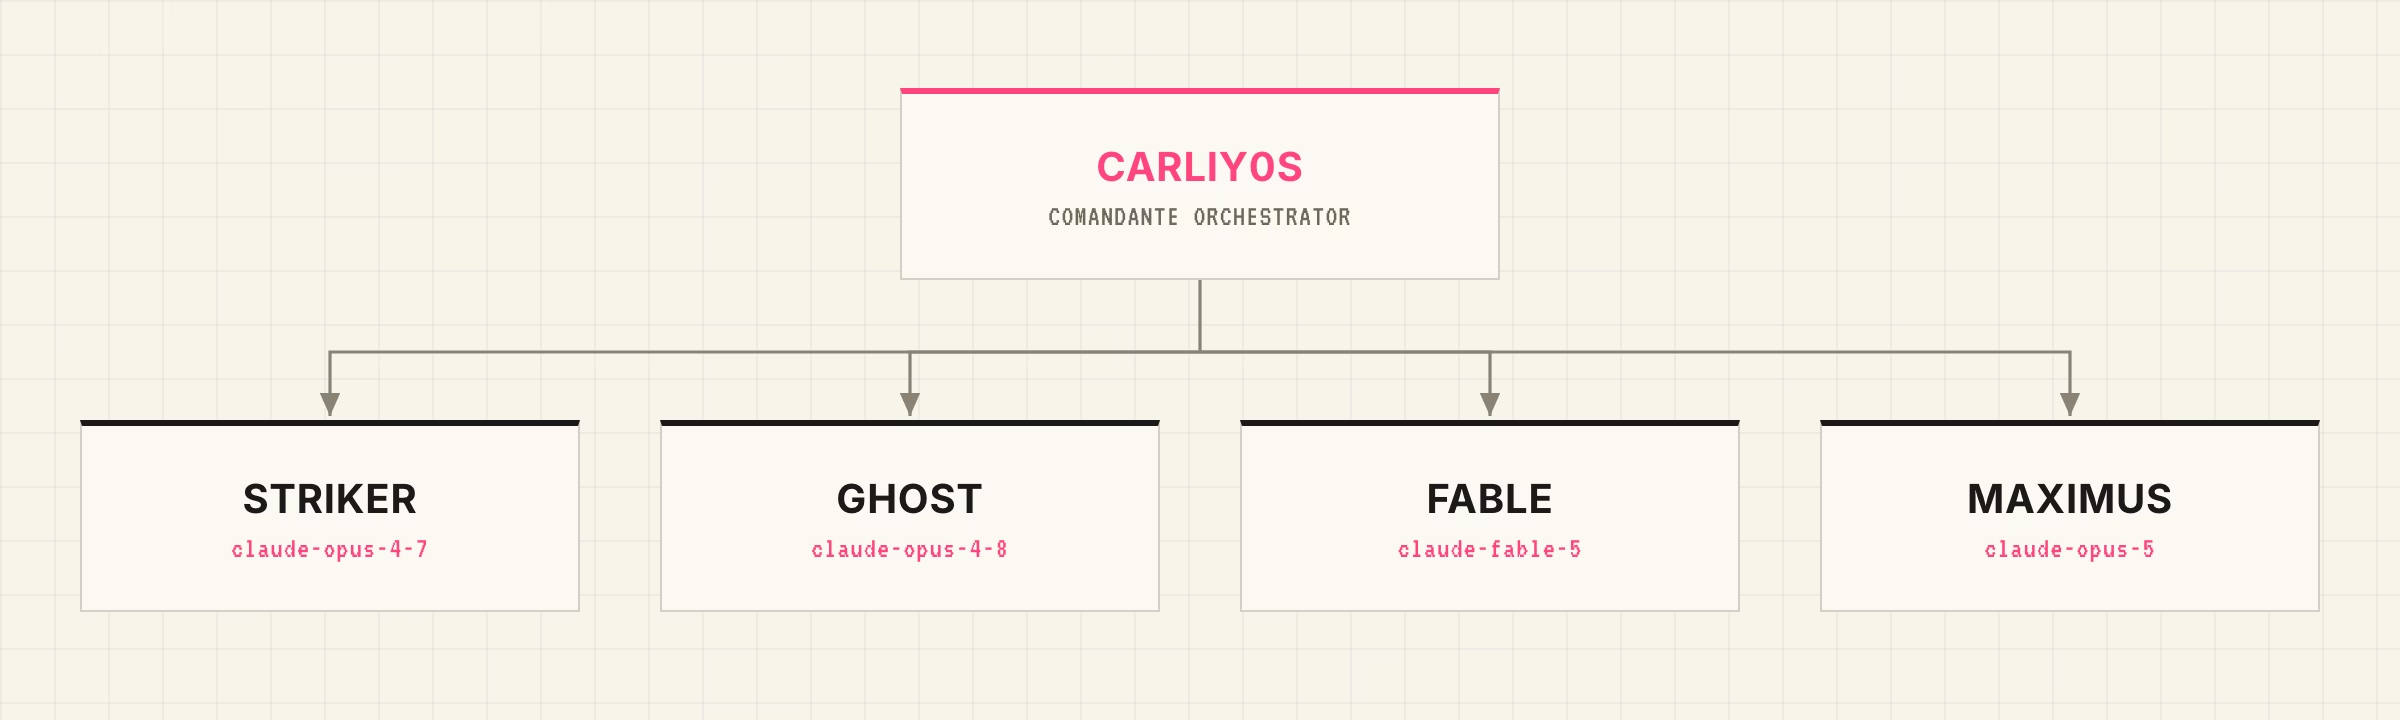
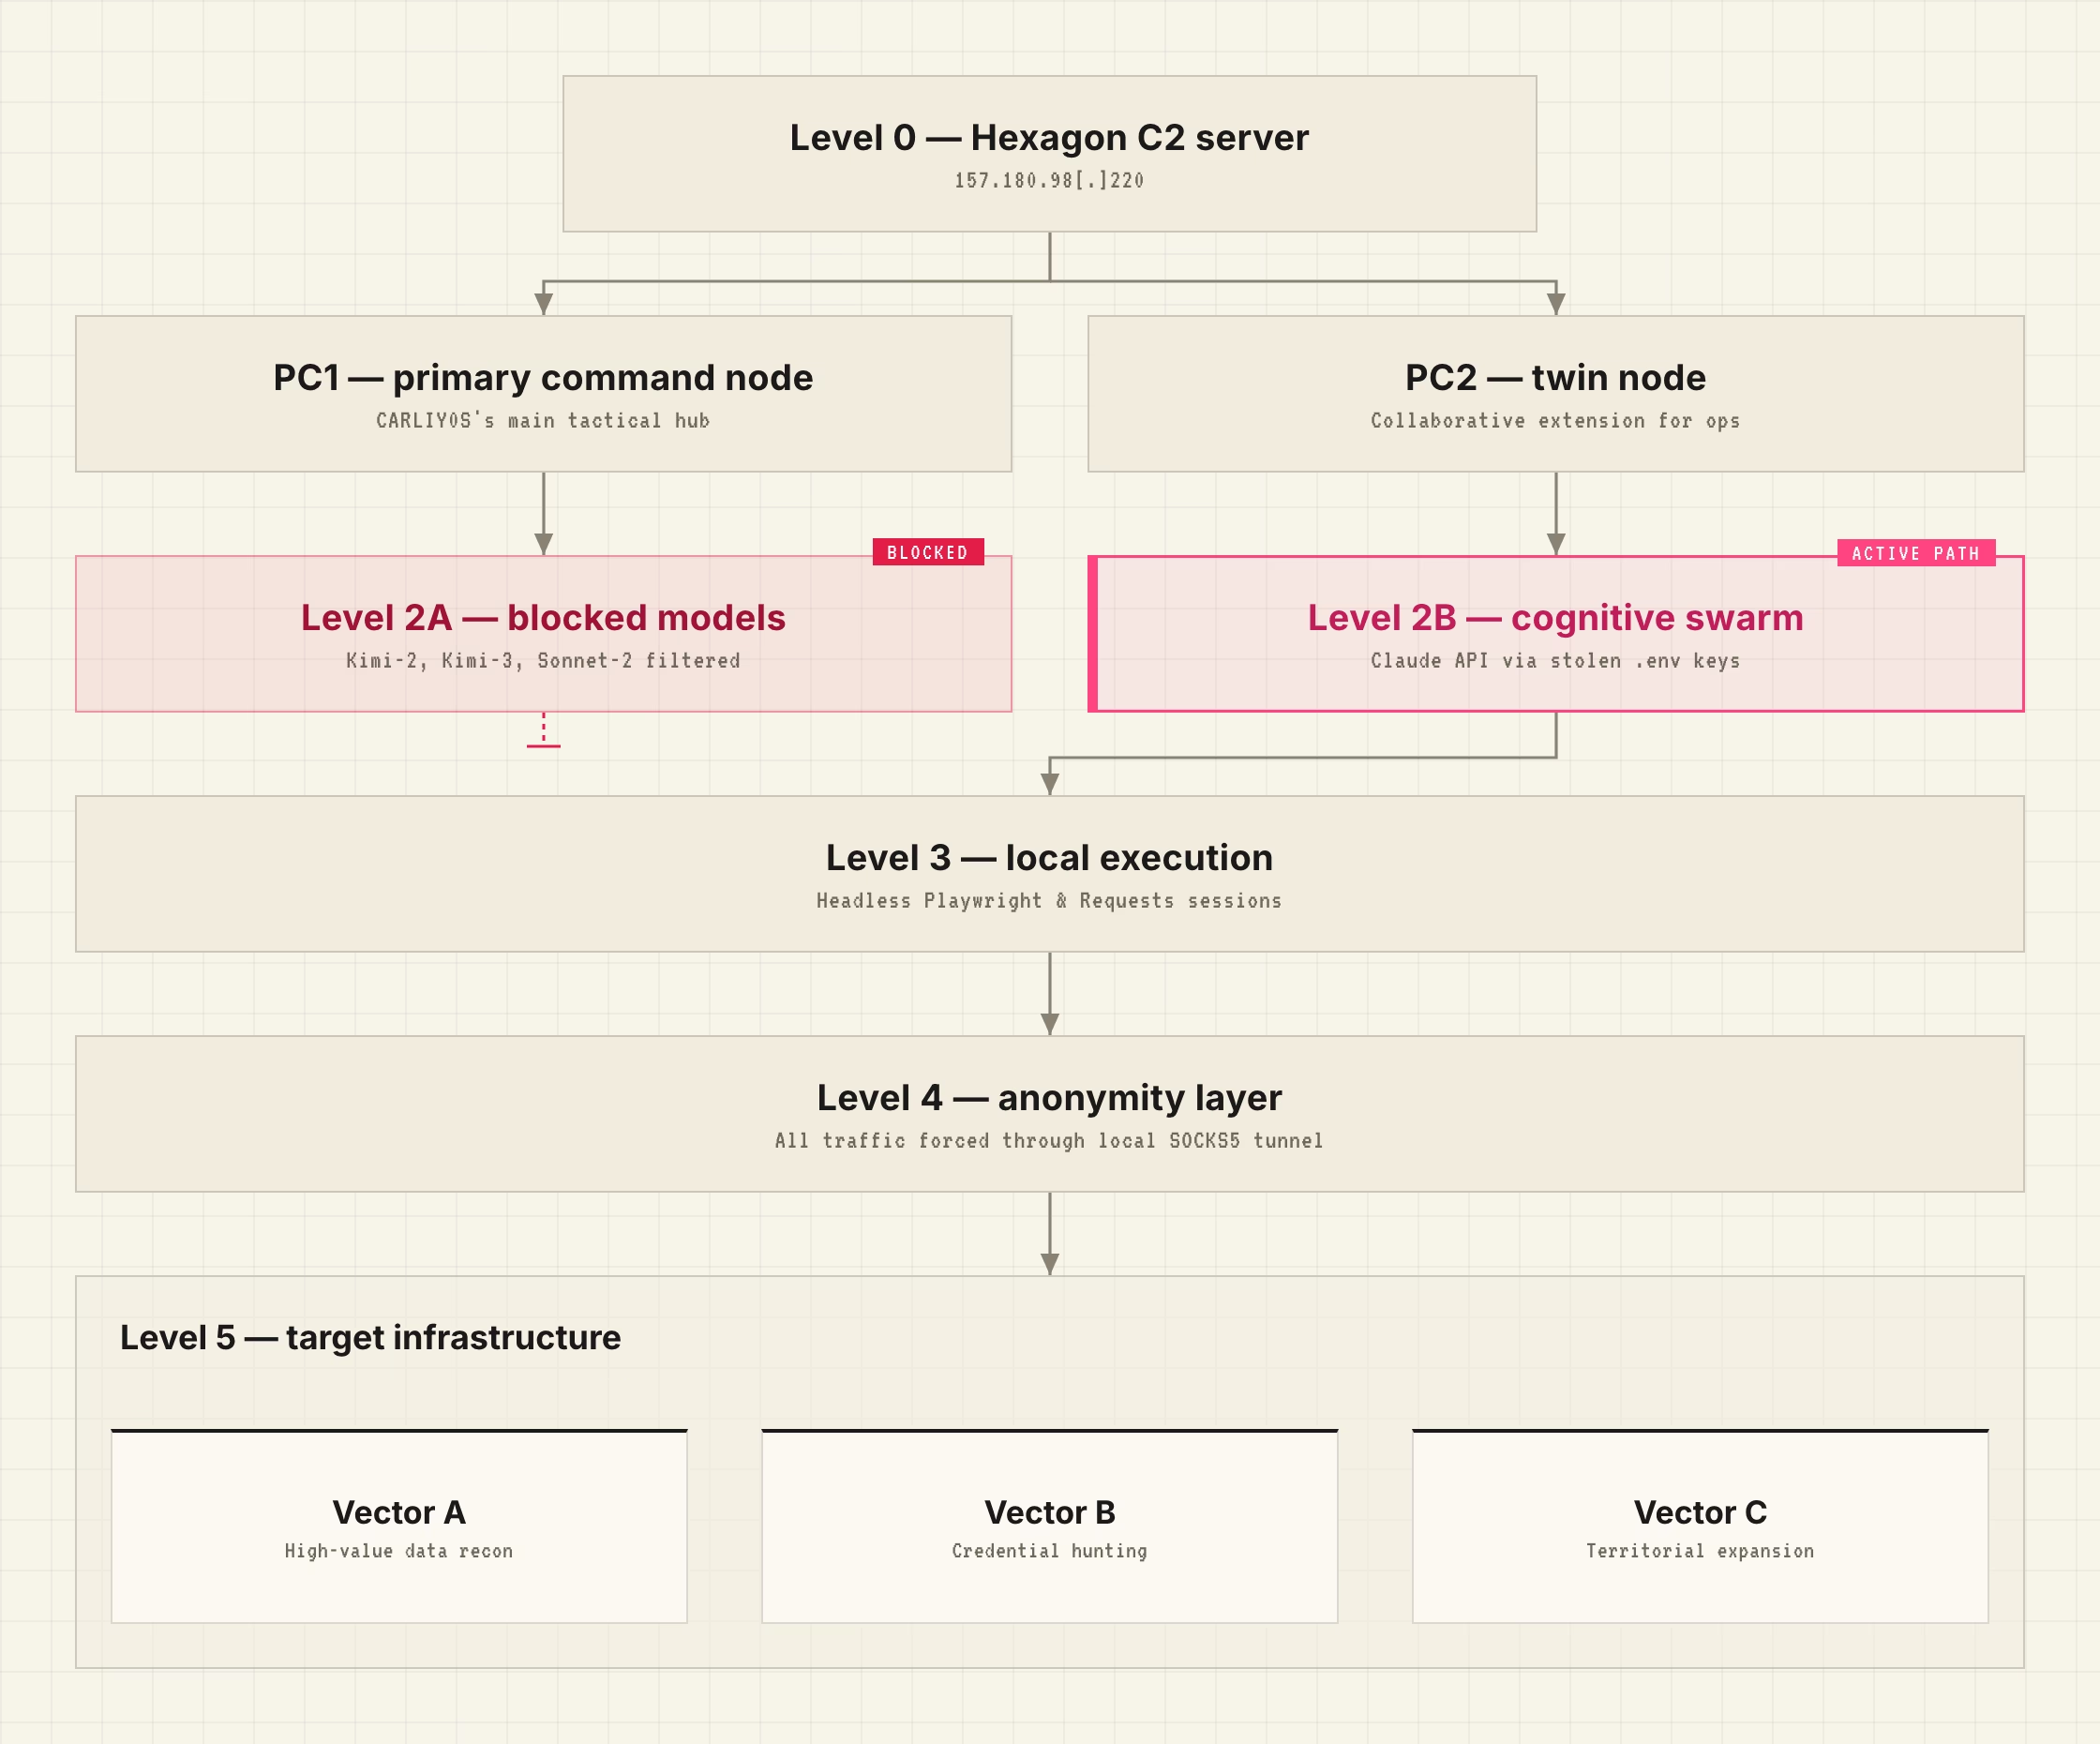
CARLIY0Sは単一のAIモデルやマルウェア検体ではありません。攻撃型セキュリティのフレームワーク「PentAGI」を基盤とし、モデルごとに異なる役割を割り当てていました。
Claudeのエージェントは、標的の分析、考えられる攻略手法の評価、判断の取りまとめを担うよう設定されていました。Grokを使った「マイナー」は「FinancialSoft」というデータベース向けに情報を収集し、Kimiのモデルはシステムのワークフロー内に確認されました。
報告書によると、運用者はモデルが要求を拒否した場合に備えて、ローカルのコードによるフォールバックも用意していました。つまり、拒否されても攻撃が止まるとは限らなかったことになります。
ただしStraikerは、モデルの設定項目があるからといって、それらのモデルが実際に呼び出されたことの証明にはならないと注意を促しています。
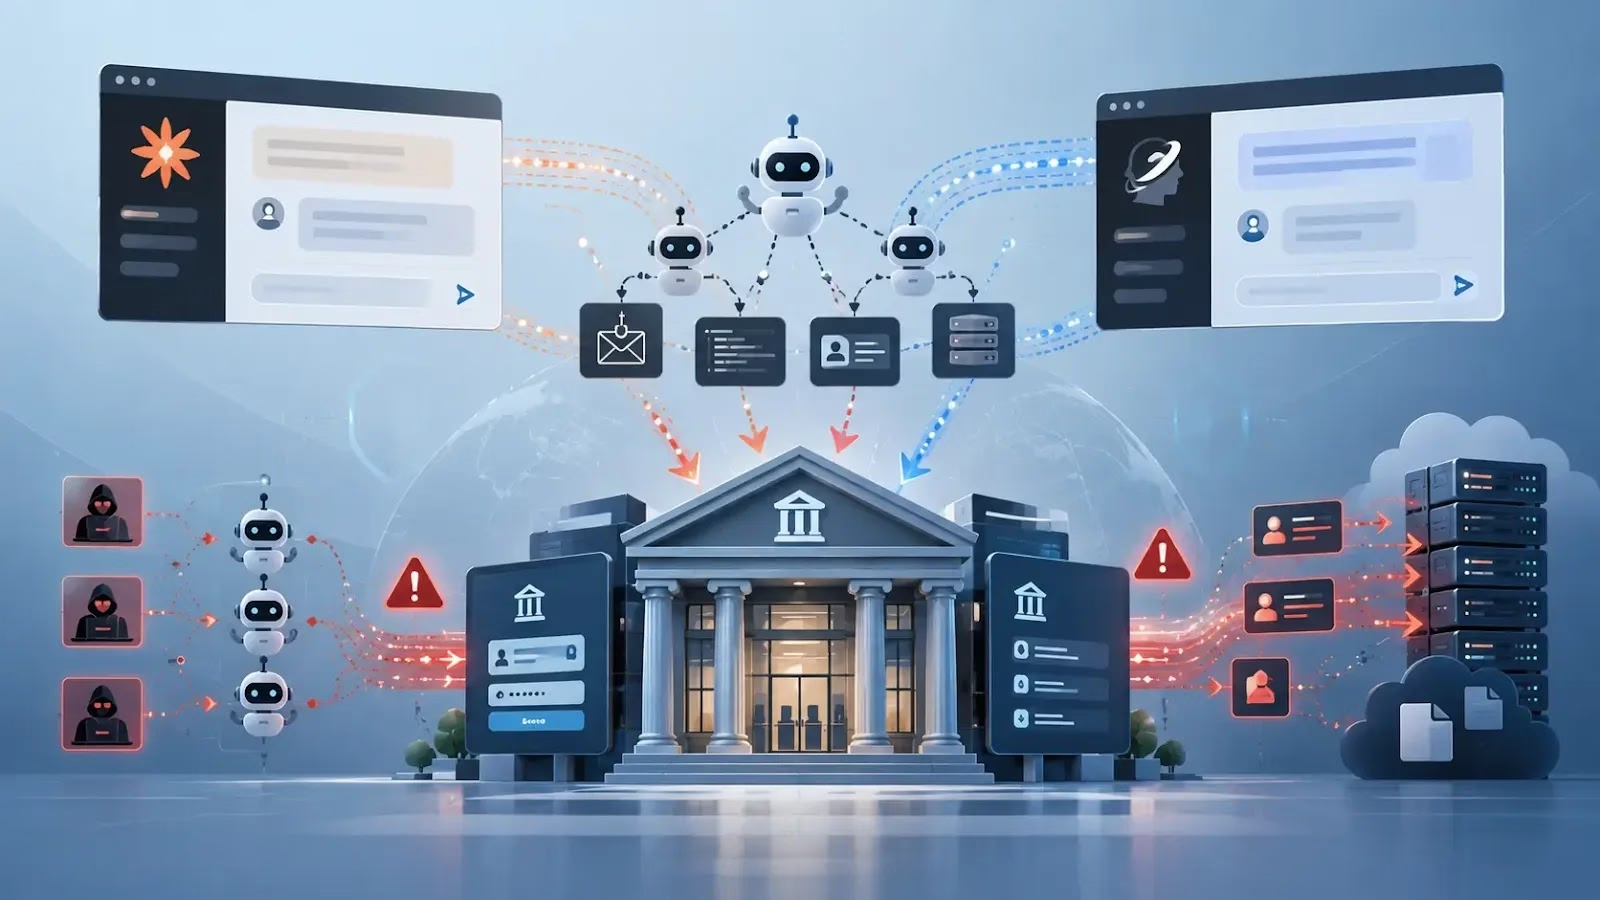
調査では、AIが生成した分析結果をブラウザ、通信検査、共有データ、運用者のインフラにつなぐ、より広範なツールチェーンも明らかになりました。
Straikerによると、このグループは、認可されたセキュリティテストを装ったAIプロンプト、ブラウザ操作の自動化、レジデンシャルプロキシサービスを利用していました。
侵入後の目的としては、認証情報の探索、内部システムの把握、機微な金融情報や個人識別情報の収集が報告されています。
こうした詳細が重要なのは、リスクがモデルの生成能力だけでなく、その出力がツールや現実のアクセス権とどうつながっているかにもあるからです。
Straikerが「AiPT-67」として追跡しているこのグループは、「Hexagon Security Labs Mexico」の名でTr4nsHack Teamとして活動していました。Straikerは、このグループが2012年から活動しているとされる金銭目的の攻撃グループ「CyberCartel」と関係があるとみています。
悪用されたClaudeとGrok
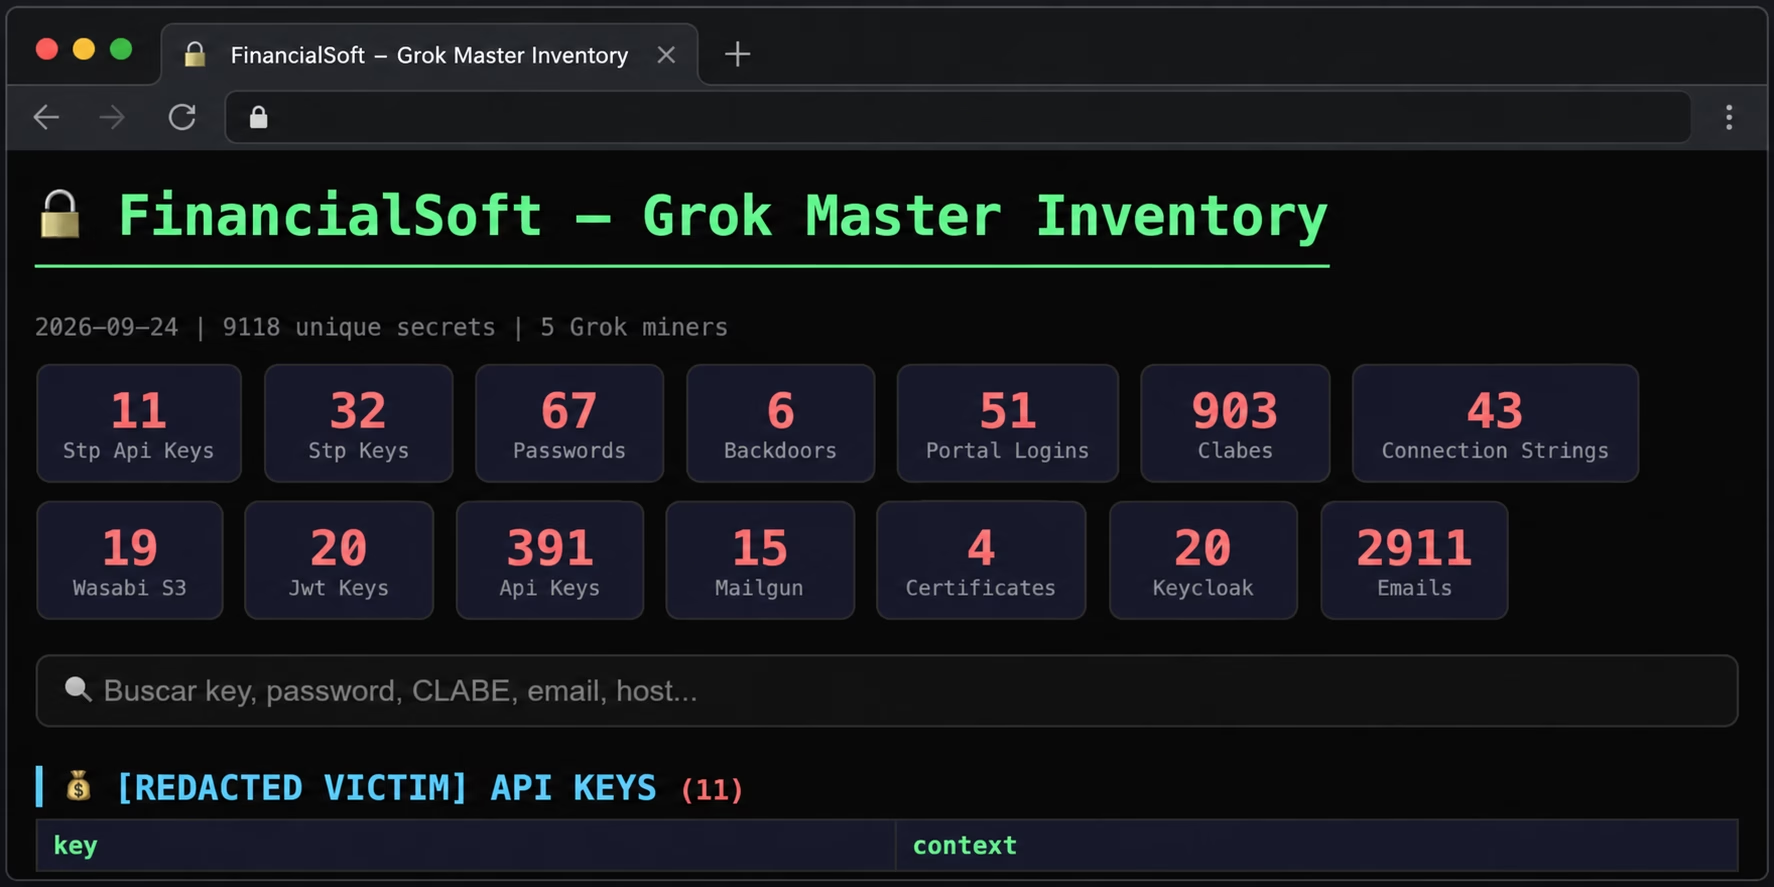
2026年9月24日時点のFinancialSoftのスナップショットには、4,493件のレコードが含まれていたと報告されています。内訳にはメールアドレス2,911件、口座番号903件のほか、パスワード、APIキーへのアクセス情報、その他のアクセス用資料がありました。
Straikerは、決済インフラやメキシコの銀行間決済システム「SPEI」に関連する認証情報も確認したとしています。同社によれば、被害組織は匿名化され、有効な認証情報とエクスプロイト関連の資料は伏せられています。
これらはStraikerが報告した調査結果であり、侵入の成功件数や金銭的損失を第三者が検証した集計ではありません。
この情報公開を受けて、AI事業者も対応に動きました。Straikerによると、AnthropicはClaudeへのアクセスに使われていた侵害された認証情報を無効化し、この経路を遮断しました。xAIにも通知が行われ、同社はGrokのマイナーに関連する活動を調査しています。
この対応は重要ですが、1社の対応だけで複数モデルを使った攻撃を止める難しさも浮き彫りにしています。攻撃者はモデルを切り替えたり、ローカルのコードを使ったり、従来型のツールで攻撃を続けたりする可能性があります。
防御側にとって、中心となる教訓は運用面にあります。AIは偵察、分析、連携の作業を圧縮できますが、盗まれた認証情報、脆弱なサービス、不十分なアクセス制御といった前提が不要になるわけではありません。
銀行や決済事業者は、認証情報とAPIキーのローテーション、最小権限のアクセス、ID・決済システムの保護を優先すべきです。あわせて、アカウント、エンドポイント、アプリケーションをまたいで不審な動きを関連づけて監視する体制も求められます。
セキュリティチームは、AIエージェントと、それらが到達できるツールやデータの一覧も整備する必要があります。そのうえで、エージェントが悪用されたり、与えられた権限を超えて動作させられたりしないか、テストすることも重要です。
CARLIY0Sは、サイバー犯罪の組織化のあり方が変わりつつあることを示しています。AIは単発の作業だけでなく、統制された攻撃ワークフローの一部として使われるようになっています。
人間の運用者は依然として中心にいます。ただ、このシステムが持つ意味は、運用者がより速く、より大規模に作業できるようになる可能性がある点にあります。
MTTRを21分短縮し、影響が出る前にサイバー脅威を阻止。ANYRUNのSandboxをSOCに導入。
翻訳元: https://gbhackers.com/claude-and-grok-exploited/