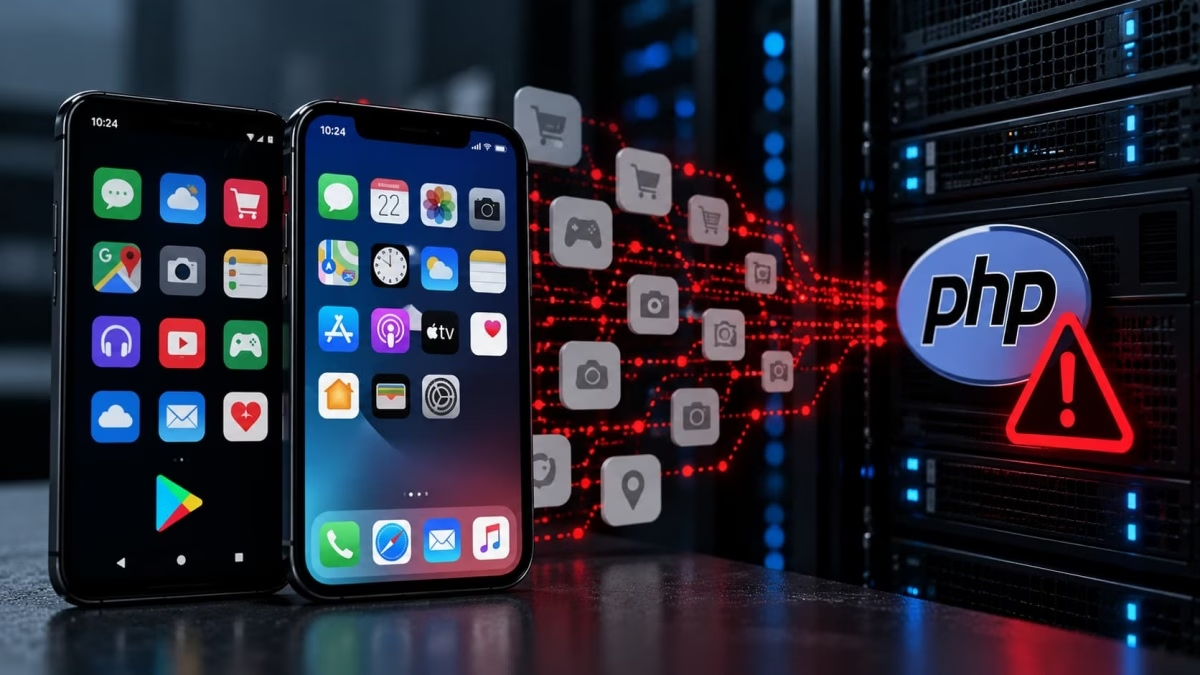
調査により、PHP2Shell脆弱性の影響を受ける可能性のあるPHPバージョンを公開しているサーバーに、426のモバイルアプリが接続していることが分かりました。バックエンドのセキュリティに対する懸念が高まっています。
NowSecureは、最近修正されたPHP2Shell脆弱性の影響を受けるバージョンのPHP(Hypertext Preprocessor)を報告するサーバーに、Android・iOSアプリ426本が接続していることを確認しました。PHPは、Webサイトやバックエンドサービスの構築に使われるプログラミング言語です。対象となるPHP2Shell脆弱性は、先日パッチが公開されたばかりです。
Hackread.comに提供された調査結果の中で、このセキュリティ企業は開発者に対し、外部プロバイダーが運用するものも含め、自社アプリを支えるサーバーを確認するよう呼びかけています。ただし、報告されたバージョン情報だけでは、サーバーが未パッチのままなのか、実際に悪用可能なのかは確認できません。
調査セキュリティ
PHP2Shell脆弱性が突きつけるバックエンドのセキュリティ上の懸念
PHPプロジェクトは2026年10月21日、2件の重大な脆弱性CVE-2026-109618とCVE-2026-109619の修正版を公開しました。深刻度はいずれもCVSS v4.0で9.2です。Hackread.comは、このPHP2Shellの緊急修正について報じています。これらの脆弱性が悪用されると、認証されていない攻撃者が、影響を受けるサーバー上でコードを実行できる可能性があります。
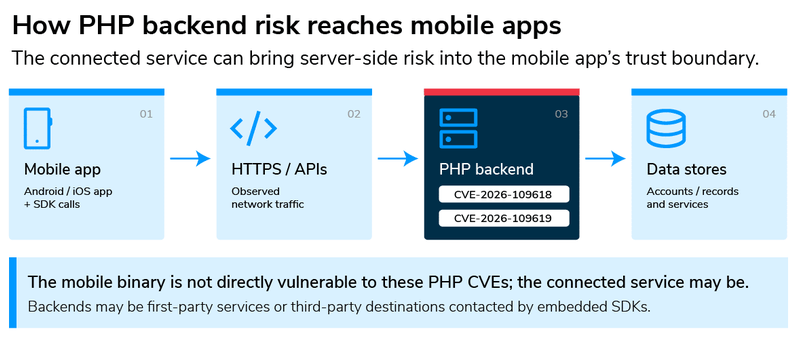
背景として、2件のPHP2Shell脆弱性はいずれも、独立系研究者の@lcfr_hax氏が最初に発見しました。問題があるのは、モバイルアプリが通信するサーバー上で動作するPHPです。ユーザーのスマートフォンにインストールされたソフトウェアは影響を受けません。特に、Apacheのmod_phpコンポーネント(Webサーバー内でPHPを実行する仕組み)を使うサーバーは、リスクが高いとされています。Webサイト自身のコードが動き出す前に、攻撃が成立する可能性があるためです。
Wiz Researchはまた、AIモデルがこれらの脆弱性に対する実用的なエクスプロイトチェーンの開発を支援しうることを実証しました。NowSecureの調査では、依然として脆弱な可能性があるサーバーに、どれだけのモバイルアプリが接続しているのかを調べました。
調査対象アプリの8.5%が脆弱な可能性のあるサーバーに接続
NowSecureの調査結果によると、同社は15,429本のモバイルアプリを分析し、うち454本がPHPのバージョンを公開しているサーバーに接続していることを突き止めました。これらのアプリのうち426本(93.8%)は、影響を受ける可能性のあるバージョンが稼働するサーバーと通信していました。さらに426本のうち170本は、公式のセキュリティアップデートがすでに提供されていない、サポート終了(EOL)のPHPブランチを使うサーバーに接続していました。
同社はブログで、評価対象アプリの8.5%が、脆弱な可能性のあるPHPサーバーに少なくとも1台は接続していたことも報告しています。ただし、これらのサーバーがすべて悪用可能だった、あるいは未パッチのままだったという意味ではありません。
調査結果からは、1台のバックエンドが多数のアプリに影響を及ぼしうる実態も浮かび上がりました。ある広告ベンダーのサーバーには151本のアプリが接続していました。一方、特定されたPHPサーバーの88%は1本のアプリにしか対応しておらず、多くは開発者自身のバックエンドでした。このため、問題の解決は、サーバーがアプリ開発者のものか、外部プロバイダーのものかによって左右されます。
開発者はサーバーの運用主体を把握する必要性
一部のアプリは、サードパーティの広告ツールや分析ツールを介してPHPサーバーに接続しています。こうした場合、開発者は自社アプリが通信するすべてのサーバーの運用者を把握していない可能性があります。該当するPHPバージョンが更新済みかどうかを確認するには、これらのプロバイダーと連携する必要があります。
NowSecureは、影響を受ける可能性のあるPHPバージョンを報告するサーバーに接続しているアプリを特定する機能を、自社プラットフォームに追加する予定です。ただし開発者は、修正が適用されたかどうかをサーバーの所有者に確認する必要があります。
NowSecureは各チームに対し、「この検出結果をインフラおよびアプリケーションセキュリティのインシデントとして扱う」よう推奨しています。そのうえで、影響を受けるサーバーをPHP 8.2.35、8.3.36、8.4.27、8.5.12のいずれかに更新するよう求めています。PHP 8.1以前を使っている場合は、サポート対象のブランチへ移行するか、ベンダーが修正済みパッケージを公開していないか確認してください。サーバーログを調べ、悪用の兆候や、認証情報・アクセストークンが漏えいした可能性がないかを確認することも重要です。
翻訳元: https://hackread.com/426-android-ios-apps-linked-php2shell-backend-risks/