- 重大な脆弱性「PHP2Shell」は、インターネットに公開されたNASデバイスやPHPベースのDockerワークロードにも影響
- 主要ベンダーはいまもパッチを順次公開中で、SynologyやQNAPなど一部の製品は無防備なまま
- 研究者は、直ちにアップデートし、公開状態を解消して、リモートアクセスはVPN経由のみにするよう強く促している
php2shell脆弱性の影響を受けるのは、WebサイトやWebサーバーだけではないようです。ネットワーク接続ストレージ(NAS)デバイスも危険にさらされています。さらに悪いことに、この脆弱性は実際に悪用されているにもかかわらず、人気の高いメーカーの一部はまだパッチを公開していません。
Apple Insiderの調査によると、この脆弱性はNASメーカーが保守するソフトウェアのほか、Dockerコンテナ内で単独稼働するアプリケーションにも影響します。公開インターネットから到達可能なNASデバイスも危険な状態にあります。
特に懸念されるのは、大手NASメーカーの一部が修正に取り組んでいるとしながらも、作業がまだ完了していない点です。たとえばSynologyは新たなセキュリティアドバイザリを公開しました。それによると、PHP 7.3~8.4、Mail Station、Synology Calendarがいずれも影響を受けます。同社は、脆弱性に対処するための更新版PHPパッケージを公開したとしています。Synology製NASを利用している場合は、同社のパッケージセンターにあるダウンロードアーカイブを開き、更新されたPHP 8.2とPHP 8.4のパッケージを探してください。
二重のリスク
Synologyはまた、インストール済みのPHPパッケージと、DiskStation Manager内のPHPコンポーネントは別物だと強調しました。内蔵のPHPは公開インターネットにさらされていないため、リスクはおそらく低いとしています。
もう1つの大手NASメーカーであるQNAPは、影響を受ける製品が多岐にわたることを認めました。対象にはQTS 5.2.11以前、QTS 6.1.9、QuTS hero、QuTScloud、Note Station 3が含まれます。同社は現在修正に取り組んでいるものの、パッチをいつ公開できるかは明らかにしていません。これまでのところ、実環境での攻撃の証拠はありません。ただしQNAPは、デバイスを公開インターネットから切り離し、不要なポート転送、UPnP、リモートアクセスサービスを無効にするよう推奨しています。
Apple Insiderによると、TerraMaster、Ugreen、Asustorなど、ほかのメーカーも修正に取り組んでいる最中です。同誌は「NASの所有者は、自分のモデルに該当するメーカーのセキュリティ通知と公開済みのアップデートを確認すべきだ」と述べています。
PHPはOSとDockerコンテナの両方に含まれているため、NASの所有者にとってのリスクは二重です。
DockerでPHPベースのサービスを運用している場合は、コンテナイメージが影響を受けるバージョンのPHPで動いていないかを確認し、一刻も早くアップデートしてください。
すでにサポートが終了し、パッチが提供されない旧型デバイスを使い続けている問題もあります。セキュリティ専門家の見解は一致しており、こうしたデバイスは外部からアクセスできない状態にすべきだとしています。外部からの不審な着信接続はブロックし、デバイスにはローカルからのみアクセスできるようにします。リモートアクセスが必要な場合は、NASの管理ポートを転送するのではなく、安全なVPNを利用してください。
P2PShell?
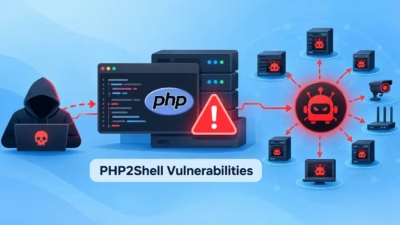
PHP2Shellは、プログラミング言語PHPで最近見つかった2件の脆弱性(CVE-2026-109618とCVE-2026-109619)の通称です。いずれも重大とされ、攻撃者がWebサイトを乗っ取ったり、データを盗んだり、マルウェアを仕込んだりすることを可能にします。これまでは主にWebサイトやWebアプリの問題として語られてきましたが、影響はNASデバイスにも広がっています。
PHP2Shellは、今年最大のセキュリティインシデントになりつつあります。もっと長い期間で見ても最大級の可能性があり、8年前のSpectre/Meltdown脆弱性に並ぶのではないかとも言われています。
この2件の脆弱性はいずれも深刻度が「重大」で、リモートコード実行を可能にします。現在存在するWebサイトやWebアプリの大半が影響を受けます。
Amazonによると、この脆弱性の情報はパッチ公開の4日前に漏えいしていました。悪用の試行回数は、公開の10時間前には数百件程度でしたが、現在は数百万件にのぼります。
ただし、こうした試行の大半は失敗に終わっているようです。その理由については分析が続いています。コードを実行するにはASLRを突破する必要があり、リモートからはそれが難しいのではないかと見る研究者もいます。とはいえ、侵入されるのは時間の問題とみられます。そのためセキュリティコミュニティは、メーカーにはできるだけ早く修正を公開するよう、所有者にはただちに適用するよう呼びかけています。