- 放置されたPopcorn Timeアプリの安全でないアップデート機能により、数百万台のデバイスにマルウェアが配信される恐れがあったと研究者が指摘
- この欠陥により、失効したアップデート用ドメインを管理する人物なら誰でも、接続してきたシステムに実行可能コードを送り込める状態だった
- セキュリティ研究者がアップデーターを安全に無効化し、数百万台のWindowsおよびmacOSデバイスが侵害される事態を防止
セキュリティ研究者がこのほど、放置されたトレントアプリを発見しました。このアプリを悪用すれば、世界中の数百万台のデバイスに、比較的容易にマルウェアを配布できた可能性があります。
幸い、この脆弱性を見つけた攻撃者はいなかったようです。研究者らは合法的な手段で穴をふさぎ、デバイスの安全を守ることができました。
Popcorn Time
「トレント」は、大容量ファイルを高速でダウンロードするための一般的な手法です。ファイルを単一のサーバーに置くと、ダウンロード速度が遅くなったりダウンタイムが生じたりするおそれがあります。そこでトレントでは、ネットワーク上の多数のノードにホスティングを分散します。続いて、大容量ファイルの所在情報を記した小さなトレントファイル(.torrent、通常は100KB程度)を作成します。
ユーザーはこのファイルを専用のトレントクライアント(要するにコンピュータープログラム)に読み込ませて実行します。クライアントは可能な限り多くのノードに接続し、大容量ファイルの小さな断片を同時にダウンロードします。これにより、ダウンロード時間が大幅に短縮されます。
トレントは、サイバー犯罪者や、著作権で保護されたコンテンツ(映画、商用ソフトウェア、ゲーム)を違法に入手しようとする人々の間で、爆発的に普及しました。しかし多くの人、特に技術に明るくない人にとっては、手順が面倒でした。クライアントをダウンロードし、トレントファイルを探し、実際のファイルをダウンロードして、別のアプリで実行する。この手間が負担となり、Popcorn Timeが生まれました。
このアプリは見た目も操作感もNetflixそっくりでしたが、同社のサーバーからではなく、トレントから直接映画をストリーミングする仕組みでした。違法コンテンツの視聴を非常に手軽にしたため、約10年前に爆発的な人気を集めました。しかし、映画業界からの法的圧力を受けて、まもなく閉鎖に追い込まれました。ただ、オープンソースだったことから、Time4Popcornをはじめ多くの派生版がすぐに登場しました。
重大な欠陥
このTime4Popcornも最終的には放置されましたが、多くの人はパソコンにインストールしたままにしており、そこから問題が始まります。
数百万台のパソコンにインストールされたこれらのクライアントには、アップデーターが付属していました。アップデーターは、アプリの放棄されたドメイン「popcorntimeupd.xyz」に暗号化されていないHTTPで接続し、そこにある実行ファイルをデジタル署名の検証なしで受け入れていました。この脆弱性は現在、CVE-2026-30612として追跡されており、深刻度は10点満点中9.8(クリティカル)です。
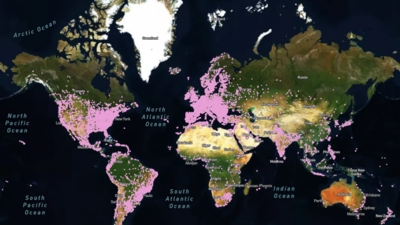
理論上は、攻撃者がこのドメインを取得すれば、アプリをインストールしたままのデバイスすべてに悪意あるアップデートを配信できた可能性があります。実際にそれを実行したのは、セキュリティ研究者のEye Securityでした。同社は失効していたドメインを登録し、Windowsクライアント最大300万件、macOSクライアント35万件がTime4Popcornに接続してくるのを確認しました。接続元は、一般家庭向けISP、政府・軍のネットワーク、企業のデバイスなどです。いずれもアプリをインストールしていたものの、おそらく使用してはいませんでした。Eye Securityは、一度インストールされたまま忘れ去られたものとみています。
Eye Securityは「アップデートを送信できれば、数百万台のシステムでコード実行を達成できる可能性があった」としたうえで、「悪意ある者の手に渡れば、影響は深刻になる」と強調しています。
ただし、Eye Securityはマルウェアを配信する代わりに、アップデーターを停止・無効化するコードを作成して配信しました。このコードはアプリを削除せず、ホストのデータやテレメトリも収集していません。単に、今後アップデートを確認しないようアプリに指示するだけのものです。
研究者らがほぼすべてのパソコンにこの更新を行き渡らせるまでには、2025年11月から2026年3月までかかりました。現在、アップデート用ドメインへのリクエストは98%減少しています。残る2%はAndroidデバイスからのものとみられ、こちらは依然としてリスクにさらされているようです。
Eye Securityは今回の是正作業を成功と評価しました。その後、このドメインと、同社が取得した他の14ドメインの所有権を、The Shadowserver Foundationに移管しています。同社は、このアプリは重大なセキュリティリスクをもたらすため、直ちにデバイスからアンインストールするよう全員に呼びかけています。