3AMとして知られるランサムウェアのアフィリエイトが、従来型の侵入手法と、人工知能(AI)の関与をうかがわせるパターンを組み合わせ、英国の学校のネットワークを侵害しました。
Bitdefenderが11月3日に公表した調査によると、この攻撃はハイブリッド型のワークフローで進められた疑いがあります。人間のオペレーターが標的を選び、言語モデルが反復作業やトラブルシューティングを担当していた可能性があるということです。ただし研究者は、完全に自動化された攻撃だったことはまだ証明されていないと強調しています。
侵害された環境には47台のシステムがあり、その内訳は約21台のサーバーと8台のドメインコントローラーでした。これらのActive Directoryドメインは当初、互いに独立していました。しかし攻撃者が双方向の信頼関係を構築したことで、ネットワーク全体にアクセスできる状態になりました。最初の侵入経路は判明していません。
3AMランサムウェアによる英国の学校への侵入
このアフィリエイトは、PowerShell、Windows Management Instrumentation(WMI)、レジストリ関連ユーティリティ、スケジュールタスクなど、Windows標準の正規コンポーネントを主に悪用しました。使用した公開ツールには、Mimikatz、Impacket系のリモート実行ユーティリティ、改変したVeeamの認証情報回復スクリプトが含まれます。
こうした手口は、3AMランサムウェアの確立された攻撃手順に沿ったもので、根本的に新しいマルウェア基盤を投入したわけではありません。特徴的な証拠は、コマンドの組み立て方、繰り返された誤り、修正を加えるタイミングに表れていました。
9月13日には、あるPowerShellコマンドが41秒後に何も変えずに再実行されました。その49秒後には出力方法だけを変えた修正版が実行され、さらに47秒後、攻撃者はPowerShellをWMICに切り替えています。
9回の再試行を通じて、間隔は修正の複雑さにかかわらず40秒から101秒の範囲に収まっていました。作業内容が変わるときは、それより長い間が空いています。研究者はこのリズムを、エージェント型ループに支えられた人間主導の作業と矛盾しないものと解釈しています。ただし、チャットボットとシェルの間を手作業でコピーしても、似た挙動になりうるとしています。
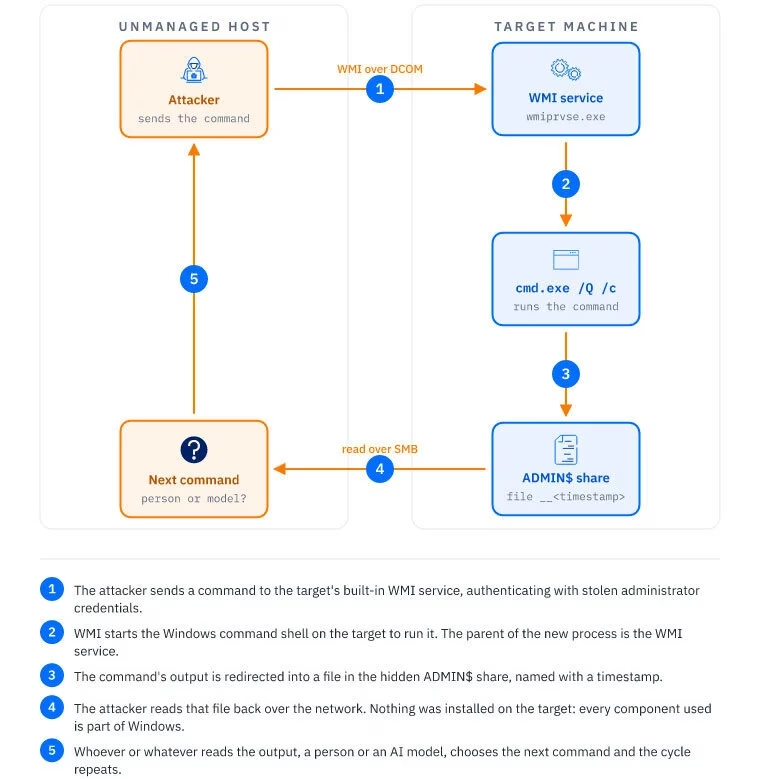
記録されている9月の活動は、3台のバックアップサーバーからの認証情報窃取で始まりました。改変されたスクリプトがVeeamのデータベースに問い合わせを行い、Windowsのデータ保護API(DPAPI)の機能を使って保存済みのシークレットを復号しました。
攻撃者はその後、Chromeの認証情報データベースをコピーし、機密性の高いレジストリハイブをエクスポートしました。さらにsysmon64.exeなどの紛らわしいファイル名でMimikatzを展開しています。ドメイン管理者権限を持つ不正なアカウントを2つ(libraryとsvc_bkpmon)作成し、永続化手段を二重に確保しました。
これらの動きは、バックアップ基盤のセキュリティが復旧だけでなく、それ以外の面でも重要であることを示しています。保存された認証情報が、被害の拡大に悪用されかねないためです。ただし調査担当者は、Veeamの脆弱性が侵入口だったとは特定していません。
セキュリティソフトウェア
9月15日には、攻撃者が財務関連の文書をBase64エンコードしたレジストリ値として退避させ、ファイルを別の場所にもコピーしました。そのうえで、管理対象外の社内ホストにHTTP POSTでアーカイブをアップロードしています。
このマシンはコマンド&コントロール(C2)のエンドポイントとしても機能していました。調査担当者はこのマシンを調べられなかったため、使われたモデルやホスティング形態、自動化フレームワークは特定できていません。
9月18日、アフィリエイトは3つのドメインを結ぶ双方向の信頼関係を構築しました。その後、診断チェックを行ってサービスを再起動し、ドメイン間のセキュアチャネルを維持しています。
9月19日には、複数のスクリプトが続けざまにエンドポイント保護の削除を試みましたが、改ざん防止機能に阻まれました。約40台のマシンにローダーが展開され、その後、Rust製の暗号化ツール「ThreeAM」がUTCの05:07から05:33にかけて実行されました。展開中にはシステム状態のバックアップも削除されています。
AIの関与が疑われる兆候としては、Veeam APIに関する誤った前提、Windowsコマンド内のUnix流の構文、番号付きのスクリプト改訂版、確認用ファイルなどが挙げられます。これらの痕跡は、個々には言語モデルの関与を証明するものではありません。
今回の事例は、エージェント支援型のランサムウェア攻撃に関する報告を補強するものです。しかし、あくまで1件の調査結果であり、自律型ランサムウェアが広がる傾向を示す証拠ではありません。
防御側は、想定外のドメイン信頼関係、特権アカウントの作成、バックアップ認証情報へのアクセス、レジストリハイブのエクスポート、レジストリを使った不審なファイルの退避を優先的に監視すべきです。
Bitdefenderの調査報告は、中心となる区別を強調しています。実行にAIが関わっていたとしても、見慣れた攻撃手法は引き続き検知できるということです。調査で攻撃の経緯を再構築し、自動化に関する主張を検証するには、信頼できるID、エンドポイント、ネットワークのテレメトリが引き続き不可欠です。
SOCにアラートの文脈を提供し、インシデントを迅速に止めましょう。1万6,000のSOCの脅威インテリジェンスを統合。
翻訳元: https://gbhackers.com/3am-ransomware-hackers-use-ai-assisted-attacks-to-breach-uk-schools/