Cloudflareは、セキュリティチームがインターネット上の重大な脅威を調査し、悪用の証拠を評価して、対処の優先順位を決められるようにする公開型の脆弱性インテリジェンスハブ「Zero Wire」を公開しました。
Securitysoftware
このサービスはCloudflare Radarから利用できます。技術的な調査結果、ベンダーのガイダンス、ネットワーク上の観測データを組み合わせ、簡潔なブリーフィングとしてまとめています。Cloudflareは公式発表で、人工知能(AI)によって発見が加速するなど、脆弱性の公開ペースが急速に高まるなかで、組織が最初に参照する実用的な出発点になると位置付けています。
CloudflareがZero Wireを公開
Zero Wireは、すべてのCVE(共通脆弱性識別子)を網羅することを目指していません。対象とするのは、インターネットに公開されたアプリケーション、その基盤となるランタイムやライブラリ、公開サービスに影響する重大な脆弱性です。いずれもプロキシ型の防御によって悪用を緩和できる可能性があるものです。
各ブリーフィングでは、脆弱性が及ぼしうる影響、調査が必要な環境、推奨される対応を詳しく説明します。関連するCVEはまとめて扱うことができます。検索には、脆弱性の識別子、問題の名称、技術タグが使えます。
トップページでは、エントリーを「Needs Attention(要注意)」と「Reference(参考)」の2つに分類しています。「Needs Attention」は評価や対応が必要な問題を取り上げます。「Reference」は、ガイダンスが固まった段階のブリーフィングを保管するものです。ただし、Referenceに入っていても、影響を受ける組織がシステムにパッチを適用済みであることを意味するわけではない点に注意が必要です。
中心的な特徴は、脆弱性の深刻度、観測された攻撃活動、侵害の確認を明確に区別していることです。ブリーフィングは、ベンダーのアドバイザリ、CVEレコード、調査資料、悪用の証拠にリンクしています。悪用の証拠にはCISAの既知の悪用された脆弱性カタログも含まれます。
StudySecurity
これらの情報源は、それぞれ異なる問いに答えます。ベンダーの文書は影響を受けるバージョンと修正を示し、悪用に関する報告は攻撃者の活動を伝えます。VMwareの脆弱性が実際に悪用された最近の報道を見ると、優先順位を付ける際に悪用状況を別枠で確認すべき理由がよくわかります。
Cloudflareは、可能な場合、マネージドWAFルールに一致したHTTPリクエストを示すグラフも掲載しています。ただし、この一致数は、悪用に成功した件数や侵害されたシステムの数を示すものではありません。同様に、Cloudflareのネットワークで試行が観測されていないからといって、他の場所で悪用が行われていないことの証明にはなりません。
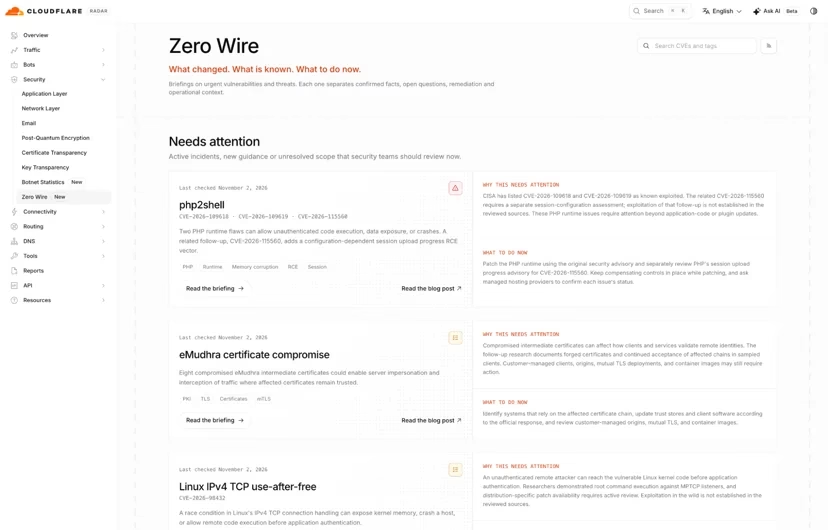
Cloudflareは、PHP2Shellを例に、ブリーフィングが技術的な欠陥と運用上の責任範囲をどう結び付けるかを示しています。この脆弱性はPHP自体に影響するため、WordPressやMagento、個別のプラグインを更新しても、基盤のランタイムは修復されません。
関連するPHP2Shellのエクスプロイトに関する報道も、脆弱なPHP環境を特定し、適切なアップストリームのリリースやベンダー提供パッケージを適用するよう強調しています。Zero Wireは、影響を受けるバージョンの案内、ホスティング事業者への確認、不審な活動の調査、対処の担当者の明確化へとチームを導きます。
このプラットフォームは、組織のAIエージェント向けに用意されたプロンプトも提供しています。読み取り専用の評価を依頼する内容で、導入済みのソフトウェア、ベンダーの修正、露出状況、補完的な対策、資産ごとの証拠、不明点、次のアクションを対象とします。プロンプトをコピーしただけで、インフラのスキャンや変更が行われることはありません。
関連する場合、ブリーフィングは利用可能なWAFの保護機能と必要な設定要件も説明します。ただし、ダッシュボードへのリンクはルールを自動で有効にするものではなく、保護状態を検証するものでもありません。CloudflareのWAF検知ルールに関する最近の報道は、ログ記録とブロックを区別し、運用への影響を確認することの重要性をあらためて示しています。
Securitysoftware
CloudflareはWAFによる緩和はあくまで補完的な対策であり、パッチ適用の代わりにはならないと強調しています。対象のトラフィックをフィルタリングしても、オリジンですでに実行された操作を元に戻すことはできません。更新履歴と最終確認日時は、環境ごとの判断を下す前に、証拠や対処ガイダンスの変化を防御側が把握するのに役立ちます。
SOCにアラートの文脈を提供し、インシデントを迅速に止めましょう。16K SOCの脅威インテリジェンスを統合。
翻訳元: https://gbhackers.com/cloudflare-launches-zero-wire-to-track-critical-vulnerabilities/