セキュリティ
攻撃者が冷蔵保管室の制御設定を110°Cに変更したと報じられていますが、安全対策により在庫の損失は防がれました
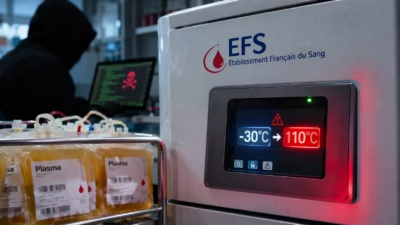
フランスの民間輸血事業を担う組織は、冷却設備の供給業者が侵害され、攻撃者が血液の低温保管設定を不正に変更したと明らかにしました。
フランス血液事業団(EFS)は火曜日にこのインシデントを認め、自らのシステムが直接標的になったわけではないと説明しました。安全対策が機能し、血液製剤の損失は出ていません。
影響を受けた設備では、血液検体と冷凍血漿が保管されていました。冷凍血漿には、輸血用のものも含まれます。
EFSは次のように述べています。「EFSの監視・警報システムにより、こうした異常を迅速に特定し、必要な措置を講じることができました。その結果、血液検体や製剤が損なわれることはありませんでした」
「このため、インシデントの発生と同時に、状況に応じて、対象の設備は製剤や検体に影響を与えることなく制御下に置かれたか、無力化されました。これらの冷蔵室に保管されていた製剤は、予防措置として他の施設に移されています」
EFSは供給業者の名前を公表していません。
報道によると、攻撃者は冷蔵室の温度設定を-30°Cから110°Cに変更しました。ただし、これは設備や保管物が実際にその温度に達したことを意味しません。
EFSはさらに、国のサイバーセキュリティ機関であるANSSIと保健省に通報したと述べています。
欧州各地で冷蔵設備を狙ったサイバー攻撃が起きているとの情報は、月曜日の朝に明らかになりました。小売店の従業員が出勤すると、サイバー犯罪者が霜取りモードを起動したため、床に水たまりができていたのです。
スーパーマーケットへの攻撃に関する報告によると、霜取りサイクルが遠隔操作で起動され、温度が最高50°Cに達しました。小売業者は傷んだ食品の廃棄を余儀なくされています。
攻撃者は特定されていません。月曜日の最初の発表以降、被害を訴える小売業者はさらに増えています。
最初に問題を報告したのはベルギー、アイルランド、ルクセンブルク、スウェーデンの店舗でした。その後、エストニア、フィンランド、ドイツ、ポルトガル、ルーマニア、オランダでも被害が確認されています。
英国の国家サイバーセキュリティセンター(NCSC)のリチャード・ホーン最高経営責任者は水曜日、BBCラジオ4の「Today」番組で、英国内の食品サプライチェーンでも「いくつかの影響」を把握していると語りました。
英国で被害を受けた企業は、公には名乗り出ていません。ただ、英国独立食肉供給業者協会(AIMS)はBBCに対し、300社超の会員の一部が攻撃の「巻き添え」になったと説明しました。うち2社は、冷蔵庫の霜取りが始まったと報告しています。
今回の冷蔵設備への攻撃は、最初の攻撃から1か月後に発生しました。最初の攻撃は、カルフール、Coopérative U、アンテルマルシェ、モノプリなど、フランスのスーパーマーケットチェーンに被害をもたらしました。
スーパーマーケットへの2度の攻撃はいずれも、冷蔵設備の制御を遠隔から妨害するもので、在庫の損失を招きました。EFSに影響した攻撃が同じ侵入経路を使ったのかどうかは、はっきりしていません。
被害を受けたチェーンの一部はシステム内にDanfoss製コントローラーがあったと明らかにしていますが、同社の機器は使っていないと述べたチェーンもあります。
CERT-FRは攻撃当時、Danfoss製コントローラー「AK-SM」と「AK-SC」の脆弱性に対処するよう、各組織に促す注意喚起を公表しました。
フランスでの攻撃に先立ち、米軍の売店(コミッサリー)が侵害され、8月に食品の廃棄が生じたとの報告もありました。®