「勝利の女神:NIKKE」の開発元は、サプライチェーン攻撃によりゲームのPCランチャーのスクリプトが改ざんされ、認証情報や暗号資産ウォレットのデータを盗み出すマルウェアが配布されていたことを認めました。
Xで公開された告知によると、問題に対処するため、11月4日午前2時30分(UTC+9)にクライアントのアップデートを実施したということです。
「PCランチャーのスクリプトファイルが第三者によって改ざんされた可能性を示す問題を確認しました」と、Xでの声明は述べています。
「これを受け、11月4日午前2時30分頃(UTC+9)にクライアントの修正とアップデートを実施しました。現在、この問題による影響範囲を調査しており、今後の対応については別途お知らせします」
「勝利の女神:NIKKE」は、韓国のShift Upが開発した人気のSFシューティングRPGです。Windowsのほか、iOSとAndroidにも対応しています。
パブリッシャーのLevel Infiniteによると、2022年のリリース以来、4,500万回以上ダウンロードされています。Google Playだけでも1,000万ダウンロードを記録しています。
悪意あるランチャースクリプトがバックドアを配布
Level Infiniteは詳細をほとんど明らかにしていません。ただ、独立系セキュリティ研究者のMotherSphere氏がGitHubで公開したレポートによると、この事件にはLevel Infiniteの公式コンテンツ配信ネットワーク(CDN)上にある4つのJavaScriptファイルが関与していたと主張しています。
同研究者によると、これらのファイルは2026年9月27日に改ざんされ、悪意あるJavaScriptが仕込まれました。プレイヤーがゲームランチャーを開くたびに、攻撃者の管理するサーバーから追加のコードをダウンロードする仕組みです。
仕込まれたコードは正規のJavaScriptファイルの中に隠され、難読化によってダウンロード元のドメインinsightjs[.]comとinsightjs[.]orgが見えないようにされていました。
BleepingComputerは改ざんされたJavaScriptファイルのうち2つを調査し、これらのドメインから追加コードを取得して実行するための難読化されたローダーが含まれていることを確認しました。最初のドメインが利用できない場合は、2つ目のドメインに切り替わる仕組みです。
MotherSphere氏の分析によると、ダウンロードされたコードはランチャーのネイティブ機能を悪用し、insight.bundleと呼ばれる悪意あるLuaJITペイロードを取得して実行します。このペイロードが、K2Fと呼ばれるリモートアクセス型エージェントをインストールしていました。
このバックドアにより、攻撃者は遠隔からのコマンド実行、ローカルファイルの閲覧とダウンロード、スクリーンショットの取得、NIKKEアカウントの認証情報の収集、Webブラウザーに保存された情報の窃取が可能でした。
このマルウェアは、platform_experience_helper.dllという名前の悪意あるWindows DLLをインストールする追加コマンドにも対応していました。このDLLは、ゲームランチャーを閉じた後も動作し続ける可能性があります。
BleepingComputerは、VirusTotalにアップロードされたDLLサンプルから抽出した文字列を分析しました。その結果、このマルウェアがMetaMask、Phantom、Coinbase Walletなどのブラウザー拡張機能から暗号資産ウォレットのデータを盗み出せることを示すコードを確認しました。
このDLLには、リカバリーフレーズや秘密鍵といった機密性の高いウォレット情報を傍受する機能が含まれており、攻撃者が暗号資産を盗み出せる可能性があります。
ただし、攻撃者が感染した端末にこの追加コンポーネントを実際に展開したのか、プレイヤーから暗号資産を盗み出すことに成功したのかは分かっていません。
同研究者は、Level Infiniteが11月3日に、影響を受けたJavaScriptファイルのうち3つを正常なバージョンに差し替えたと主張しています。一方で、4つ目のファイルは改ざんされたコピーが、GMT 22時26分の時点でもユーザーに配信されていたと報告されています。
このことは、同社がクライアントのアップデートを展開した後も、侵害されたスクリプトが少なくとも1つはアクセス可能な状態で残っていた可能性を示唆しています。
同研究者は、侵入の痕跡(IOC)も公開しました。ユーザーはこれを使って、悪意あるLuaエージェントが自分のパソコンで実行されたかどうかを確認できます。
指標の一つは、NIKKEのインストールディレクトリ内にあるLauncher/intl_service/debug.logファイルに、文字列k2f_chan registeredが記録されていることです。
この記録は悪意あるLuaエージェントが実行されたことを示しますが、DLLも読み込まれたかどうかまでは確認できません。
BleepingComputerはまた、バックアップ用のドメインinsightjs[.]org が現在、ゲームランチャー内にセキュリティ警告を表示するコードを配信していることも確認しました。
この警告は英語、中国語、日本語、韓国語で表示されます。パブリッシャーが問題の解決を確認するまで、ランチャーをただちに閉じ、PC版クライアントを開かないようプレイヤーに呼びかける内容です。
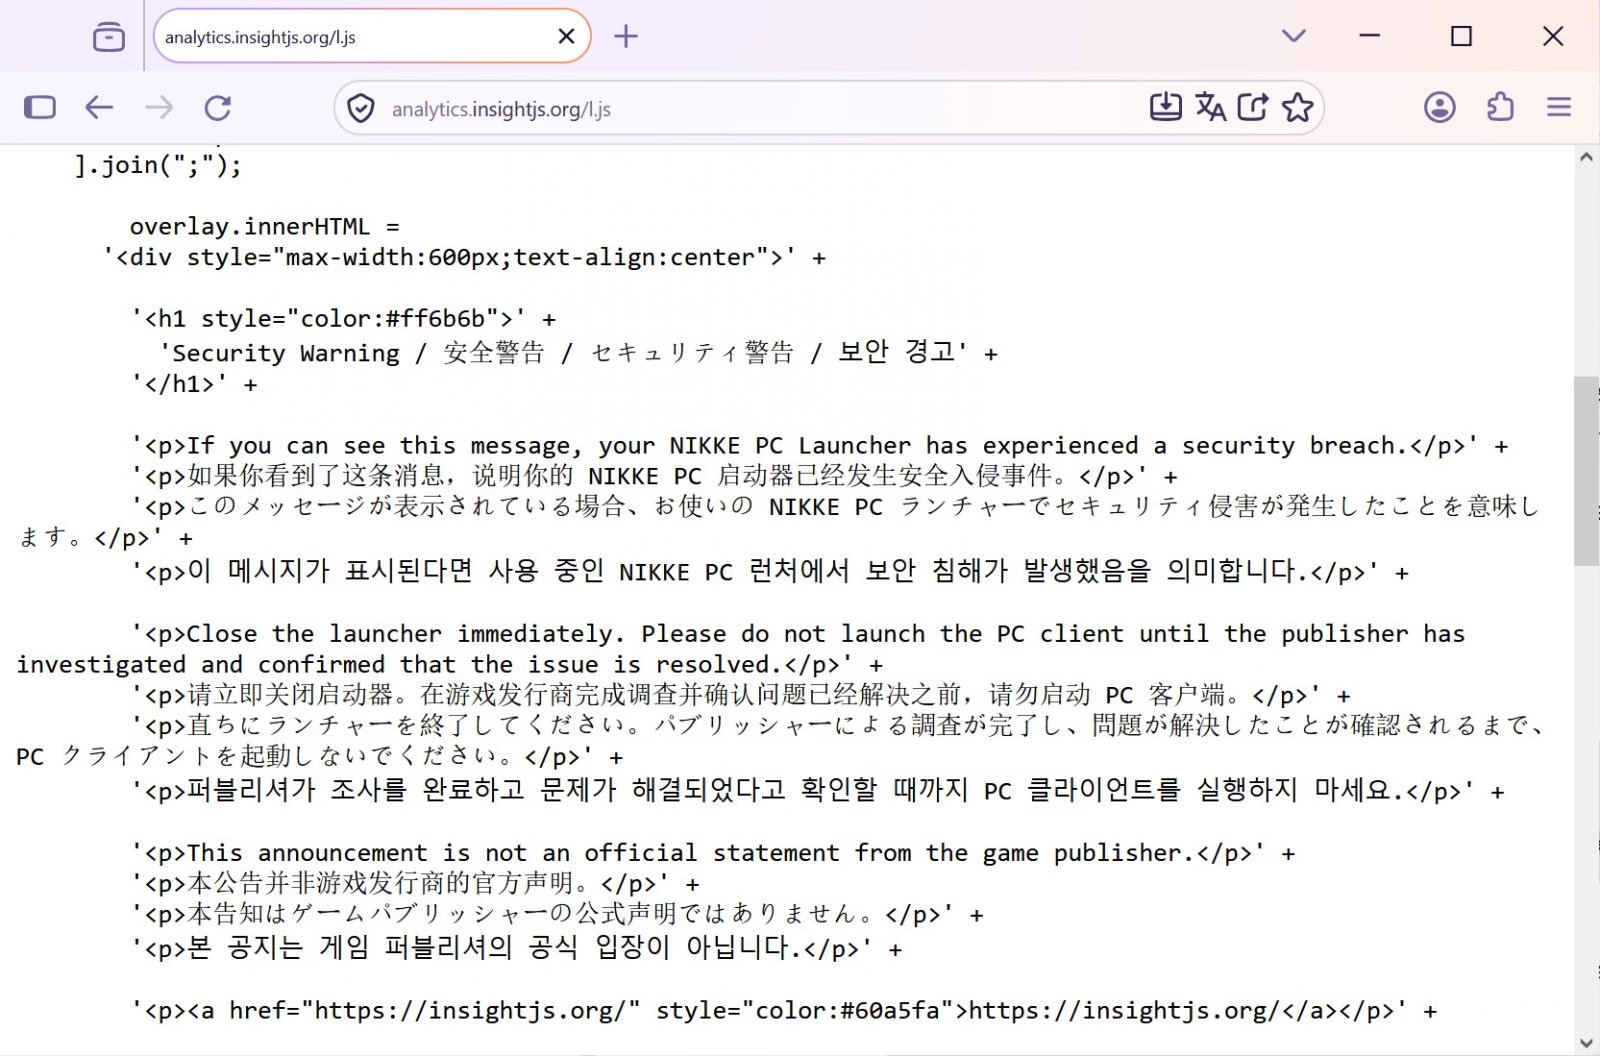
このメッセージには、ゲームのパブリッシャーによる公式発表ではないと明記されています。そのため、現在誰がこのドメインを管理しているのか、悪意あるペイロードがいつ警告に差し替えられたのかは不明です。
BleepingComputerはMotherSphere氏の調査結果についてLevel Infiniteにコメントを求めましたが、記事公開時点で回答は得られていません。
影響を受けた可能性のあるプレイヤーは、最新のウイルス対策ソフトでシステム全体のスキャンを実行してください。
侵害が確認された場合は、Windowsを再インストールし、クリーンな端末からパスワードやその他の機密性の高い認証情報を変更してください。