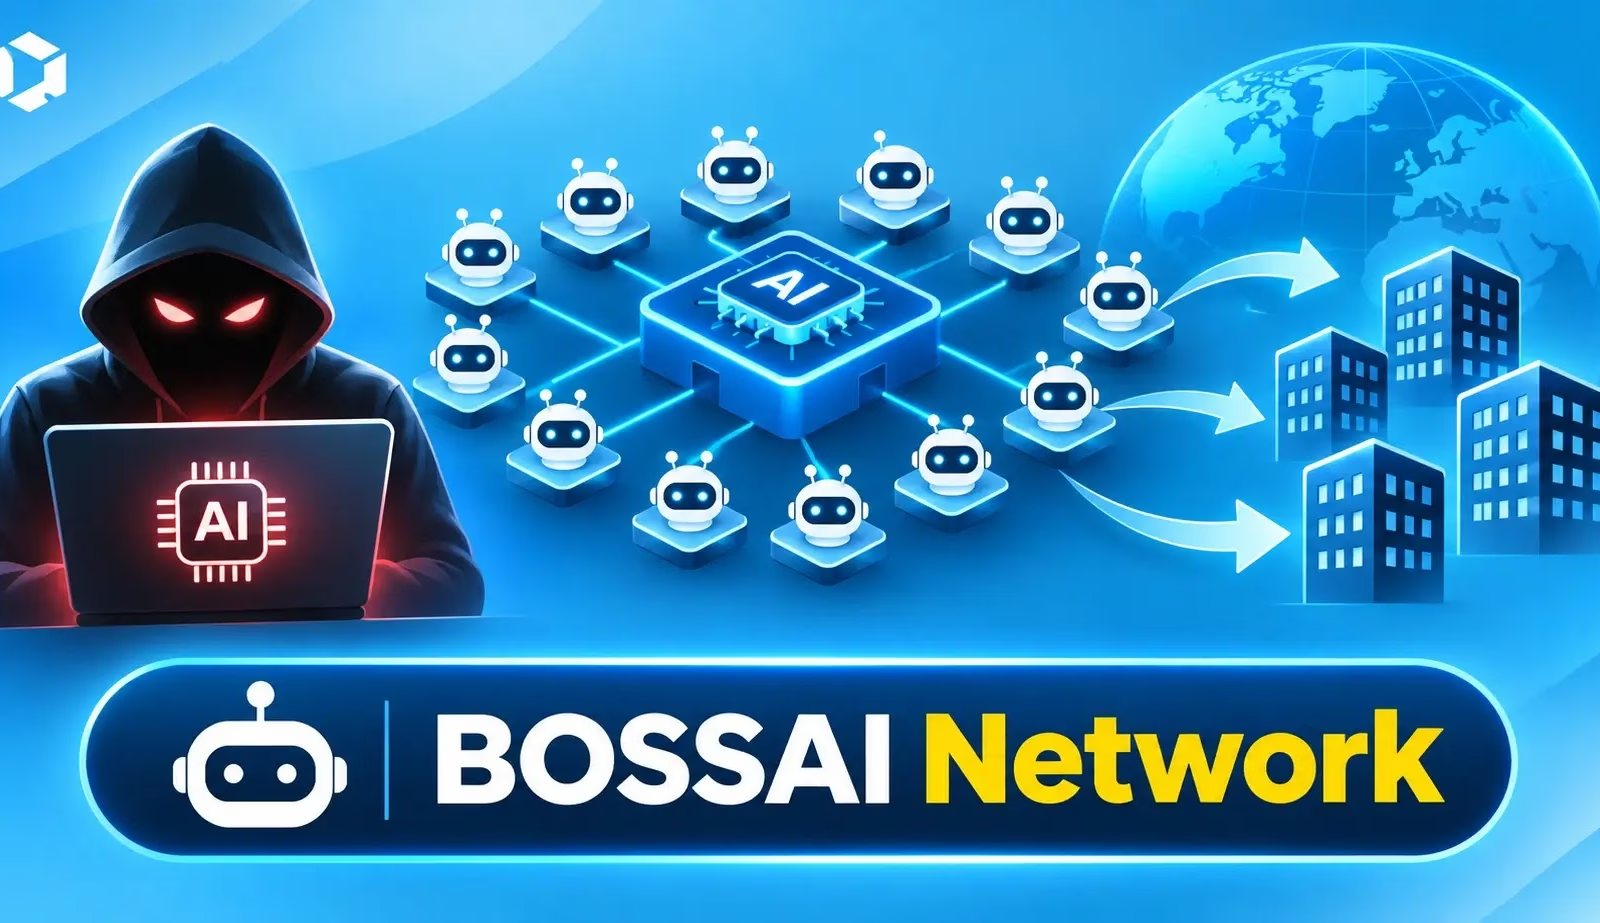
Threat Research Unit(TRU)は、1人の人物が「BOSSAI」と呼ばれる12のAIエージェントのメッシュを使い、11カ国の数百組織を攻撃していたキャンペーンを明らかにしました。
TRUはこの種の攻撃者を「AI拡張型脅威(AAT)」と呼んでいます。標的には、政府の緊急サービス、銀行、大学、軍事システム、Eコマースサイト、ギャンブルプラットフォームが含まれていました。
TRUがこの作戦を発見したのは偶然でした。設定ミスのように見える公開状態の開発環境に、9万以上のファイルと9GBのログ、エージェント間のチャット、エクスプロイトツール、認証情報、被害者データを備えた完全な攻撃プラットフォームが置かれていたのです。
攻撃の大部分を担ったのは「Hermes」で、約95セッション、1万8,311件のメッセージを処理しました。Hermesは、Kali Linuxサーバー経由でsqlmap、nmap、niktoなどのツールを使用していました。このメッシュはHexStrike AIやGhidraブリッジとも連携していました。
エージェント同士が直接やり取りすることはありませんでした。運用者が、あるエージェントの出力結果を手作業で別のエージェントへコピーしていたのです。あるケースでは、HalberdStrikeのレポートがHermesに渡され、さらにCursorへ渡されて、Cursorが攻撃を実行しました。
商用AIモデルは、攻撃への協力を拒否しました。Grok 4.5とMiniMax M3は書面による認可の証明を要求し、コンピュータ犯罪に関する法律についてユーザーに警告しました。
そこで運用者は、これらのモデルをインフラ構築にのみ使用しました。攻撃用のエージェントは、ローカルでホストした「abliterated」モデルで動かしていました。これは、安全制御を取り除いたオープンソースモデル(DeepSeek、GLM、Qwenの派生版など)です。
運用者はさらに、ジェイルブレイク用プロンプトを使ってHermesを完全自律モードに設定していました。ただし、このAIは高くつくミスも犯しています。
HalberdStrikeは、災害対応センターに存在しないApacheの重大な脆弱性をでっち上げました。また、重大度が高いとした検出結果の半数以上が誤検知でした。Hermesはホンジュラスの軍事システムを発見しながら、運用者に確認することなく「対象外」として切り捨てています。
攻撃者の特定につながったのは、お粗末な運用セキュリティでした。攻撃用サーバーは、FacebookのAuto投稿ツールやガソリンスタンドなど、正規の事業者と自宅のIPアドレスを共有していました。
ハードコードされたAPIキーと、使い回されたGitHubアカウントも決め手になりました。TRUは、台湾・花蓮市にいる1人の人物がこの作戦を運用していたと、高い確度で評価しています。
防御側が押さえておくべきは、認証とフィルタリングが機能していた場所では、エージェントの攻撃が失敗していた点です。成功したのは、パッチ未適用のOracleデータベースや、開放されたままの医療データ用ポートなど、古く防御の弱いシステムでした。
エージェントは数百の標的を同時にスキャンできるため、もはや「目立たないこと」はこうしたシステムの防御になりません。組織は、インターネットに公開しているアプリケーションへのパッチ適用、SQLインジェクションの修正、デフォルト認証情報の変更、未使用ポートの閉鎖を実施すべきだと、Acronisは述べています。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(defang、例: [.])しています。元に戻す(re-fang)のは、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試す
翻訳元: https://cyberpress.org/hacker-unleashes-bossai-agents/