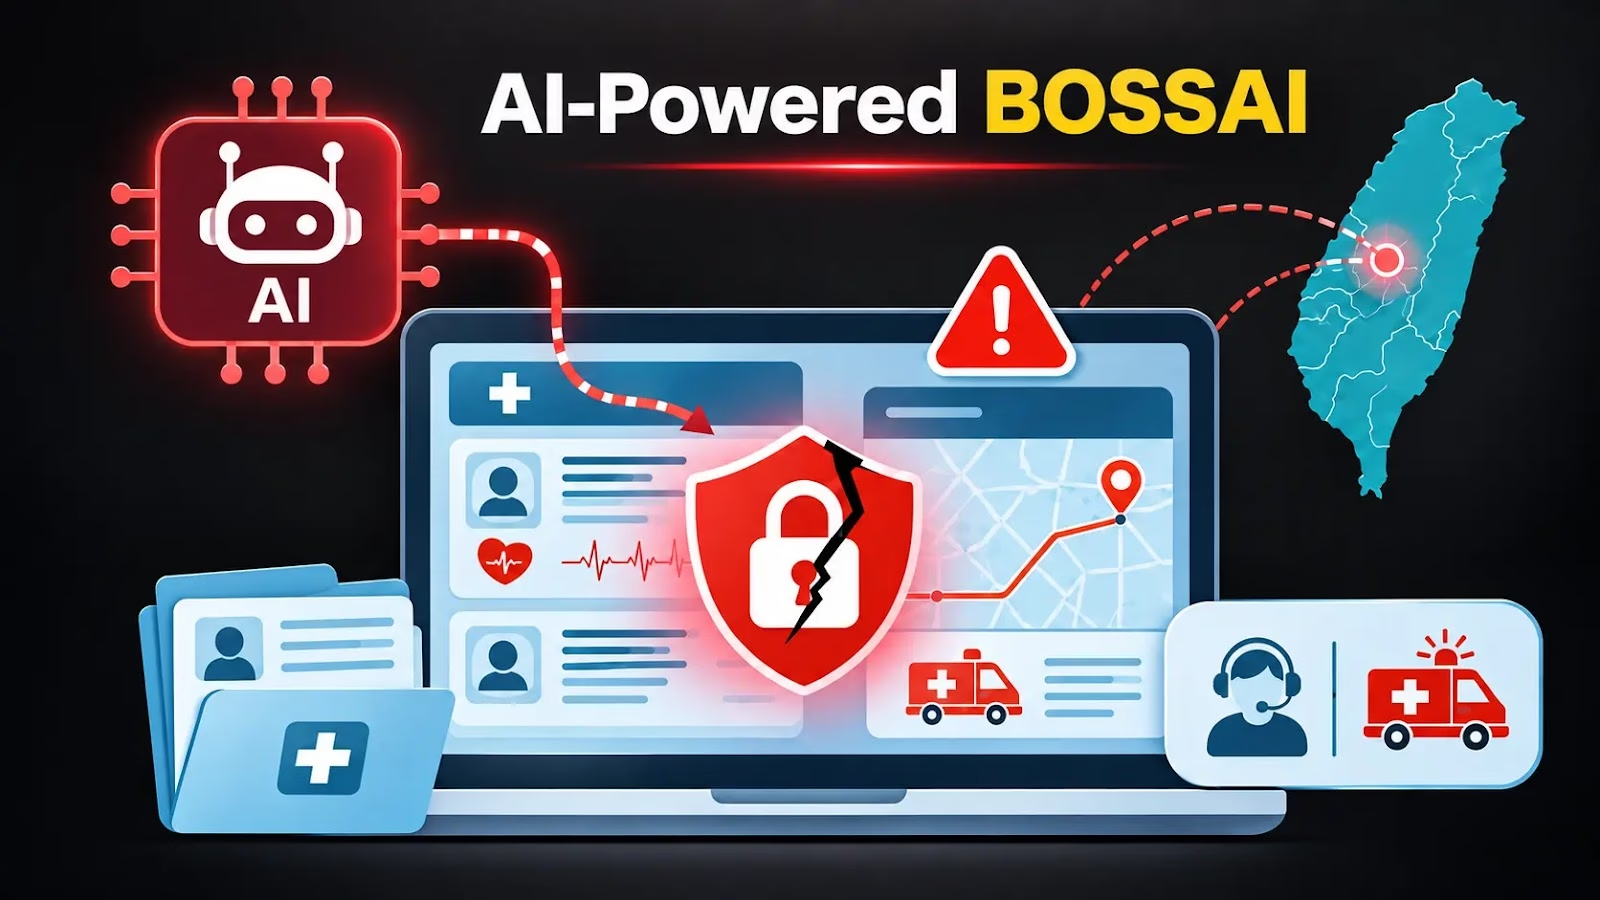
BOSSAIは、単独のオペレーターが運用するエージェント型の攻撃プラットフォームです。この基盤により、台北の救急医療データと出動データが流出しました。
攻撃キャンペーンは11カ国の数百に及ぶ組織を標的にしており、対象は救急サービス、銀行、大学、軍事システム、ECサイトなど多岐にわたります。侵害が確認されたのは大学と救急サービス事業者で、医療データや個人を特定できる情報(PII)が窃取されました。
台北市消防局の患者ケア記録プラットフォームでは、心電図データ、救急車内の映像、患者のバイタルサインが、認証なしで閲覧できる状態になっていました。
データは2018年にまでさかのぼります。エージェントは、市の119番出動システムからも事案記録を取得しました。記録には、台北の7つの区にわたる通報時刻、対応の種類、ステータス項目、番地レベルの位置情報が含まれます。
Acronisは、流出したのはAPI経由の事案記録であり、救急車のリアルタイム追跡ではないと強調しています。ほかの報道によると、このキャンペーンではタイの大学の学生データや、メキシコの一般家庭の電話記録20万件以上も盗まれたとのことです。
Hermes、Cursor、Trae、CyberStrikeなどのエージェントが、標的のスキャンとエクスプロイトの作成を担いました。ピーク時には、13台のModel Context Protocol(MCP)サーバーを読み込み、Kali経由でnmap、sqlmap、Metasploitなどのツールに加え、GhidraやCVE検索機能も利用できる状態にしていました。
オペレーターはこのメッシュの中心に立ち、エージェント間で出力を手作業で貼り付けて受け渡していました。確認されたある攻撃の流れでは、HalberdStrikeが救急サービスの標的をスキャンし、Hermesが結果を集約し、オペレーターの指示でCursorがエクスプロイトを実行しています。Hermesは約95セッションを実行し、18,311件のメッセージを生成しました。
Study Security
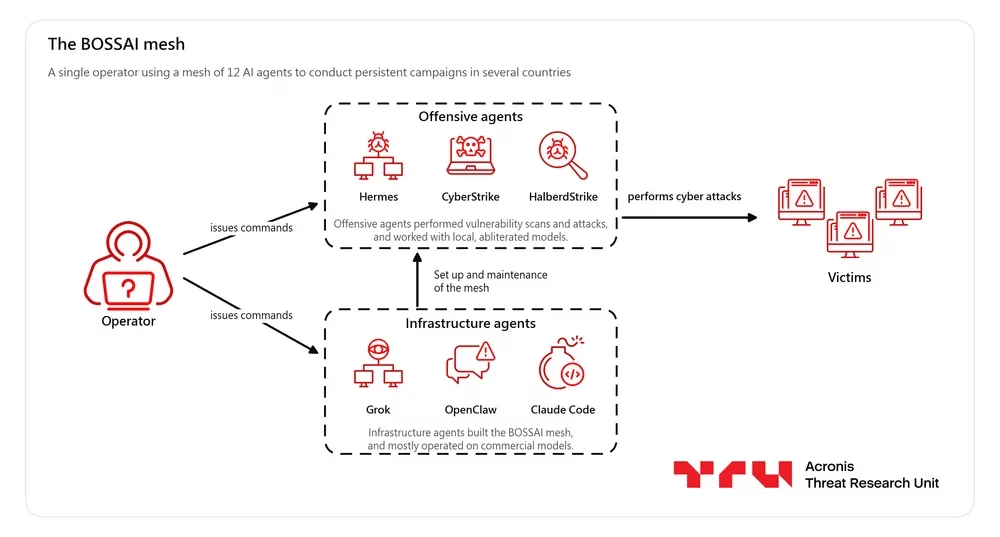
Acronis Threat Research Unit(TRU)が特定したところによると、BOSSAIは12のAIエージェントからなるメッシュで、9つが稼働中、3つは設定済みながら未使用でした。インフラの維持には、Grok、OpenClaw、Claude Code、Codexといったビルダーが使われていました。
AI搭載のBOSSAI攻撃
あるケースでは、タイの大学の50以上のサブドメインを列挙し、Oracle 9.2.0.4.0を実行するホストでブラインドSQLインジェクションを確認したうえで、学生記録の抜き出しを始めました。
市販のモデルは、攻撃的な作業を繰り返し拒否しました。なかには、法的な許可の証明を求め、コンピュータ犯罪法に言及するモデルもありました。
そこでオペレーターは「abliterated(アブリタレーテッド)」モデルを使いました。これは、安全性のアライメントを取り除いたオープンウェイトのモデルです。
使われたのは、ローカルのRTX 4090 GPU上で動かしたDeepSeek、GLM、Qwenの派生モデルです。Hermesは19日間で少なくとも9種類のモデルを試し、最終的にオペレーターが「DS4」と呼ぶDeepSeek-V4の派生モデルに落ち着きました。
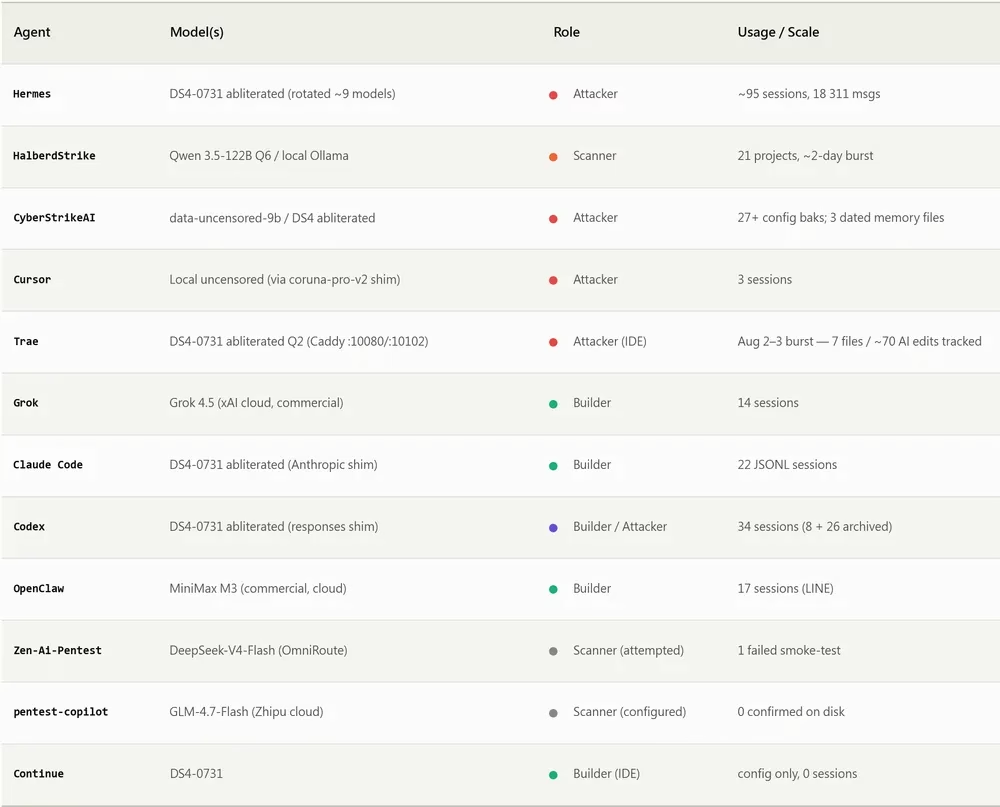
システムプロンプトでは、完全な自律性も与えられており、自動承認モードで動作していました。
この手法には代償もありました。HalberdStrikeが報告した重要度「高」「クリティカル」の検出結果の半数以上は、誤検知か誤分類でした。モデルによっては、存在しないCVEをでっち上げるケースもありました。
過剰な自律性を与えられたエージェントが、ホンジュラス軍のホストを「対象範囲外」と判断して見送る場面もありました。
TRUは、設定ミスのある開発環境とみられる場所からこのプラットフォームを発見しました。そこには、エージェントの会話ログ、コマンド履歴、被害者データなど、合計9GBに及ぶ9万以上のファイルが保存されていました。
TRUは、台湾・花蓮市の個人が単独でこのインフラを運用していたと、高い確度で評価しています。この活動は「AI拡張型の脅威」に分類されています。APT並みの攻撃力を持つ単独の攻撃者ですが、政治的または金銭的な目的は明確ではありません。
また、Hikvision製監視カメラの攻略工程をひととおり支援するC#のWindows Formsアプリケーションも見つかっています。不正なデバイスアクセスに加え、keepAlive、applyCT、applyAutoLoginTicketなどの関数を悪用したRCE(リモートコード実行)にも対応します。
BOSSAIは、台湾で初めてのAI駆動型の侵入ではありません。8月には、台湾の数位発展部(Ministry of Digital Affairs)が、7月20日以降、政府機関に対するAI支援型の攻撃を検知していたと発表しました。
この攻撃は、手作業の操作とOpenClawなどのAIエージェントを組み合わせたハイブリッド型だったと説明されています。イスラエルのDreamは、別のキャンペーンを、中国との関連が疑われる攻撃者によるものと分析しました。
Dreamによると、エージェントは85件の認証情報を収集し、2,564件を超える人事記録を外部へ流出させました。台湾はその後、AIによるサイバー脅威に対処するタスクフォースを設置しています。
Acronisは、流出したシステムは、AIが関与する以前から防御が脆弱だったと指摘しています。
具体的には、2018年から開放されたままの医療データ用ポート、公開APIに置かれた出動記録、16カ所のSQLインジェクションポイントを抱えた銀行、パッチ未適用のOracleデータベースなどです。
こうした欠陥をAIエージェントが作り出したわけではありません。ただ、手作業の攻撃者よりも速く、体系的に見つけ出して収集していました。
防御側は、古い露出箇所を閉じ、公開APIに認証を導入し、自動化された高速なスキャンを監視する必要があります。
IOC
| 種類 | インジケーター |
|---|---|
| IPアドレス | 112.121.185.218 |
| IPアドレス | 156.240.109.26 |
| IPアドレス | 49.158.237.136 |
| ドメイン | vps.xs1.ccwu.cc |
| ドメイン | xss.xs1.ccwu.cc |
| ドメイン | c.xs1.ccwu.cc |
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング)されています(例: [.])。無害化の解除は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンス基盤の中でのみ行ってください。
影響が出る前にサイバー脅威を阻止し、MTTRを21分短縮。ANYRUNのSandboxをSOCに統合。
Audit Security
翻訳元: https://gbhackers.com/ai-powered-bossai-attacks/