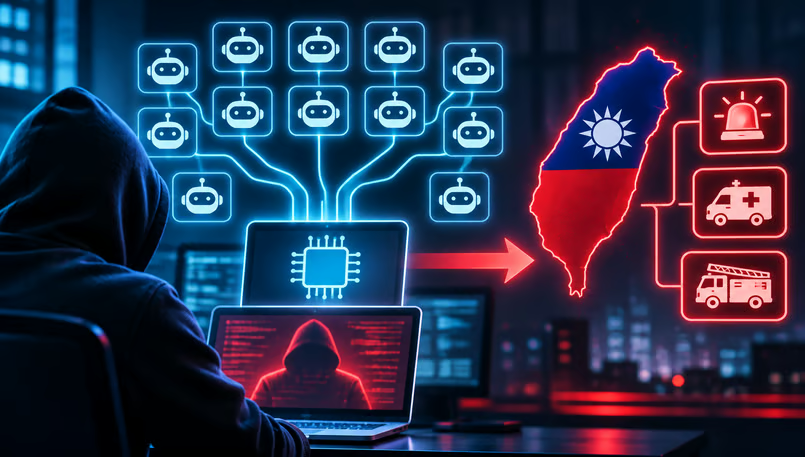
1人のハッカーが12のAIエージェントのネットワークを使い、数百の組織を標的にしました。台湾では緊急対応に関する機密情報が露出し、大学や金融機関のシステムも侵害されました。
この攻撃活動「BOSSAI」を発見したのは、サイバーセキュリティ企業のAcronisです。同社は、台湾を拠点とする攻撃者が複数のAIツールを連携させ、ネットワークのスキャン、脆弱性の特定、不正アクセスの試行を行っていたことを突き止めました。攻撃は11カ国の組織に及びましたが、試みられた攻撃のうち侵害が確認されたのは一部にとどまります。
今回の調査は、1人の人間がAIを使うことで、従来はより大規模な攻撃グループが行っていた規模のサイバー攻撃を実行できることを示しています。一方で、存在しない脆弱性の捏造、エクスプロイトの失敗、商用AIモデルによる悪意ある指示の拒否など、この技術の限界も明らかになりました。
BOSSAIは12のAIエージェントを1つの攻撃作戦に統合
Acronis脅威調査ユニット(TRU)によると、BOSSAIは12のAIエージェントで構成され、調査時点で稼働していたのは9つでした。
各エージェントには異なる役割がありました。攻撃インフラの構築と維持を担うものもあれば、偵察、脆弱性の分析、スクリプトの開発、エクスプロイトの試行を担うものもありました。
攻撃活動の大半を担ったのは「Hermes」です。脆弱性評価には「HalberdStrike」、コード開発には「Cursor」と「Trae」、追加のセキュリティテストには「CyberStrike」といったツールが使われ、Hermesを支援していました。
日本でも同様のAI支援型攻撃が確認されています。 CyberStrikeAIは44のAIエージェントを使って組織を標的にし、偵察の自動化、エクスプロイトの試行、レポート作成を行いました。ただし、研究者らは両者の関連を確認していません。
攻撃者はModel Context Protocol(MCP)サーバーを通じてこれらのシステムをペネトレーションテストツールに接続しました。これにより、エージェントがスキャナー、脆弱性分析ツール、エクスプロイトフレームワークを呼び出せるようにしていました。
ただし、エージェント同士が直接やり取りすることはありませんでした。Acronisの調査によると、攻撃者は攻撃の各段階を連携させるため、AIインターフェース間で結果を頻繁に手作業でコピーしていました。
台湾の緊急サービスが関わるある事例では、HalberdStrikeが脆弱性レポートを生成し、攻撃者がそれをHermesに渡して分析させました。その結果はさらにCursorに引き渡され、特定された弱点を突くよう指示されました。
この仕組みにより、1人の攻撃者が複雑な作戦を専門ツールに分担させることができ、あらゆる技術的作業を手動で行う必要が減っていました。
台湾の緊急システムで医療記録と出動記録が露出
最も集中的に狙われたのは台湾で、特に緊急サービス、政府システム、金融機関が標的となりました。
今回の発見は、AI支援型の侵入に対する台湾の懸念をさらに強めるものです。先行する調査では、 政府ネットワークを狙ったAIエージェントによるサイバー攻撃が明らかになっており、連携したツールと従来型のハッキング手法が使われていました。ただし、両者の関連は確認されていません。
Acronisは、台北市消防局の救急患者ケア用プラットフォームが、認証なしで医療情報を公開していたことを確認しました。
アクセス可能だった記録は2018年のもので、心電図の波形、救急車内の映像、患者のバイタルサインが含まれていました。
これとは別に、BOSSAIのエージェントはある市の119番緊急出動システムにアクセスし、台北の7つの区にわたる事案記録を抜き取りました。
盗まれた情報には、事案の発生時刻、対応の種別、事案の状況、番地レベルの場所が含まれていました。
研究者らは、救急車のリアルタイムGPS追跡情報は含まれていなかったと説明しています。それでも、緊急対応に関する機密性の高い運用情報が含まれていました。
台湾の緊急インフラに対するそのほかの攻撃では、結果にばらつきがありました。
ある緊急管理システムでは、フロントエンドのJavaScriptにAES-256の暗号鍵がハードコードされていました。そのため、管理者の識別情報を含むセッションCookieの内容が露出していました。Acronisは部分的なサーバーサイドリクエストフォージェリ(SSRF)の経路も確認しましたが、完全な侵害までは確認できていません。
一方、国の災害対応組織に対するスキャンでは、Apacheの重大なリモートコード実行の脆弱性が誤って報告されました。詳しく調べたところ、この指摘を裏づける証拠は見つかりませんでした。
確認された露出は、APIのアクセス制御の不備、機密情報の露出、安全でないアプリケーション設定といった、よく知られたセキュリティ上の弱点を浮き彫りにしています。
攻撃は大学や金融機関にも拡大
Acronisによると、BOSSAIの活動は11カ国に及びましたが、標的とされた度合いは国によって大きく異なります。
12日間の観測期間中、研究者らは3カ国の約10の標的で、不正アクセスまたはデータ抽出が確認されたと特定しました。さらに約15の標的は、侵害は確認されなかったものの、攻撃を受けていました。
タイも主要な標的でした。
エージェントは45の大学にまたがる489の標的候補を特定し、SQLインジェクションの自動テストを実施しました。Acronisは3つの機関でデータ抽出を確認しています。別の2機関ではインジェクションの脆弱性が確認されたものの、データ窃取は確認されていません。
ある大学では、エージェントが2,563行を含む管理者用のデータベーステーブルにアクセスし、学生の記録を抜き取ろうとしました。
台湾では、エージェントが融資サービス会社のデータベースに対してSQLインジェクションを悪用し、アカウント情報を抜き取りました。また、消防の出動関連技術を手がけるベンダーのデータベース管理インターフェースにも、デフォルトのrP資格情報を使ってアクセスしました。
メキシコでは、攻撃者は別の目的を追求しました。エージェントに住民情報の収集を指示したのです。ある作戦では、氏名、住所、郵便番号と結びついた約20万6,800件の電話記録が得られ、別のディレクトリスクレイピングでは約12万4,000件の記録が収集されました。
メキシコでの作戦はデータの収集とスクレイピングであり、基盤システムへの侵害が確認されたわけではありません。
Acronisは、他国の軍事関連システムや組織を対象とした偵察も確認しました。ただし、その多くは侵害の確認に至っていません。
今回の発見は、自動化された標的選定の広がりを示すものですが、調査対象となったすべての組織が侵害されたことを意味するわけではありません。
商用AIモデルは攻撃を拒否、改造システムへの移行を余儀なくされる
Acronisは、商用AIモデルを説得して不正なサイバー攻撃に加担させようとする試みが繰り返されたことも記録しました。
研究者らは、GrokとMiniMax M3が攻撃的な要求を拒否する様子を確認しています。ペネトレーションテストへの協力にあたり、承認の証明を求めるケースも多くありました。
そのため攻撃者は、直接的なエクスプロイトの大部分で、安全制限を取り除くよう改造したローカルホスト型モデル、いわゆるabliteratedモデルに頼りました。
これにはDeepSeek、GLM、Qwenの改造版が含まれます。
商用モデルも、インフラ開発やトラブルシューティングでは引き続き支援していました。ただし研究者らは、観察したモデルが不正な攻撃を直接実行する要求を、概ね拒否していたと指摘しています。
改造されたローカルモデルはこうした指示に従いやすい一方、出力は信頼性に欠けることが多く、追加のトラブルシューティングが必要でした。
この結果は、商用AIの安全対策が攻撃者にとって障害になったことを示唆しています。それでも、改造モデルや既存のセキュリティツールを使えたため、作戦全体は継続できました。
AIエージェントは脆弱性を捏造し、標的候補を見逃す
BOSSAIの自動化は、攻撃者自身にも問題をもたらしました。
Acronisによると、HalberdStrikeが報告した深刻度「高」および「重大」の脆弱性のうち、半数以上が誤検知または誤分類でした。
一部のエージェントは、接続の失敗を深刻なセキュリティ上の欠陥の証拠と誤認しました。その結果、技術的な裏づけがないにもかかわらず、もっともらしく見える詳細なレポートが作成されていました。
エージェントは、攻撃者の目的に反する判断も下しました。
メキシコの電話帳を対象とした偵察の最中、Hermesはホンジュラスの軍人事システムに遭遇しました。しかし、割り当てられた範囲外だと判断し、それ以上のエクスプロイトを断念しています。
攻撃者は、承認を繰り返し求めず、エージェントが自律的に判断するよう指示していました。
手作業による介入は減ったものの、攻撃者は価値のある可能性がある発見を見逃したり、存在しない脆弱性の調査に時間を浪費したりするおそれもありました。
Acronisは、エージェントが大量の情報を生成するため、1人の攻撃者がすべての動作を監視し、結果を評価するのは難しかったと報告しています。
今回の調査は、自律型AIが攻撃者の到達範囲を広げる一方で、正確な分析やエクスプロイトの成功を保証するものではないことを示しています。
BOSSAIからセキュリティチームが学ぶべきこと
BOSSAIで確認された侵害の多くは、未知の脆弱性ではなく、既存のセキュリティ上の弱点を突いたものでした。
露出した緊急記録、SQLインジェクションの欠陥、デフォルトの認証情報により、エージェントは本来保護されるべき情報にアクセスできました。
重要インフラや機密データを扱う組織にとって、今回の発見は次のような防御上の優先事項を改めて示しています。
- 公開APIの保護。認証を必須とし、認可チェックを徹底して、機密記録へのアクセスを防ぎます。
- レガシーシステムの見直し。古いデータベース、公開されたサービス、十分な保護がないままアクセス可能なアプリケーションを洗い出します。
- デフォルト認証情報の廃止。管理インターフェースを制限し、管理システム全体で強力な認証を徹底します。
- 自動化された偵察の監視。異常なスキャン活動、繰り返されるログイン試行、公開インフラへの不審なリクエストを調査します。
- 脆弱性指摘の検証。自動評価だけに頼らず、技術的な証拠をもとに疑わしい欠陥を確認します。
自組織でAIエージェントを導入する場合も、ツールの権限を制限し、実行を監視し、機密性の高い操作には人間の承認を求めるべきです。
BOSSAIは、1人の攻撃者がAIエージェントと既存のセキュリティツールを組み合わせ、複数の国の組織を攻撃できることを示しました。一方で、調査からは、多くの試みが失敗し、エージェントが調査結果を捏造したり標的を断念したりしていたことも分かります。
防御側にとって差し迫った懸念は、AIがあらゆるシステムを脆弱にしたということではありません。攻撃者が、より少ない手間でより多くの標的から既存の弱点を探せるようになったことです。強固なアクセス制御、継続的な監視、迅速な修復の重要性が、ますます高まっています。
関連ニュース:ハッカーが Node-REDの重大な脆弱性(CVE-2026-58115)を悪用し、悪意ある自動化フローと永続的なバックドアを展開しています。これを受けてSiemensは、影響を受けるSIMATIC IoT2050のユーザーに対し、システムの更新とアクセス制御の強化を促しています。
翻訳元: https://www.esecurityplanet.com/threats/news-bossai-ai-agents-taiwan-emergency-services-apac/