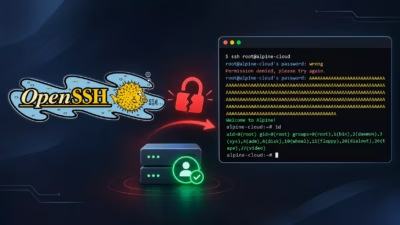
OpenSSHの開発チームは、緊急のセキュリティメンテナンスリリースを公開しました。今回のアップデートでは、OpenSSHにおける深刻なパスワード認証バイパスの問題を緩和しています。CVE-2026-123158として追跡されているこの欠陥により、リモートの攻撃者は無効なパスワードを使って認証チェックを回避できます。さらに、この脆弱性はパスワード認証を採用しているシステムに影響を及ぼします。そのため、システム管理者は、脆弱なディストリビューション上のサーバー設定を速やかに確認する必要があります。
musl系システムに広がる脆弱性の影響範囲
この認証の不具合は、主に軽量なLinuxディストリビューションに影響します。たとえば、Alpine LinuxとOpenWrtは直接の影響を受けます。一方、Debianなどの主流プラットフォームは、標準でPAMが統合されているため影響を受けません。OpenSSH 10.6p2の公式リリースノートによると、この欠陥は、PAMのサポートなしでmusl libcを組み合わせた環境が対象です。攻撃者は、正規の認証情報を示すことなく、SSHデーモンに接続できてしまいます。
根本原因のアーキテクチャと上流での対応
意外にも、根本的なエラーはsshdのコアコードの外部に起因しています。ただし、開発者はsshdデーモンを調整し、実際の悪用を効果的に防げるようにしました。今回の防御的なリリースでは、不正な接続試行を無力化するため、的を絞った設定の調整を導入しています。加えて、開発者は包括的な保護を提供するための追加パッチも準備中です。したがって、サーバーのバイナリをアップグレードすれば、リモートからの侵入に対する防御力をただちに確立できます。
対処ガイドラインと主要な設定
管理者は、musl libcを使用しているサーバーを直ちに点検してください。まず、OpenSSHのパッケージをバージョン10.6p2にアップグレードする必要があります。あるいは、システムの設定ファイルでパスワード認証を完全に無効化する方法もあります。具体的には、/etc/ssh/sshd_configを次のように設定します。
PasswordAuthentication no
重要なのは、パスワードアクセスを無効にする前に、SSH鍵認証が機能することを確認する点です。有効な公開鍵がないままパスワードを無効にすると、運用担当者がリモートシステムからロックアウトされてしまいます。また、クラウドのコンソール画面は、メンテナンス作業中の確実な代替アクセス手段になります。最終的には、暗号鍵ペアを採用することで、リモートからの認証バイパスに対する堅牢なセキュリティを確保できます。
翻訳元: https://meterpreter.org/openssh-password-bypass-mitigation/