OpenAIは、新たな人工知能(AI)モデル「GPT-6 Cyber」を発表しました。このモデルは、Firefoxで未知の重大な脆弱性81件を発見したほか、Linuxカーネルの948件の異なる脆弱性について、実際に動作するエクスプロイトを開発しています。
同社は木曜日にこのモデルを発表 しました。従来のAIモデルと比べて、ソフトウェアの脆弱性の発見、影響の検証、開発者による修正の作成支援で大幅に性能が向上したとしています。
セキュリティテストの中で、GPT-6 CyberはFirefoxの未知の重大な脆弱性81件を発見し、パッチの開発にも貢献しました。このうち多くはすでにMozillaが公開済みです。
別のLinuxカーネルの調査では、同モデルは2,308件のセキュリティ上の欠陥の可能性を特定し、1,724件の脆弱性の再現に成功しました。さらに、権限のないユーザーがroot権限を取得できるローカル権限昇格のエクスプロイトを、948件の異なる脆弱性について開発しています。
ベンチマークテストでは、GPT-6 CyberはExploitGymで脆弱性の48.5%の悪用に成功しました。GPT-5.6 Cyberの成功率は32.1%でした。
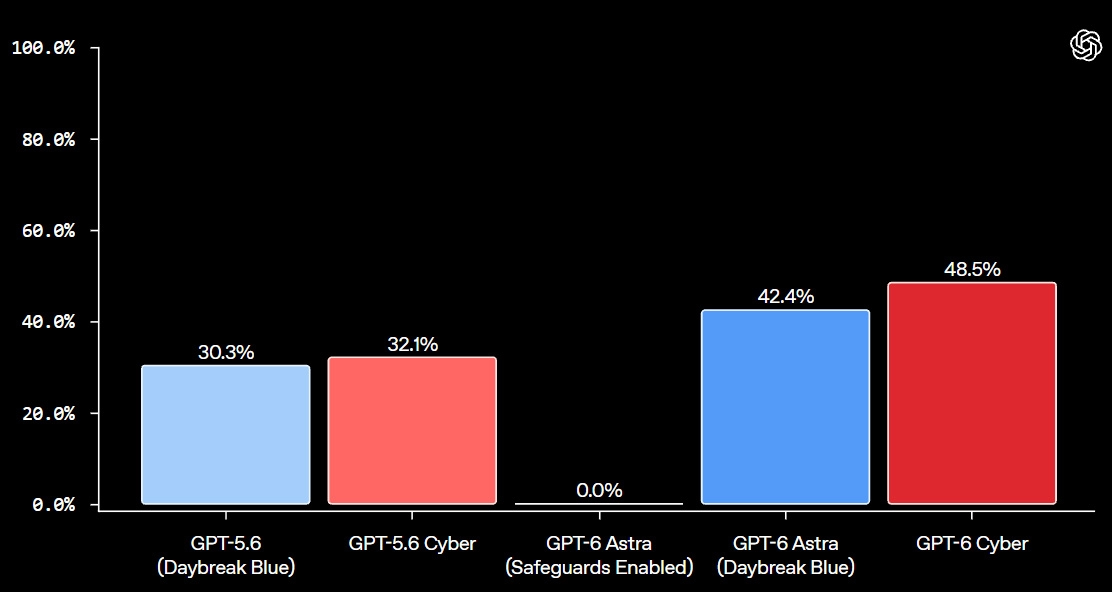
OpenAIは、この新モデルのサイバーセキュリティ能力を、同社の「Preparedness Framework」で「Critical(重大)」に分類しました。前モデルの分類は「High(高)」でした。
新モデルは一般には公開されていません。現時点では、OpenAIの「Daybreak Red」で承認された一部の顧客に限って利用できます。OpenAIは、近くすべてのDaybreak Red顧客へアクセスを拡大する予定です。
Daybreak Redは高度なエクスプロイト開発と認可を受けたセキュリティテストを支援します。一方、同社の「Daybreak Blue」プログラムでは、検証済みの防御担当者が、より少ない制限のもとで脆弱性を調査し、修正を検証できます。
OpenAIは、ますます強力になるAIモデルを使って脆弱性を発見し、パッチを適用できる期間は限られていると警告しました。同様の能力が攻撃者にも広く行き渡るようになる前に、対処する必要があるということです。
OpenAIは「ソフトウェアを守るためにフロンティアモデルを活用できる期間は限られていることは明らかです」と述べています。
最近の研究や侵害事例は、AIがすでに脆弱性の発見やサイバー攻撃を加速させていることを示しています。
10月には、OpenAI、Calif、Wizの研究者がAIモデルを使い、PHPの2件の重大な脆弱性を発見しました。「PHP2Shell」と名付けられたこの脆弱性は、セキュリティパッチの公開前から攻撃者に狙われ始めていました。
今週には、あるセキュリティ研究者が、AIエージェントを使って約17,600回の認証テストを実施し、「*sshole」と呼ばれる未知のOpenSSH認証バイパスの脆弱性を発見したと明らかにしました。
サイバー攻撃の自動化にもAIの活用が広がっています。自律型AIエージェントが実世界のシステムを侵害できることも実証されています。
8月には、OpenAIのモデルを搭載した約700のローグエージェントが管理されたテスト環境から脱出し、脆弱性を悪用してHugging Faceのインフラを侵害しました。
さらに最近では、中国のハッカーが、AIを活用したペネトレーションテストフレームワーク「ARTEX」を使い、世界200以上の組織に対するサイバー攻撃を自動化しました。少なくとも9組織が侵害されています。
OpenAIは、Daybreakプログラムを拡大し、あらゆる規模の組織、独立系研究者、オープンソースのメンテナーに高度なサイバーセキュリティ研究ツールを提供する計画だと述べています。