北朝鮮の暗号資産マネーロンダリング担当者が、無価値なミームトークンを大量に作り出し、盗んだBinanceの資産を分散型取引所の流動性プールに通していることがわかりました。ウォレット間の直接送金をやめ、一見ありふれた取引活動に見せかける手口です。
約11万7000NEAR(約43万ドル相当)が、使い捨ての6種類のトークンを経由しました。盗難被害全体からすれば少額ですが、この活動からは、低コストで繰り返し使えるマネーロンダリングの仕組みが浮かび上がります。この手法は取引の追跡を難しくするものの、ブロックチェーン上の証拠そのものを消せるわけではありません。
Ellipticの初期調査によると、攻撃者は2026年10月29日、11のブロックチェーンにまたがってBinanceのウォレットから資産を流出させました。
同レポートによれば、FBIは10月31日、この窃取を北朝鮮のハッカー集団「TraderTraitor」の犯行と断定しました。同グループは暗号資産窃取で実績のある組織で、今回の事件もその一環とみられます。
マネーロンダリングはまず、攻撃者がトークンを作成し、NEARやステーブルコインなどの正規資産と組み合わせて、分散型取引所のプールに登録するところから始まります。
次に、あるウォレット群が盗んだ暗号資産を使ってこのトークンを購入します。別のウォレット群は、同じプールにトークンを売却して価値のある資産を引き出します。
この仕組みにより、盗んだ資金を保有するウォレットと、収益を受け取るウォレットの間の直接送金がなくなります。受取側のウォレットは、トークンを売って利益を得たように見え、流動性プールが仲介役を果たします。
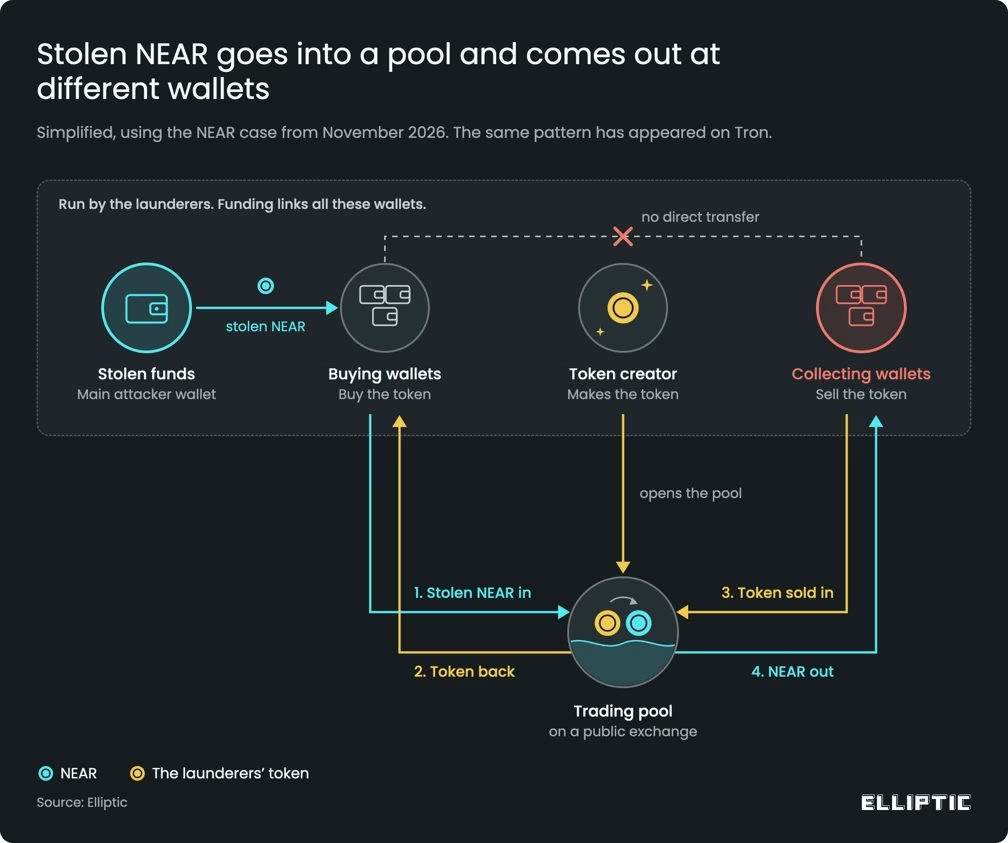
Ellipticはこの手法を特定しました。確認されたのはTronとNEARで、関連するSolana版の手口も見つかっています。64億3000万ドル規模のBinance窃取事件を調べる過程での発見です。
DeFiの流動性プール
Ellipticはマネーロンダリングの時系列を作成しており、プールを使った送金のほか、ブリッジ、レンディングボールト、資産スワップも記録しています。
ここで重要なのは、資金が追跡不能になったわけではないという点です。ただし捜査当局は、単純な送金を追うのとは違い、トークンの作成、プールでの取引、ウォレットへの資金供給、その後の引き出しを一つずつ再構築しなければなりません。
提供された調査によると、ロンダリング担当者は11月5日から7日にかけて、NEAR上でFUK、OLCCL、MEILI、MMLI、DABI、SINUを作成しました。各トークンの発行コストは約25NEAR(90ドル)で、それぞれに専用のNEAR流動性プールが用意されていました。
取引パターンからは、純粋な投機的関心ではなく、組織的なマネーロンダリングだったことがうかがえます。6種類すべてのトークンで、売却はすべてネットワークの管理下にあるウォレットが実行しました。うち5種類では、購入もすべて同じウォレット群が行っています。
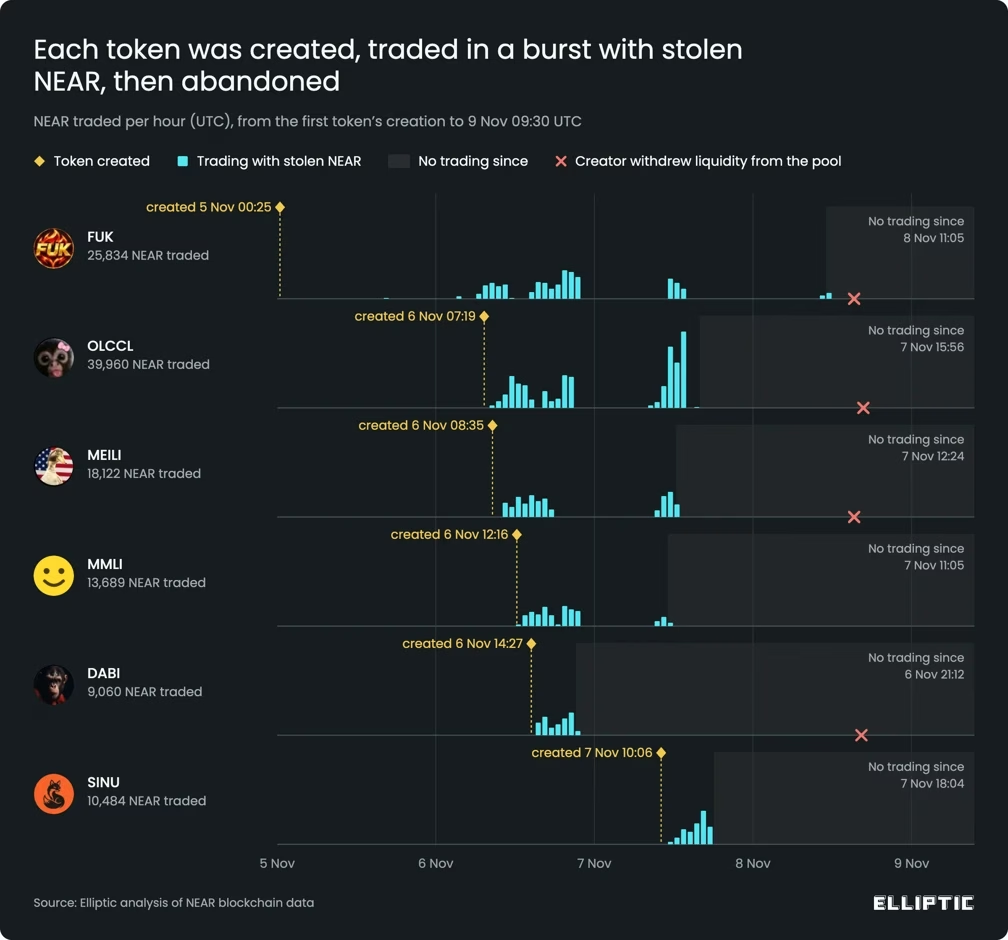
FUKでは、外部からの購入が取引量の1%未満でした。DABI、MMLI、SINUは、いずれも購入ウォレットと売却ウォレットが1つずつしかありませんでした。
資金の流れにも関連性が見られます。トークン作成者5人は、次のトークンを発行する2分から13分前に、先行トークンを売却中のウォレットから資金を受け取っていました。
各トークンは3時間以内に売却が始まり、取引の少なくとも4分の3が1日に集中して、その後は取引が止まりました。
この手口は、2025年のBybit窃取事件に関連するマネーロンダリングと似ています。今回のBinanceの事件では、Ellipticが11月2日に、この目的のために作られたTronトークンを確認しました。
翌日には、盗まれたSOLが既存のラップドトークンや取引の少ないトークンを経由し、USDCに交換されてからブロックチェーン間で送金されました。
こうした取引は、より大規模な作戦の一部でした。11月9日までに、2万を超えるウォレット、16のブロックチェーン、少なくとも36のサービス、6万5000件の取引が関与しています。
Ellipticはこの活動を自動化されたものと評価しています。一方で、AIが判断を主導していることを示す証拠は見つかっていません。
コンプライアンス担当者は、流動性プール経由の収益を無条件に受け入れず、精査する必要があります。新規発行のトークン、取引相手の集中、短期間で使い回される資金、一致する流入と流出は、マネーロンダリングを見抜く手がかりになります。
Ellipticは、交換は現金化ではないと強調しています。攻撃者が最終的に盗んだ資産を現金化しようとする際には、中央集権型取引所やブローカーが依然として阻止の機会になり得ます。
MTTRを21分短縮し、影響が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
AuditSecurity
翻訳元: https://gbhackers.com/defi-liquidity-pools/