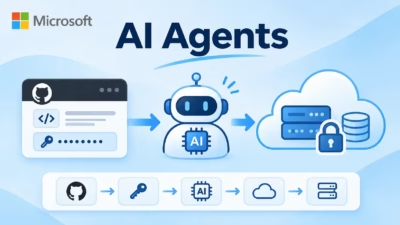
攻撃者はクロスアカウントIAMロールを悪用して顧客のAWS環境に侵入し、データを窃取するとともに、複数のクラウドサービスの認証情報を収集しました。
攻撃者がAWSのクロスアカウントIAMロールを悪用し、複数の顧客環境に侵入してデータを盗み出し、認証情報を収集していたことが明らかになりました。10月14日から10月26日にかけて行われたサプライチェーン攻撃です。
Wizの研究者らは、SentraおよびMandiantと協力して調査を進めました。その結果、攻撃者がQuboleのAWSアカウントのIAM認証情報を使い、顧客環境のロールを引き受けていたことを確認したといいます。
漏えいした認証情報により、攻撃者はQuboleとの間で以前にクロスアカウントアクセス権限を設定していた顧客のAWSアカウントへアクセスできました。攻撃者はこのアクセスを利用して、クラウドリソースの列挙、シークレットや設定データの取得、Amazon S3からのファイルのダウンロード、被害組織の認証情報の有効性テストを行いました。
複数の顧客環境で不審な活動を最初に特定したSentraによると、この攻撃は数十社のQubole顧客に影響を及ぼしました。一部の組織がプラットフォームの利用をやめた後も連携設定が信頼されたままになっており、攻撃者はそこを突いたとされています。
攻撃者はQuboleのAWS認証情報を使用
Quboleの連携は、クロスアカウントのIdentity and Access Management(IAM)ロールに依存しています。顧客は通常、QuboleのAWSアカウントに属するIDが引き受けられるロールを作成します。不正アクセスを防ぐ追加の確認手段として、External IDも使われます。
攻撃者は、この要件を満たせる認証情報を持っていました。
Wizによると、最初の不審な活動が確認されたのは10月14日です。Mullvad VPNに関連するIPアドレスが、Quboleがプラットフォーム運用に使うAWSアカウント805246085872から、顧客の連携ロールの引き受けを試みました。リクエストにはAIDA3W7DIFLYOLTK63SFSというIAMユーザーが使われていました。
その後の活動の大半は、OVHがホストするVPS(57.129.54[.]120)から行われました。攻撃者は10月18日から、QuboleのAWSアカウントに関連する2つ目のIAM IDも使い始めました。このときは別のMullvad VPNのアドレスも併用しています。
Wizが特定した悪意あるロール引き受けリクエストはすべて、必要なExternal IDを含んでおり、成功していました。標的となったロールの多くは、10月中にQuboleによる正規の利用がなかったものの、権限は有効なままでした。
アクセスを得た攻撃者は、S3バケット、データベース、EC2インスタンス、セキュリティグループ、IAM IDなどのクラウドリソースを列挙しました。さらに、AWS Secrets Manager、Systems Manager Parameter Store、Lambda関数の設定にもアクセスし、認証情報などの機密情報を取得しています。
データを窃取し、不審なLinuxイメージもホスト
攻撃者は引き受けたロールを使ってAmazon S3からデータをダウンロードしました。アクセス可能なバケットとオブジェクトを列挙したうえで、内容を取得しています。Wizによると、1回のセッションでバケット全体をダウンロードしたケースもありました。
侵害した環境で見つけた認証情報は、シークレットスキャンツールのTruffleHogでテストされました。対象には、AWSアクセスキー、Microsoft Entra IDのサービスプリンシパル認証情報、OktaのOAuthクライアント認証情報が含まれていました。
Sentraは、数分のうちに100件を超えるパスワードとキーが読み取られたと報告しています。ダウンロードされたファイルには、さらに数千件の認証情報レコードも含まれていました。同社は、確認された環境で攻撃者が書き込み操作を一切行っていない点にも言及しており、データ窃取を目的とした攻撃だった可能性があります。
Wizはまた、攻撃者のOVHインフラ上でホストされていた起動可能なLinux ISOイメージ「sso_agent.iso」を発見しました。このイメージはシステム情報を収集し、TCPポート23458でサーバーと通信し、リモートから与えられたシェルコマンドを実行できます。構成から、Windowsシステムを標的に設計された可能性があると、研究者らはブログ記事で述べています。
ただしWizは、このイメージが展開された形跡は確認しておらず、被害者に対して使われたかどうかも確認できていません。
この攻撃は、既知の脅威グループによるものとは特定されていません。
連携とサードパーティのアクセス権を絞り込むことが有効
Wizは、Quboleを利用する組織に対し、連携ロールを含むすべてのアカウントで、2026年10月1日までさかのぼってAWS CloudTrailの記録を確認するよう推奨しています。調査では、QuboleのAWSアカウントを発信元とする不審なAssumeRoleの活動に注目する必要があります。特に、AWS以外のインフラからのリクエストや、公表情報で示されたIAM IDからのリクエストが対象です。
Wizは、その後のSecrets Manager、Parameter Store、Lambda、S3に関わる活動も調べるべきだと指摘しています。このほか、使っていないサードパーティ連携の削除や、信頼ポリシーの絞り込みも推奨しています。外部のAWSアカウント全体にロールの引き受けを許可するのではなく、特定のベンダーIAMプリンシパルに限定します。加えて、AWSのソースIPまたはVPCエンドポイントの条件を使い、ロールの引き受けを文書化されたベンダーのネットワーク範囲に制限することも求めています。
Shwetaは2017年からエンタープライズ技術について執筆しており、直近ではCSO onlineでサイバーセキュリティを取材しています。ランサムウェアからゼロトラストアーキテクチャまで、複雑なテーマを専門家にも一般の読者にもわかりやすく解説します。アジアン・カレッジ・オブ・ジャーナリズムでジャーナリズムの大学院ディプロマを取得。サイバー脅威の解読に追われていない時は、小説を読んだり、映画を観たり、新しいレシピを試したりするのが好きです。