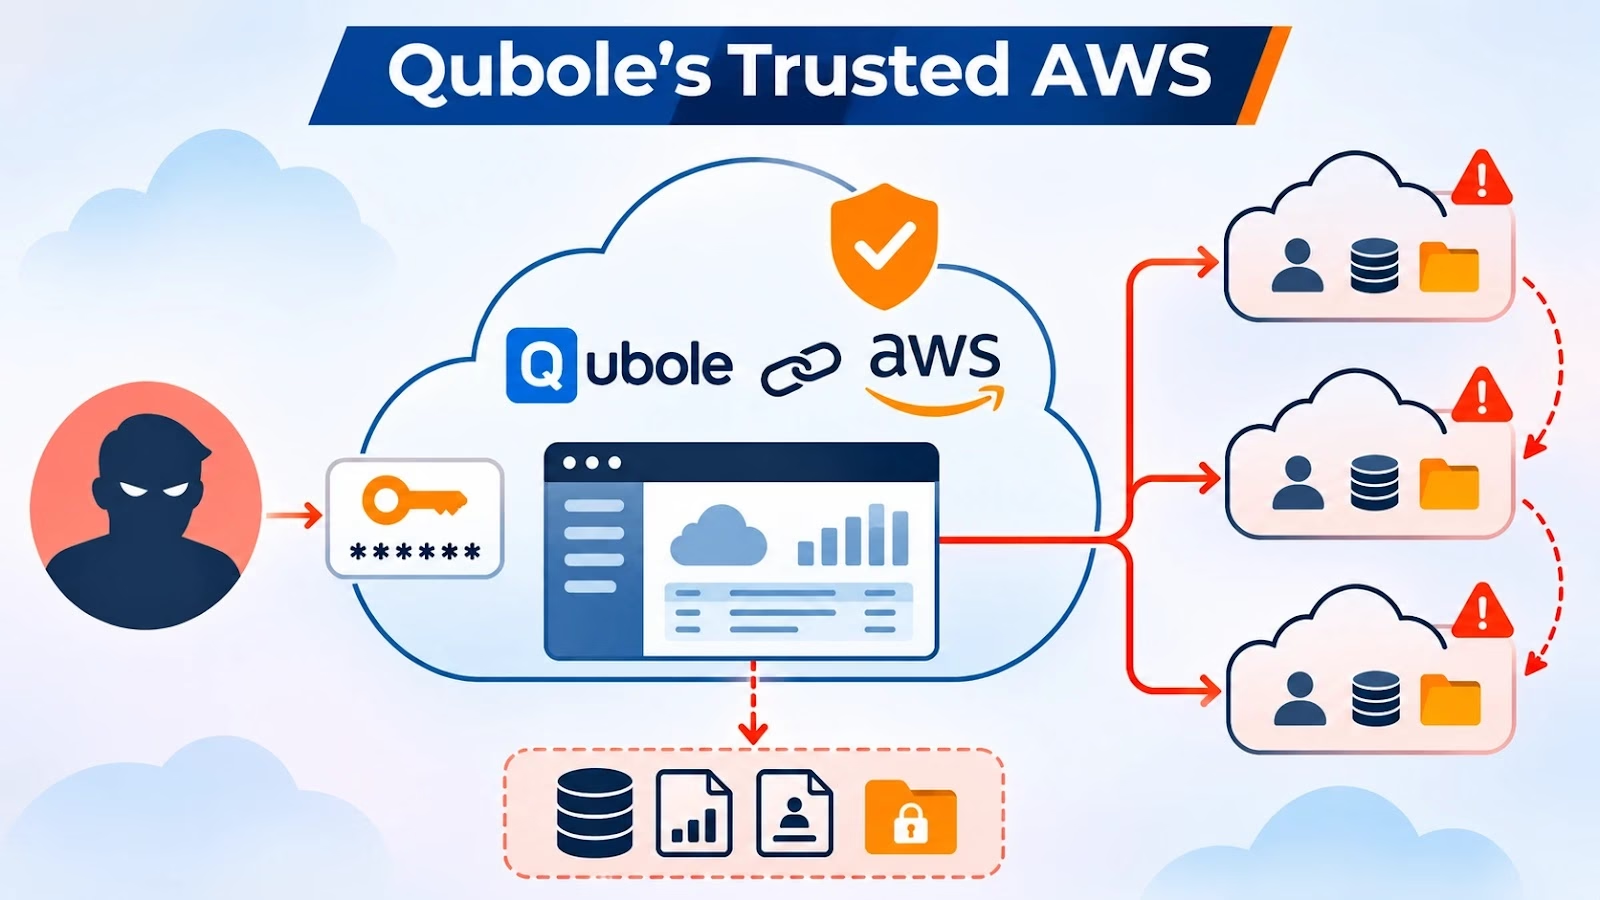
ハッカーは、Quboleに関連するAWS認証情報を悪用して複数の顧客のクラウド環境に侵入し、シークレットを収集したうえで、S3上の機密データを盗み出しました。攻撃は2026年10月14日から10月26日にかけて行われました。
Hacker emergency alerts
Sentraによると、被害を受けた組織は十数社を超えます。同社は、影響が及んだQuboleの顧客は数十社規模に上るとみています。
侵害されたインテグレーション用ロールの中には、数カ月にわたり使われていなかったにもかかわらず、機密データへの広範なアクセス権を保持していたものもありました。放置されたベンダー接続が、攻撃者の侵入口として機能したことになります。
Quboleのインテグレーションでは、一般にクロスアカウントのIAMロールが使われます。顧客はこのロールにベンダーのAWSアカウントを信頼させ、認可されたIDがsts:AssumeRoleを通じて一時的な認証情報を取得できるように設定します。
External IDは追加の確認手段ですが、Wizが確認した攻撃者によるリクエストはすべて、External IDの提示に成功していました。
提供されたWizの調査結果によると、最初の不審な活動はAWSアカウント805246085872から発生しており、IAMプリンシパルAIDA3W7DIFLYOLTK63SFSが使われていました。
10月14日には、Mullvad VPNのアドレス45.83.220[.]211からリクエストが送られました。その後の活動では、主にOVHがホストする57.129.54[.]120のインフラが使われています。
10月18日になると、攻撃者は2つ目のプリンシパルAIDAJYRRH5Y3A7AAJM2HWと、別のMullvadアドレス185.209.199[.]73を使い始めました。
2つ目のプリンシパルは、1つ目と異なり、正規のQubole通信にも現れます。そのため、悪意のあるセッションを見分けるにはネットワークの文脈が欠かせません。
quiam-enumやquiam-scope-fullといったセッション名とともに、ストレージ、コンピュート、データベース、IAM、暗号化サービスを対象とした広範な偵察が行われました。
Wizはこの攻撃キャンペーンを調査しました。調査はSentraやMandiantと共同で進められ、Sentraが顧客環境全体で不審な活動を発見したことがきっかけです。攻撃者は各組織を直接侵害したのではなく、既存のベンダーとの信頼関係を悪用しました。
Quboleの信頼されたAWSアクセス
攻撃者は顧客のロールを引き受けると、Lambdaの設定から環境変数を照会し、Secrets Managerの値を取得して、Systems ManagerのParameter Storeにもアクセスしました。
Sentraは、EC2のユーザーデータを通じた認証情報の収集も確認しています。運用上の設定情報が、アクセス権を得るための二次的な供給源になっていた形です。
攻撃者は、見つけた認証情報の有効性をTruffleHogで検証していました。AWSキーはGetCallerIdentityで確認し、入手したMicrosoft Entra IDのサービスプリンシパルのシークレットやOktaのクライアント認証情報は、それぞれのIDサービスに対して確かめています。
S3からの窃取は、決まった手順で繰り返されました。バケットを列挙し、オブジェクトを一覧表示し、メタデータを調べたうえで、GetObjectでアクセス可能なコンテンツをダウンロードします。
Wizは、場当たり的な収集だったと説明しています。セッションによっては、バケット全体を持ち出していました。Sentraは、被害に遭った1社のアカウント全体で、数百万件のファイルがダウンロードされたと報告しています。
WizはOVHのアドレス上で、sso_agent.isoも確認しました。この起動可能なLinuxイメージは、ホスト情報を収集し、TCPポート23458をポーリングしてシェルスクリプトを取得し、90分後に再起動を実行します。
ntfs3ドライバーを読み込むことから、Windowsのディスクを操作する意図があったとみられます。ただ、研究者らは、実際に展開された事例を確認できていません。
これとは別に、Quboleのインテグレーションに使われていたとみられる顧客所有のAWSキーが、10月8日から10月11日にかけて悪用されました。
Wizは、この活動をロール引き受けによる今回のキャンペーンと結び付けることはできませんでした。また、主要な攻撃を既知のグループの仕業と断定することもできていません。
各組織は、10月1日以降のCloudTrailについて、特定されたプリンシパルや不審な接続元ネットワーク、その後のシークレットやストレージへのアクセスを確認する必要があります。
機密性の高いバケットでは、オブジェクト単位の窃取を突き止めるために、S3データイベントまたはサーバーアクセスログの有効化が求められます。
封じ込めには、未使用のベンダー信頼の削除、権限と許可ネットワークの制限、漏えいしたシークレットのローテーション、発行済みセッションの失効が必要です。
External IDだけを防御の頼みにしてはいけません。今回のキャンペーンでは、有効なベンダー認証情報と過剰な常時権限のせいで、組織の境界を越えた侵入が可能になりました。
侵害指標(IoC)
| 指標 | ASO | 初回確認 | 最終確認 | 備考 |
|---|---|---|---|---|
| 57.129.54[.]120 | OVH GmbH | 2026-10-15 | 2026-10-26 | ロールの引き受け、列挙、認証情報の収集に使われた主要アドレス。 |
| 2001:41d0:70d[:]7800:: | OVH GmbH | 2026-10-16 | 2026-10-24 | 認証情報の列挙と検証。 |
| 45.83.220[.]211 | 31173 Services AB | 2026-10-14 | 2026-10-15 | 顧客アカウント内でロールを引き受けるために使用。 |
| 185.209.199[.]73 | 31173 Services AB | 2026-10-18 | 2026-10-21 | 顧客アカウント内でロールを引き受けるために使用。 |
注記: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])しています。無害化を元に戻すのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのSandboxをSOCに導入。
Audit Security
翻訳元: https://gbhackers.com/quboles-trusted-aws-access/