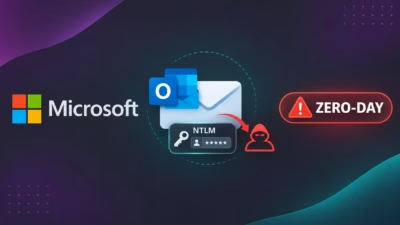
米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、悪用が確認されているMicrosoft Outlookのなりすまし(スプーフィング)脆弱性「CVE-2026-124194」を、「悪用が確認された脆弱性(KEV)カタログ」に追加しました。
Cloudsecurity solutions
追加日は2026年11月10日で、対処期限は11月24日に設定されています。今回の警告は、悪意あるメッセージファイルや安全でない外部接続を利用してOutlookの認証情報が窃取される問題が公表されたことを受けたものです。
Microsoft Outlookのゼロデイ脆弱性
この脆弱性を悪用すると、認証されていない攻撃者がネットワークのなりすましを行えます。MicrosoftのCVEレコードでは、CVSS v3.1のスコアは6.5とされています。攻撃の複雑さは低く、必要な権限はなく、ユーザーの操作が必要です。この評価では、機密性への影響は「高」、完全性と可用性への影響は「なし」とされています。
根本的な弱点はCWE-356で、安全でない可能性のある操作の前にユーザーの確認が行われないことに関するものです。Microsoftは、Outlookが安全でない動作についてユーザーに警告しない点を説明しています。別途公表されているOutlookのリモートコード実行の脆弱性とは異なり、この問題はスプーフィングに分類されます。公表されているCVEの説明では、任意のコード実行が直接的な影響であるとは確認されていません。
公開されている技術的な報告によると、攻撃者は細工したメッセージファイルを送り付け、受信者に開かせます。するとOutlookは、通常表示される外部コンテンツの警告を出さないまま、攻撃者が管理するネットワーク上の場所に接続してしまう可能性があります。公式のCVEレコードはユーザーの操作が必要であることを確認しており、この脆弱性を「ゼロクリック」と表現するのは正確ではありません。
この外部への接続によって漏えいするのは、平文のパスワードではなく、NTLMv2の認証情報です。取得された認証情報は、環境の防御策によっては、パスワードクラッキングやリレー攻撃を通じたなりすましに悪用される恐れがあります。公開されている報告では、攻撃者、被害を受けた組織、攻撃キャンペーンの規模は明らかにされていません。また、提供されたカタログのエントリには、ランサムウェアとの関連を示す記載もありません。
影響を受ける製品は、Microsoft 365 Apps for Enterprise、Office LTSC 2021、Office LTSC 2024で、サポート対象の32ビット版とx64版の構成が含まれます。修正済みのLTSCビルドは、それぞれ16.0.14334.21048と16.0.17932.21140です。管理者は11月のセキュリティ更新プログラムを確認する際、すべての環境が同時に更新されると決めつけず、該当するリリースチャネルとインストール済みのビルドを検証してください。
Cloudsecurity solutions
CISAが示した指示では、BOD 26-04のリスクベースのパッチ適用ガイダンスに沿って、ベンダーが示す緩和策を実施するよう求めています。関係者は、各資産のインターネット露出の状況を評価し、該当するクラウドサービスのガイダンスに従うとともに、緩和策がない場合は影響を受ける製品の使用を停止しなければなりません。エントリには、必須のフォレンジックトリアージは不要と記されていますが、これは悪用の痕跡が残っていないことを意味するものではありません。
深刻度は中程度とされていますが、各組織は優先的にパッチを適用し、不審なメッセージファイルを調べ、予期しない外部への認証通信がないかを調査してください。不要な外向きSMB通信の制限、SMB署名の強制、NTLMの露出状況の見直しも、補完的な防御策として有効です。ほかのMicrosoft Officeを狙った攻撃キャンペーンと同様に、防御策はあくまで更新プログラムの適用を補完するもので、代わりになるものではありません。
最新の脅威に関するアラートのコンテキストをSOCに提供し、インシデントを迅速に阻止 -> 16K SOCのThreat Intelを統合:
翻訳元: https://gbhackers.com/cisa-warns-of-microsoft-outlook-zero-day-vulnerability/