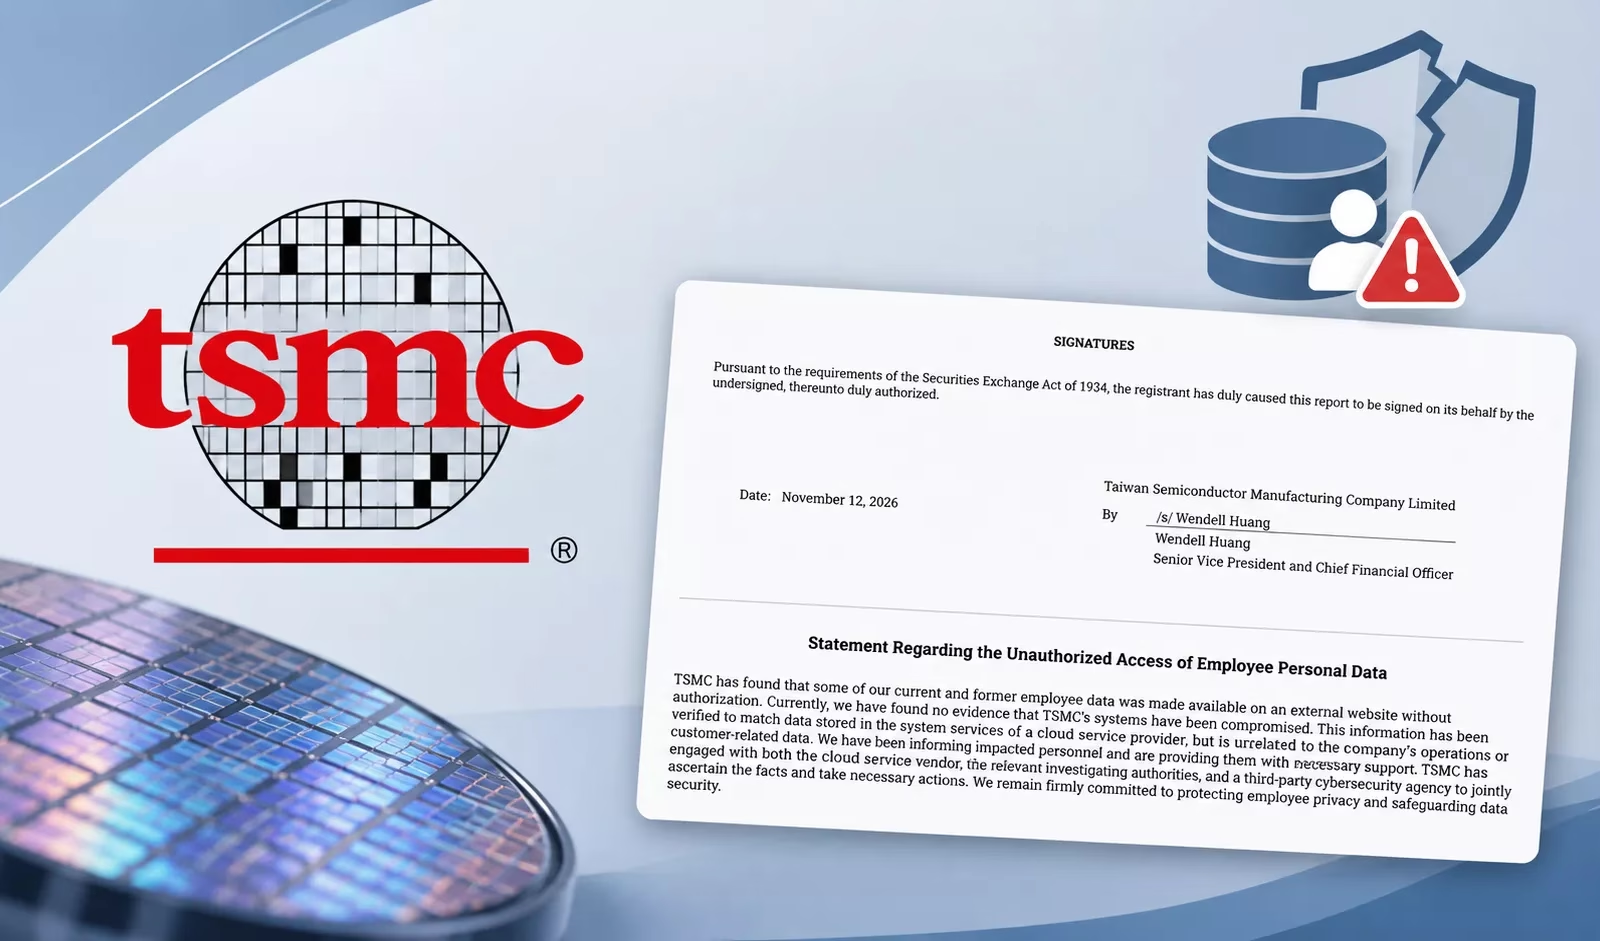
台湾積体電路製造(TSMC)は、現従業員および元従業員の個人情報が、許可なく外部のWebサイトに掲載されたことを確認しました。
同社は2026年11月12日付で署名された提出書類に添えた声明で、流出した情報はクラウドサービスプロバイダーのシステム内に保管されていたデータと一致したと説明しています。
TSMCは、自社システムが侵害された証拠は確認していないと述べています。従業員情報の流出と、同社インフラへの侵入が確認された事態とを区別した形です。
「従業員の個人データへの不正アクセスに関する声明」と題されたこの声明によると、流出した情報は同社の事業運営や顧客データとは無関係です。
ただしTSMCは、クラウドプロバイダーの名称、外部サイトの名称、影響を受けた人数、流出した具体的な個人情報の内容を明らかにしていません。
インシデントの時系列や、どのようにアクセスされたのかも説明していません。記録をオンラインで公開した攻撃者についても、特定していません。
技術的な観点では、今回の発表から確認できるのは、不正な公開があったことと、外部でホストされていた従業員記録が一致したことです。侵害の原因となった仕組みは分かっていません。
TSMCは、認証情報の窃取、ストレージの公開設定の不備、API(アプリケーションプログラミングインターフェース)の欠陥、内部関係者による悪意ある行為のいずれについても、原因として明言していません。
データ窃取の検知は、調査担当者が不正な転送を再構築する助けになります。しかし今回の声明からは、侵害されたアカウント、アプリケーションの機能、あるいは別のアクセス経路のいずれを通じて記録が抜き取られたのかは分かりません。
影響を受けたデータと、影響を受けたインフラを区別することは重要です。外部サービスを通じて従業員情報が流出しても、半導体製造システムや顧客環境、社内の生産ネットワークにアクセスされたことを示すものではありません。
一方、クラウドのログ機能の悪用の事例は、クラウド環境の調査で監査証跡やログ設定が精査される理由を示しています。
ただし、TSMCはログの改ざん、ラテラルムーブメント(横展開)、ランサムウェアの展開、製造の中断のいずれも報告していません。こうしたシナリオを確認済みの事実として扱うべきではありません。
TSMCは、影響を受けた従業員に通知を行い、必要な支援を提供していると説明しています。また、クラウドサービスプロバイダー、関係する捜査当局、第三者のサイバーセキュリティ機関と連携し、事実関係を共同で確定したうえで必要な対応を取るとしています。
認証情報の悪用の可能性を調べる調査担当者は、通常、認証イベントとその後のデータアクセスを区別します。サービスプリンシパル認証に関する関連研究は、アプリケーションのIDや権限がなぜ重要なのかを示しています。ただし、TSMCは今回のインシデントにこれらが関与したとは明らかにしていません。
当面の未解決の疑問は、影響範囲、流出の継続期間、封じ込めの状況の3点です。声明は、公開された記録が現在もアクセス可能なのか、影響を受けたアカウントが無効化されたのか、プロバイダーが是正措置を完了したのかについて明示していません。
侵害指標(IoC)や技術的な検知ガイダンス、従業員を保護するための対策の詳細も示されていません。
現時点で確認されているのは、クラウドプロバイダーに関連する従業員の個人データが不正に公開されたという事実です。一方、自社システムが侵害された証拠はないとするTSMCの見解には、現在も進行中の調査結果次第で変わりうるという留保が明確に付いています。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/tsmc-confirms-employee-data-breach/