暗号資産ハードウェアウォレットのメーカーであるTrezorは、東南アジアの販売業者CryptoBilisが販売した「Safe 5」3台に、悪意のあるハードウェアインプラントが仕込まれていたことを確認しました。このインプラントはウォレットのリカバリーフレーズを盗み、携帯電話網を通じて攻撃者に送信する仕組みです。
今回の結果は、10月に最初に報告されたハードウェアインプラントの疑いを調べた結果です。この時は、インドネシアの販売業者CryptoBilisから購入したTrezor Safe 5の内部に、無許可の回路基板が見つかっていました。
当時Trezorは、この端末を受け取っておらず、調査できませんでした。そのため、インプラントの機能も確認できていませんでした。
Trezorは新たな調査報告で、元の端末を自社の研究所で調べたと説明しています。さらに、所有者から提供された写真をもとに、侵害されたウォレット2台を新たに特定したとしています。
侵害された3台はいずれも、2026年8月20日から9月23日の間にCryptoBilisから購入されたものです。
Trezorによると、10月の警告後に連絡してきたCryptoBilisの顧客は48人です。端末は研究所で調べたか、内部部品の写真で確認しました。
同社は、地域内の他の販売業者から購入された端末も調べましたが、改ざんの形跡は見つかっていません。
現時点で確認されたインプラントは、CryptoBilis経由で販売されたSafe 5に限られています。影響を受けた顧客から、資金を失ったという報告もありません。
ファームウェア更新でハードウェアインプラントを無効化
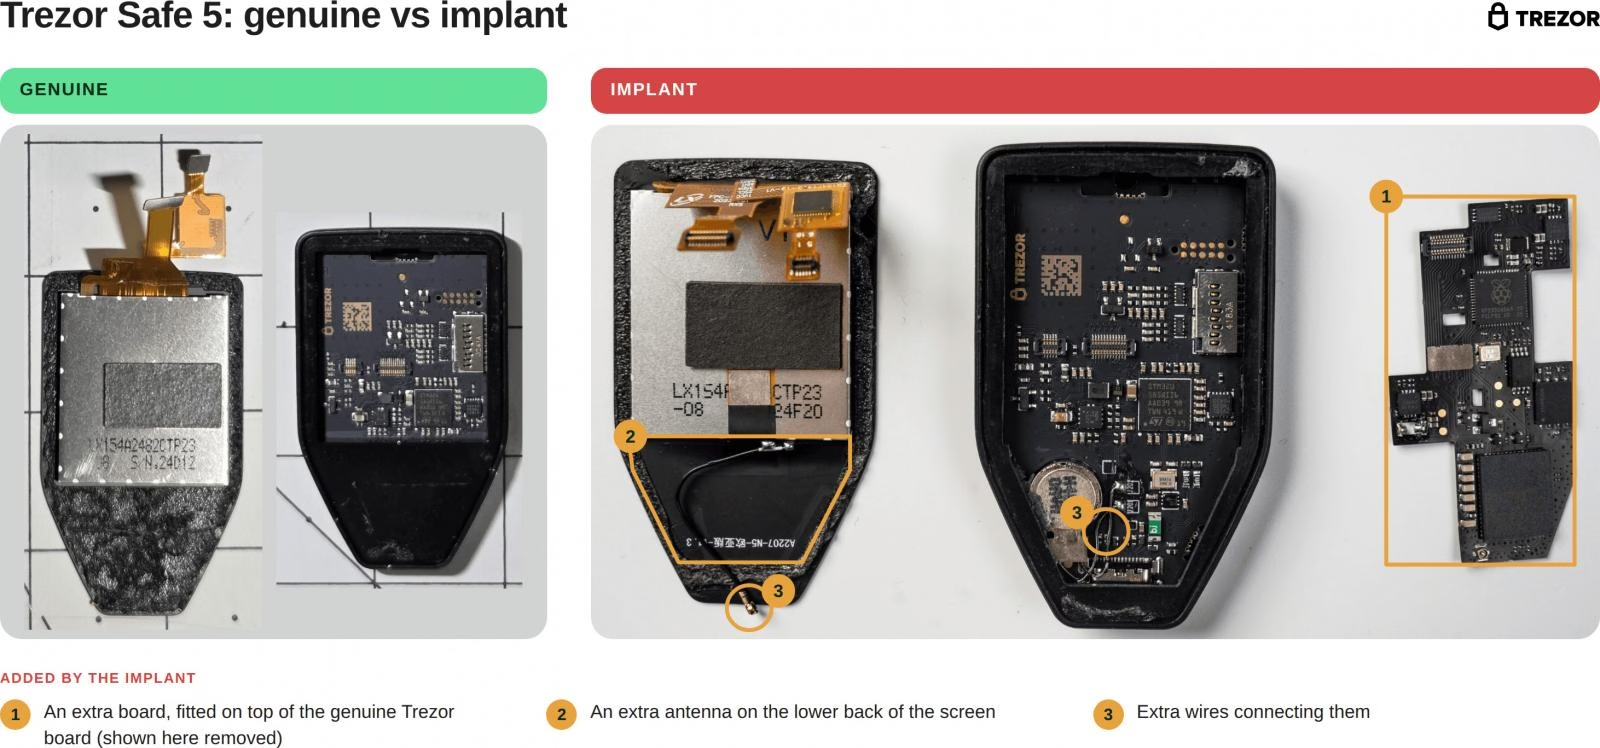
Trezorのエンジニアはインプラントのファームウェアを解析しました。その結果、この悪意あるハードウェアは、ウォレットの画面に表示される情報や入力される情報を取得できると確認しています。
インプラントは、Safe 5のメイン基板とディスプレイの間に追加の回路基板を挿入する形で取り付けられています。そのため、正規のファームウェアやSecure Elementに手を加えることなく、画面上の動きを監視できます。
新しいウォレットのバックアップを作成するときや、既存のウォレットを復元するときには、リカバリーワードが画面に表示されます。インプラントは、この表示を収集します。
画面に表示されたパスフレーズも取得できます。盗んだ情報は暗号化し、モバイル回線を通じて攻撃者が管理するサーバーに送信します。
接続できない場合、インプラントは取得したデータを保持します。送信に成功するまで、繰り返し送信を試みます。
今回報告されたインプラントは、CryptoBilis経由で販売されたLedger製端末で以前確認されたハードウェアインプラントに続くものです。Ledgerのインプラントは、暗号資産の盗難との関連が指摘されています。
Trezorは11月11日、ファームウェアのバージョン2.13.1をリリースしました。このバージョンには、インプラントによる情報の取得を防ぐ保護機能が含まれています。
Trezorは次のように述べています。「11月11日にリリースした最新のファームウェア2.13.1には、これまでに見つかったインプラントが、このファームウェアを実行する端末で何も取得できないようにする保護機能が含まれています。これにより、今回見つかったインプラントは役に立たなくなります」
ただし同社は、更新プログラムを適用する前にすでに取得されたリカバリーフレーズは、保護できないと警告しています。
Trezorの顧客から資金の盗難は報告されていません。しかし、CryptoBilisからTrezor端末を購入した人には、新たに作成したウォレットと新しいリカバリーフレーズへ暗号資産を移すことが引き続き推奨されます。
Trezor、販売網を80%削減
こうしたサプライチェーン攻撃を受け、Trezorは世界の販売網を約80%削減しました。ハードウェアウォレットを扱うサードパーティの販売業者は、大幅に減少しています。
同社は10月、CryptoBilis経由で販売されたLedgerのウォレットが侵害されたとの報道を受けて、販売網の縮小計画を発表していました。これは、自社の端末にもインプラントがあるとわかる前のことでした。
Trezorによると、除外した販売業者は信頼でき、脅威ではありませんでした。ただ、新たに導入する、より厳格なサプライチェーンのセキュリティ要件を満たしていなかったということです。
残る提携先は、端末の調達、保管、アクセスに関するより厳しい管理を守らなければなりません。
同社は、2026年3月以降にCryptoBilisからTrezorのウォレットを購入した人全員に、交換用の端末を提供しています。侵害が確認されていない端末の持ち主も対象です。
現時点で、他の販売業者の端末にインプラントが見つかった形跡はないとしています。また、侵害されたSafe 5ウォレットを通じて資金が盗まれたとの報告も受けていないということです。