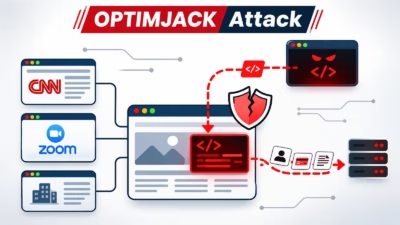
11月16日、サードパーティ製スクリプトの配信レイヤーを通じて悪意あるJavaScriptが読み込まれ、訪問者が暗号資産の窃取や決済情報の収集、デバイスを標的としたコンテンツ配信にさらされる恐れが生じました。ブラウザのキャプチャでは、CNN、Zoom、さらにOptimizely自身のWebサイトでもこのコードが確認されています。
この攻撃は178組織に影響したと説明されていますが、提示された証拠だけでは、この総数を独自に裏付けることはできません。
研究者らは、影響を受けたサイトとしてSalesforce、Fox News、Fox Sportsも挙げています。ただし、裏付けとなるリクエストとレスポンスのキャプチャは入手できず、検証には至っていません。
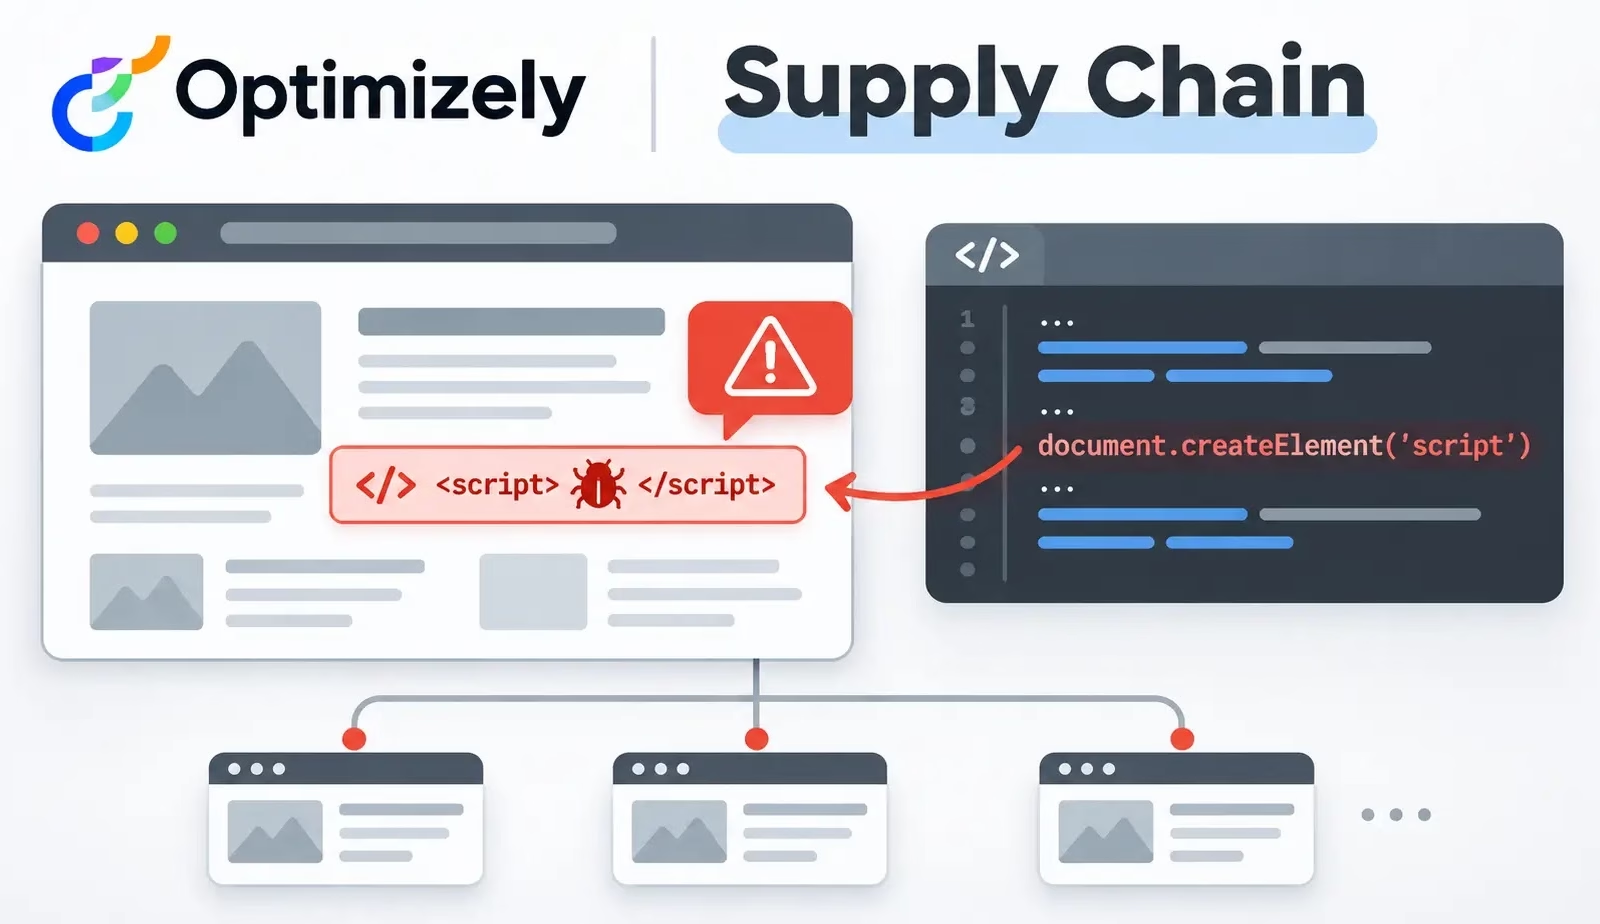
調査結果からは、Optimizelyがホストするリソースを経由したサプライチェーン型の配信経路が疑われます。ただし、調査チームはコードがどのように挿入されたのかを特定できておらず、Optimizelyのインフラが侵害されたことも確認できていません。
調査のきっかけは、Cynetのエンドポイント検知・対応(EDR)ツールが1688360[.]ccへのブラウザ接続を検知したことでした。Cyopsのアナリストはこのアラートをブラウジング活動と関連付け、影響を受けたページが読み込んだリソースを調べました。
研究者らは、不審な読み込みの挙動をcdn.optimizely[.]comから配信されたJavaScriptまでたどりました。キャプチャされたコードは、1688360[.]cc/track.jsを指すスクリプトを追加していました。
これより前の調査メモでは、別途1688360[.]cc/script.jsも特定されています。ただし、現時点の証拠では、両方のパスが同一のコードを配信していたかどうかは分かっていません。
アナリストによると、主要なJavaScriptには、暗号資産のウォレットアドレスを書き換える機能と、決済フォームの情報を収集する機能が含まれていました。
報告された収集用エンドポイントには、1688360[.]cc/hit.phpと1688360[.]cc/card.phpがあります。
これらの機能は金銭窃取のリスクを示すものであり、実際の被害が確認されたわけではありません。悪意あるリクエストの発生、スクリプトの実行成功、機密情報の送信確認は、それぞれ別個の事実として切り分ける必要があります。
調査チームは、すべての訪問者が決済データを漏えいさせたことや、攻撃者が管理するウォレットが関与する取引が完了したことまでは実証していません。
研究者らは、Safari風のiPhoneブラウザプロファイルとデバイスエミュレーションを使う二次ローダーも回収しました。報告された接続先には、5vobauua3ojpklx[.]icu/boot.jsとeil786npto9u5bq[.]icu/boot.jsが含まれます。
このローダーはiOSのバージョンを確認し、iframeを使ってJIUJIU888/weifile.htmlなどの追加コンテンツを選択していたとされています。
これが示すのは特定のブラウザプロファイルへの条件付き配信であり、実機のiPhoneやiPadへの攻撃が成功したことではありません。提示された分析では、悪用可能な脆弱性、影響を受けるiOSのバージョン範囲、攻撃者の特定のいずれも確認されていません。
Webサイトの運営者は、サードパーティ製スクリプト、タグの設定、Optimizelyがホストするリソースに不正な変更がないか確認すべきです。
セキュリティチームは、報告された悪意ある接続先について、過去のDNS、プロキシ、ブラウザの記録を調査し、ブロックされた試行と実際に配信されたコンテンツを区別する必要があると、Cynetは述べています。
対応担当者は、タイムスタンプ、ヘッダー、スクリプトのサンプル、ハッシュ、リクエストチェーンを保全してください。配信が成功していた場合は、スクリプトが実行されたか、追加リソースが読み込まれたか、機密情報がブラウザの外に送信されたかを確認する必要があります。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試す
翻訳元: https://cyberpress.org/optimizely-attack-compromises-websites/