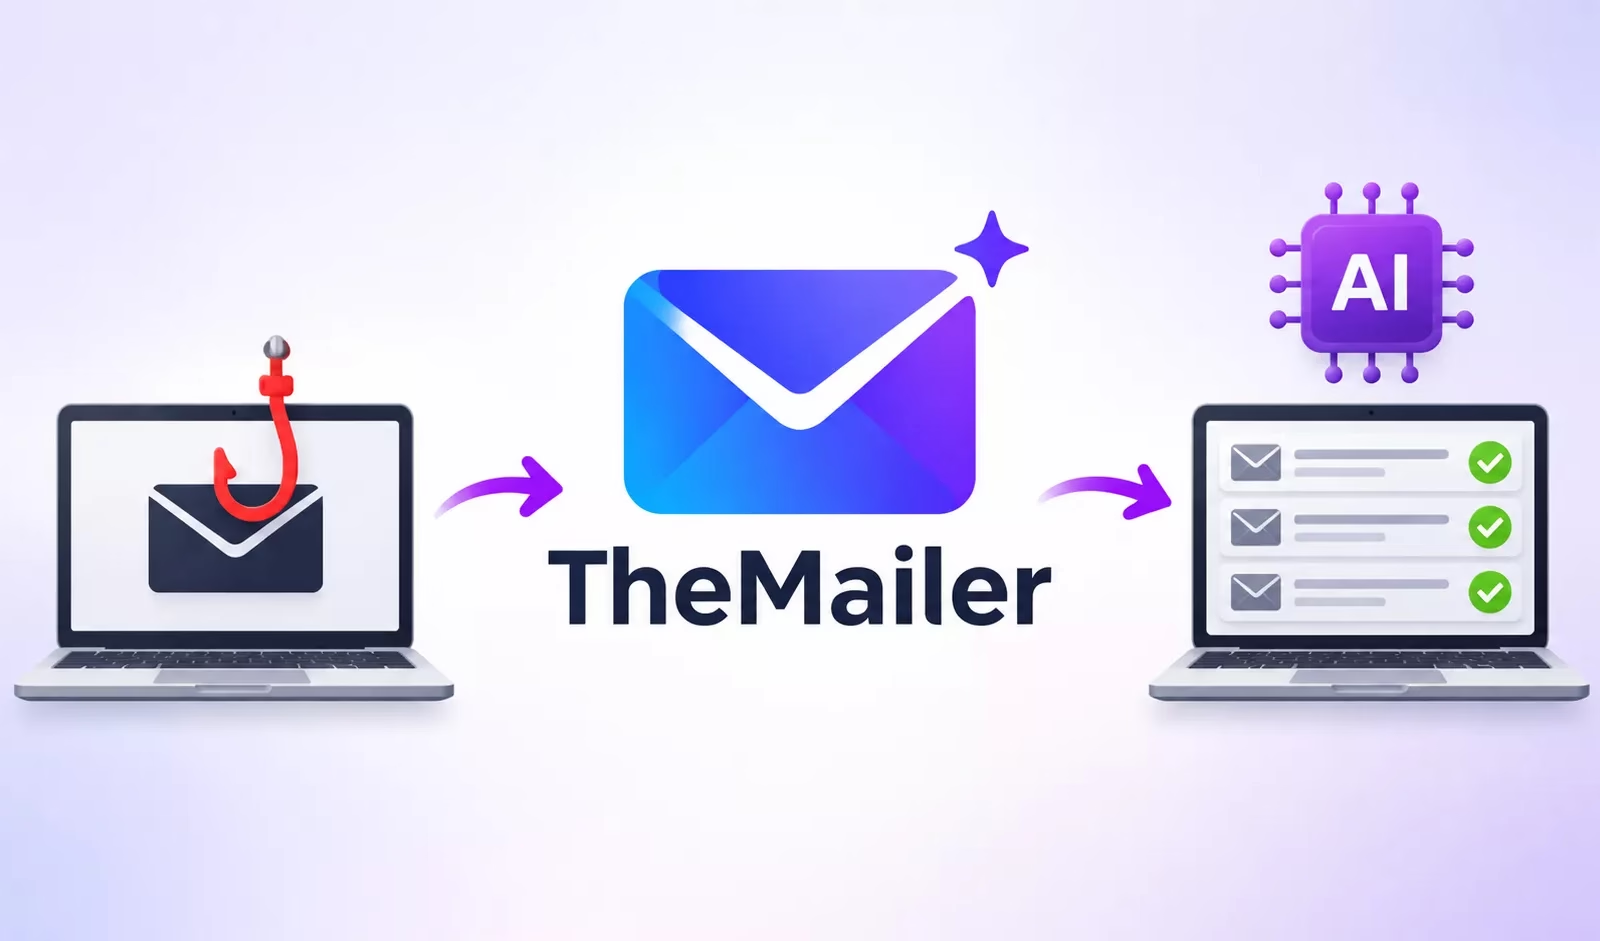
新たに確認された「TheMailer」は、セルフホスト型のフィッシングキットです。市販の大規模言語モデル(LLM)を使い、テストメールが迷惑メールフォルダーに振り分けられたか、受信トレイに届いたかに応じて、悪意のあるメールを書き換えます。
研究者のDaniel Kelley氏は11月17日付のレポートで、このプラットフォームがClaude、ChatGPT、Gemini、Grok、Mistral、DeepSeekをメール生成とキャンペーン管理に組み込んでいると説明しました。
このキットの最大の特徴は「Inbox Loop」です。単一のフィッシング用テンプレートに頼らず、受信トレイへの到達状況をフィードバックとして活用します。ただし、テストが成功したからといって、同じメッセージがすべての受信者の防御を突破できるとは限りません。
このキットは、SpamGPTのスパム・アズ・ア・サービス型プラットフォームの商用モデルを土台とし、大量メール配信基盤に生成AIを組み合わせています。
Varonisによると、TheMailerは2026年3月からサイバー犯罪ネットワークで宣伝されていました。永久ライセンスの価格は、パッケージ内容やAIモジュールの有無に応じて3,000ドルから6,000ドルです。
販売スレッドは2万4,000回以上閲覧されましたが、これは関心の高さを示す指標にすぎず、実際の購入数を裏付けるものではありません。同様に、出品者が示した24,829通のメールを送信したキャンペーンのスクリーンショットからは、受信トレイに届いたメッセージ数や、受信者が操作した件数は分かりません。
TheMailerは、受信者ごとに異なるHTMLメール本文と件名を生成できます。さらに「Autopilot」モジュールが、メールボックスプロバイダーごとにアドレスをグループ化します。
あるスクリーンショットには、このプラットフォームが145,133件のエントリを仕分けする様子が写っていました。大半は、日本の企業や学術機関のドメインである.co.jpや.ac.jpで終わるアドレスでした。
このリストからは、日本の企業や大学への関心がうかがえます。ただし、それらの組織が実際にフィッシングメールを受け取ったかどうかは確認されていません。
防御側にとって、この変化は重要です。件名や本文の完全一致による検知では、同じ宛先やなりすましブランドを共有する関連メールを見逃す可能性があるためです。
このプラットフォームは、パーソナライズされたPDF、カレンダーの招待状、リダイレクトを仕込んだSVG添付ファイルも生成します。Varonisは、Robinhoodを装ったSVGを例に挙げました。このSVGは、受信者にサポート窓口を名乗る番号へ電話するよう誘導します。おとりを使い、やり取りをメールから電話へ移す手口の一例です。
ファイル名の個別化やPDFメタデータのランダム化により、配信のたびにファイルのハッシュ値が変わる可能性があります。その場合、ハッシュの完全一致による検知は効果が薄れます。そのため、ファイル自体が異なっていても、埋め込まれた宛先、コールバック番号、ブランドのなりすましは、有用な相関シグナルになります。
メール管理者は、自組織が管理するドメインにSPFとDKIMを適用し、p=rejectのDMARCポリシーでアライメントを確保すべきです。ただし、認証は判定の決め手ではなく、あくまで判断材料の一つとして扱う必要があります。
認証を通過したGitHubやJiraのフィッシングメールが示すとおり、認証に合格したメッセージでも安全とは限りません。セキュリティチームは、見慣れたホスト名や説得力のある表示名を信用せず、クリック時にリダイレクトチェーン全体を調べる必要があります。あわせて、類似ドメインを監視し、添付ファイルから抽出したリンクも分析すべきです。
インシデント対応担当者は、報告されたメッセージを起点に、最終的なURL、コールバック番号、なりすまされたブランド、不審な送信者の挙動といった共通の指標へ調査を広げてください。
こうした調査の広げ方をすれば、元の件名で検索しただけでは見つからない関連メールを洗い出せます。ユーザー教育でも、文法の不自然さでメッセージを判断させるのではなく、予期しないアカウント通知は既知のウェブサイトや電話番号で確認するよう徹底することが重要です。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/themailer-ai-phishing-kit/