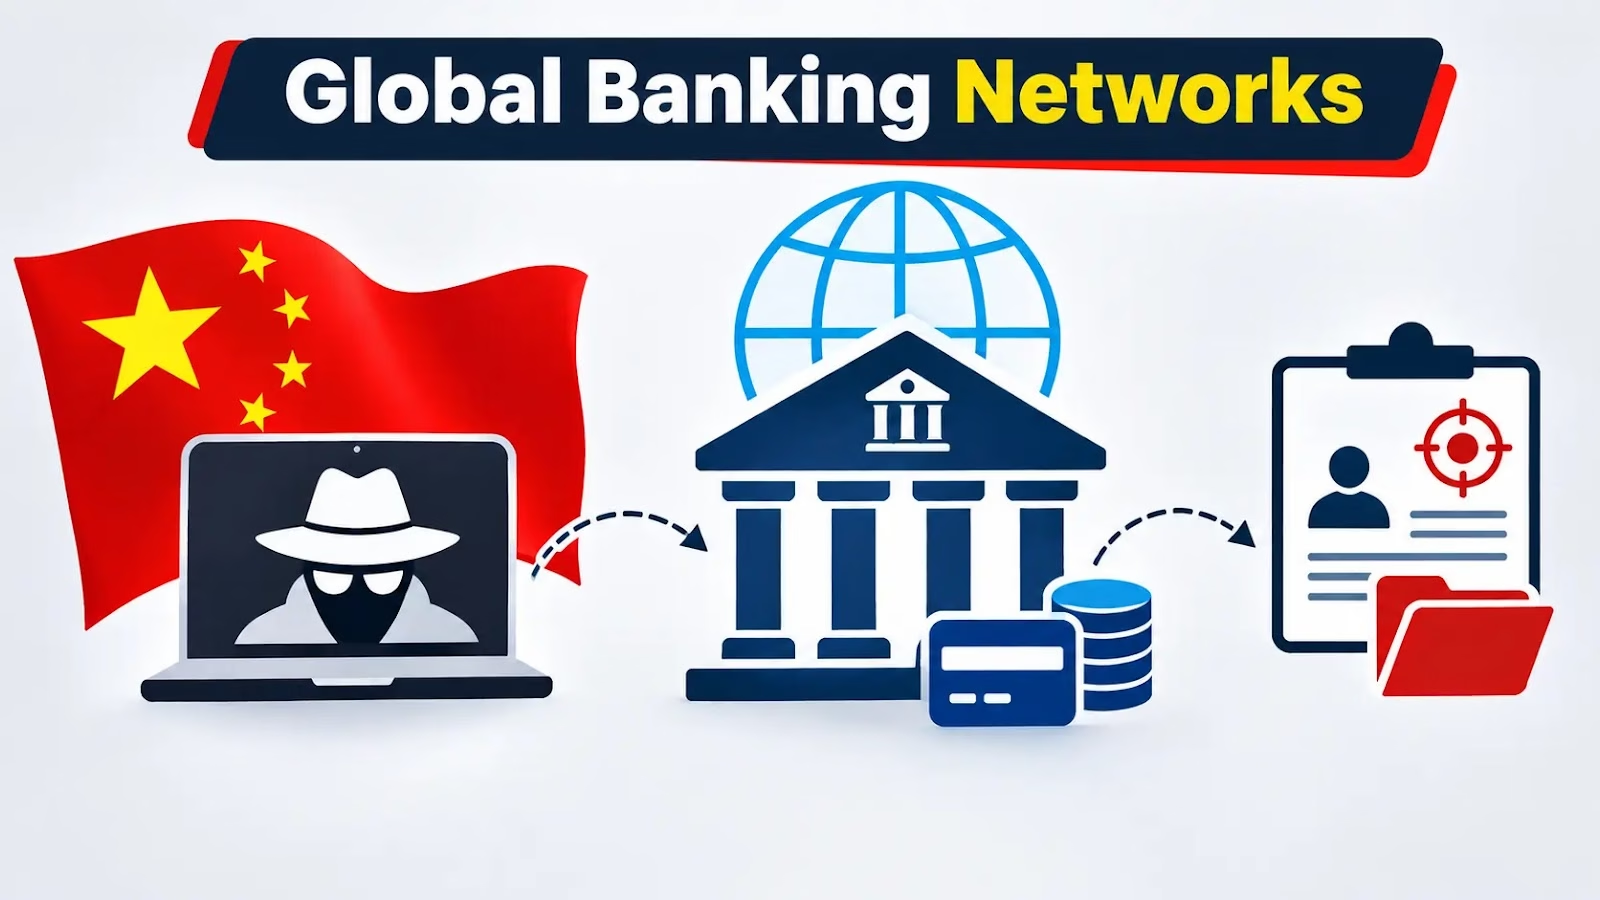
中国との関連が指摘される高度な持続的脅威(APT)グループが、経済情報や機微な顧客データを狙い、銀行やフィンテック企業を標的にしています。
今回の調査結果は、国家支援型の銀行強盗との違いを浮き彫りにしています。これは、同じ中国系グループがかつて資金を盗み、今になって目的を変えたことを示す証拠ではありません。
この違いは、CISAが2020年に公表したFASTCash 2.0に関する注意喚起でも明確です。米国の政府機関は、北朝鮮のBeagleBoyzが銀行運用のSWIFT端末を悪用して不正な支払い指示を送信し、決済スイッチを操作してATMからの現金引き出しを可能にした手口を詳述しました。
同グループは2016年にバングラデシュ銀行から8,100万ドルを盗みました。一方、中国系の攻撃キャンペーンについて、CrowdStrikeは経済データや個人を特定できる情報(PII)を長期にわたって収集することが中心的な目的だと位置づけています。
CrowdStrikeは、南北アメリカ、中東、東南アジアの金融サービスを標的とする5つのグループとして、HOLLOW PANDA、VAULT PANDA、GENESIS PANDA、MURKY PANDA、VERTIGO PANDAを挙げました。
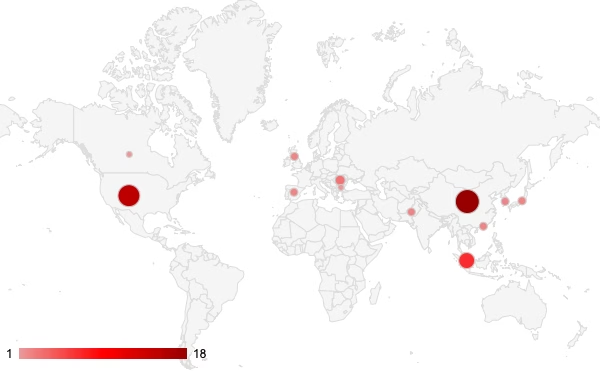
Team Cymruは、これらのキャンペーンで報告された2つのツールに関連するインフラを詳しく分析しました。対象はバックドアのShadowPadと、リモートアクセスフレームワークのVshellです。
世界の銀行ネットワークが標的に
HOLLOW PANDAは、南米と東南アジアの金融機関にあるCheck PointのVPNアプライアンスを標的にし、ShadowPadを展開しました。
CrowdStrikeが別途公表した攻撃者プロファイルによると、同グループの目的は情報収集と知的財産の窃取で、少なくとも2023年から活動しています。
GENESIS PANDAは、東南アジアの金融機関と北米のフィンテック企業を狙った活動で、VshellとネットワークスキャナーのFscanを使用しました。
Team Cymruは、2026年1月1日から6月1日までの間に、既知のShadowPadのコマンド&コントロール(C2)パターンに一致するサーバーを64台、Vshellのパターンに一致するサーバーを115台特定しました。
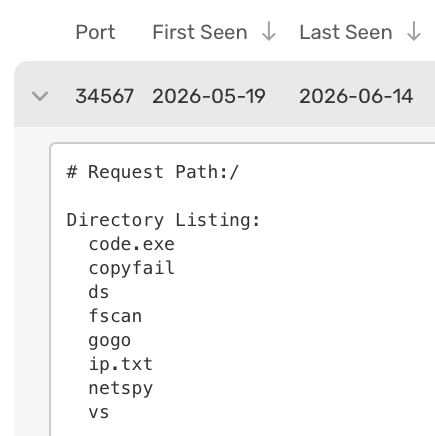
研究者らは、1台のサーバーからVshellとFscanの両方のバイナリも発見しました。ただし、この重複だけでは、誰がそのサーバーを管理していたかは特定できていません。
これらの数は観測されたインフラの規模を示すもので、侵害された機関の数ではありません。また、Team Cymruはどちらのサーバー群も特定の攻撃者に結び付けていません。
CrowdStrikeはまた、MURKY PANDAが運用リレーボックス(ORB)ネットワークを使い、世界中のMicrosoft 365のメールアカウントにアクセスしていたと報告しました。同グループが最も頻繁に標的とする業種の一つが金融サービスです。
ORBは中継用のシステムを経由して通信を転送するため、接続元とされる場所から背後にいる攻撃者を割り出すのは当てになりません。
Team Cymruは別の報告で、UNC3886がシンガポールの主要通信事業者4社すべてを狙った攻撃キャンペーンを取り上げ、別の業種でもリレーインフラが使われている実態を示しました。ただし、このインフラをMURKY PANDAと結び付けてはいません。
取引記録からは、貿易の流れや投資エクスポージャー、取引相手が見えてきます。顧客記録は、情報機関が政府関係者などの関心対象者のプロファイルを作成する材料になります。さらにやり取りの内容からは、政府機関や清算機関、多国籍企業との関係が明らかになりかねません。
中国の「一帯一路」構想を踏まえると、南アジアや東南アジアにおける債務やプロジェクトファイナンスの非公開情報が、交渉で価値を持ちうる理由が見えてきます。ただし、今回の報告は、この構想と観測された侵入との直接的な関連を立証するものではありません。
防御側にとっての実務上の教訓は、不正取引のダッシュボードに異常がなくても、深刻な侵入を否定できないということです。銀行は、VPNやエンドポイントのテレメトリーを、クラウドのサインイン、メールボックス監査、機微データへのアクセスログと突き合わせる必要があります。
共通するインフラの指標は調査の優先順位付けに役立ちます。しかし、インシデント対応担当者は、一致しただけで侵害の証拠とみなしたり、特定のグループの仕業と断定したりする前に、裏付けとなる証拠を確認しなければなりません。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
サイバーセキュリティ研修コース
翻訳元: https://gbhackers.com/global-banking-networks/