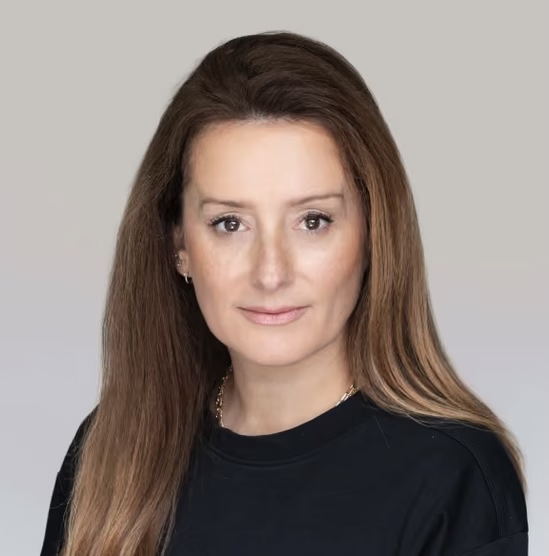
パティ・デグナン氏の歩みは異色です。早い段階からCISOを目指していたわけではありません。しかし、人生の出来事が結果的にその道へ導いたのかもしれません。
デグナン氏がセキュリティと初めて向き合ったのは、2006年に個人情報を盗まれたときでした。この経験が、その後の関心を方向づけました。「データ保護との最初の接点でした。自分の情報をもっと適切に守る方法に興味を持つようになったのです。何が起きたのかを理解したくて、さまざまな機関が私のどんな情報を保有しているかを調べました。目的は自分の個人データが安全かどうかを確かめることでしたが、結果としてプライバシーや個人データ保護の考え方を学ぶことになりました」
この潜在的な関心が表に出始めたのは、2012年にSymantecへ入社してからです。「内部監査の部門で、運用とITの観点から仕事をしており、そこでデータプライバシーに注目するようになりました」。スノーデン事件より前で、GDPRの施行にも何年も先立つ時期でした。デグナン氏は、重要性が高まりつつあったこの分野で、監査の知識、PCIへの理解、プライバシーの知見を併せ持つようになりました。
Symantecは複数の企業買収を重ねていました。「決済ゲートウェイとなるバックエンドのインフラ構成要素が、おそらく60近くありました。この複雑な環境がどうなっているのか、どのように統制を敷いているのかを突き止めようと懸命に取り組みました。これがセキュリティの世界に本格的に足を踏み入れた最初の経験です」
2015年にITの監査・コンプライアンス担当マネージャーとしてSymantecを離れ、LendingClubにIT コンプライアンス・保証部門のシニアマネージャーとして移りました。ここで本格的にセキュリティに没頭することになります。2018年にはInformaticaで情報セキュリティGRC担当のシニアディレクターを務めました。その後、LookerがGoogleに買収される過程でセキュリティチームを率い、2023年にはNotionのCISOに就任しました。2025年にはベンチャーキャピタルのAndreessen Horowitzでオペレーティングパートナーとなりましたが、2026年にフルタイムのサイバーセキュリティ職へ復帰しました。現在は、AIを活用したエンドポイントセキュリティ企業GlowのCISOです。Glowは7月にステルスモードを脱し、1億8,000万ドルの資金調達を発表しました。
この20年の歩みの中で、デグナン氏はセキュリティの被害者からセキュリティのリーダーへと成長しました。ただし、CISOになることがキャリアプランだったわけではありません。個人のプライバシーへの関心と懸念が高まるにつれ、サイバーセキュリティのリーダーシップが自然に育っていったのです。
リーダーシップは奥が深いテーマです。誰もがリーダーになれるわけではありませんが、CISOになるにはリーダーでなければなりません。その力はどこから来るのでしょうか。生まれつきの資質なのか、それとも学んで身につけられるものなのでしょうか。
最も多い答えは、歩みの中で学んでいくというものです。高校を出てすぐにCISOになる人はいません。まず小さなチームで優れた成果を上げ、そのチームのリーダーに昇進し、さらに大きなチームを率いるようになります。時間をかけてチームを率いるうちに、リーダーシップのスキルが磨かれていきます。それでも、仕事は優秀なのにリーダーにはなれない人がいる理由は説明できません。
「哲学的には、リーダーになれない人はいないと思います。ただし、本人にそうなりたいという意志が必要です。誰もが本来、自分なりのやり方でリーダーになる力を持っていると考えています」とデグナン氏は語ります。つまり、リーダーになる可能性は誰にでも備わっていますが、それを引き出すのは本人の意欲だということです。理由が何であれ、リーダーになりたい、あるいはならざるを得ないのであれば、必要なスキルは学べます。
デグナン氏が個人情報を盗まれた当時と比べると、攻撃者の活動は「単純な」個人情報の窃取から、企業ネットワークへの侵入口になり得るあらゆる認証情報の窃取へと広がりました。脅威は高度化し、リスクによる被害も大きくなっています。もはや個人だけの脅威ではなく、企業全体にとっての脅威です。脅威の広がりに合わせてCISOの責任も拡大し、事業を守るためにビジネスへの理解をいっそう深める必要が出てきました。サイバーセキュリティは、単なる脅威の防止役から、ビジネスを支える存在へと変わっています。現代のCISOには技術的な専門家であると同時に、ビジネスパーソンであることも求められ、前者より後者の重要性が徐々に高まっています。では、今日では技術的な専門性を持たない、純粋なビジネスパーソンでもCISOになれるのでしょうか。
「なれると思います」と、デグナン氏は答えます。「ただし、技術がどう動くかについては、少なくともある程度の理解が必要です。結局のところ、どのような事業に携わっているかによります。テック企業であれば、さまざまなステークホルダーの間で話を橋渡しする必要があるので、技術の仕組みを理解しておくべきです。主に製造業で働いてきた人と仕事をしたことがありますが、その人が守るべき領域は、私がこれまでのキャリアで守ってきたものとはまったく違います。ですから、やはりある程度の技術的な理解は必要だと思います。それを理解するために、自分の手でコードを書く開発者である必要があるか、と言われれば、そうではありません」
CISOは一人で仕事をするわけではありません。既存のセキュリティチームを引き継ぐか、チームに人員を加えるか、新たにチームを立ち上げます。では、デグナン氏は自分のチームのメンバーを採用するとき、何を見るのでしょうか。たとえば、セキュリティ関連の資格は重要なのでしょうか。
「私にとっては重要ではありません。議論を呼ぶ意見だとは承知しています。一生をかけて山ほどの資格を取る人もいますから。理論を現実の仕事に当てはめるのが得意な人はいますが、そのために資格は要りません。私自身、長年のうちに複数の資格を取りましたが、更新していないものもあります。資格は、セキュリティのさまざまな分野、つまり各部門で物事がどう動くのかを理解するための土台にはなります。しかし、それで必ずしも優れた実務家になれるとは思いません」
デグナン氏が見るのは、本人が主張する実績について、自分が手がけたという当事者意識と理解があるかどうかです。履歴書に特定のプロセスを構築したと書かれていれば、詳しく尋ねます。「そこに至るまでの思考プロセスを順に説明してください。どうやって実現したのですか」と問いかけるそうです。候補者の主張に異を唱えるのが目的ではありません。なぜそれが必要だったのか、そして自分が生み出した解決策をどれだけ理解しているのかを知るためです。
このやり方でも、まだ何かを構築する機会に恵まれていない意欲的な新人を排除するとは限りません。「そうした人を排除することはありません。ただ、いつも受け入れられるとは限りません。作ろうとしているチームの規模と成熟度によるところが大きいのです。大きなチームなら、育てて形づくっていける若手を積極的に迎えられます。小さなチームは極めて少人数で回しているので、カバーすべき領域のうち1つ以上をすぐに補強できる人を採らなければなりません」
採用の方法や理由が何であれ、デグナン氏は最終的な姿、つまり協力し合う文化を共有する一つのチームを常に意識しています。「大切なのは、自分の職務に対して好奇心と能力を備えているだけでなく、チームのために協力して働ける人をそろえることです。私たちはみな同じ塹壕にいて、同じ丘に同じ岩を押し上げているのですから、これは非常に重要です」と語ります。
こうした過程で、デグナン氏はチームメンバーの選考でダイバーシティを特に求めてはいません。機能するチームを作れば、ダイバーシティは自然に生まれると考えているからです。性別や経歴、ニューロダイバージェントかニューロティピカルかは、可能な限り最良の協力的チームを作るという目的には関係ありません。ダイバーシティを理由に候補者を求めることも退けることもないといいます。
セキュリティの実務家なら誰もが直面する問題が「燃え尽き症候群(バーンアウト)」です。辞書では「過労やストレスによる精神的・身体的な消耗」と定義されています。セキュリティの仕事には、その両方の要因が含まれます。業務は常時稼働で、危機はいつでも起こり得ます。しかも、どんな危機でも対処に失敗すれば、会社とそこで働く全員に悪影響が及ぶ恐れがあります。サイバーセキュリティ業界では燃え尽きが蔓延しているとよく言われ、調査によっては実務家の50%から70%が経験しているとされています。
回復は可能ですが、時間がかかります。では、その後はどうなるのでしょうか。そもそも燃え尽きの原因となった過労とストレスのある環境に戻るだけです。将来の燃え尽きや再発を防ぐには、過労とストレスのある職場環境そのものを改善するしかありません。ストレスは、私たちがコントロールできない敵対的な第三者によって生じるため、なくせません。過労は人員を増やせば減らせますが、十分な予算を確保できるCISOはまれです。しかも皮肉なことに、CISOが成功するほど、増員のための予算は付きにくくなります。
燃え尽きの原因は、サイバーセキュリティという仕事そのものにあります。CISOがそれをなくすことはできません。できるのは、症状が表れたとき、あるいは表れる前に管理しようと努めることだけです。今ではAIが役に立ちます。
「燃え尽きは、あらゆることが緊急になってしまうことから生じると思います」とデグナン氏は説明します。「常にあらゆるところで火の手が上がっていますし、セキュリティの仕事は当然ながら際限がありません。何をやらないかを決めることも、CISOやあらゆるリーダーの役割の一部です。ですから私は、優先順位をできるだけ明確に示すようにしています。今の時代、機械がやるべき作業は自動化する。人間には、文脈が本当に重要になる問題での判断力と創造性を発揮してもらう。そして私は昔から、休暇を取るよう人に勧めてきました。もう1日必要だと感じるなら、その日は休めばいい。AIで業務に冗長性を持たせられる今は特にそうです。AIは非常に楽しみな技術で、燃え尽きを減らすための柔軟性をより高めてくれます」
休暇についても、さらに踏み込んだ考えを持っています。「私の考えは昔から、各自が最高の仕事ができる場所で働くべきだ、というものです。つらい1週間を過ごしていて出勤できないなら、無理に出なくていいのです。そういう場合、その責任は喜んで私が引き受けます」
CISOとして成功するために最も重要な資質は、個人としてのレジリエンス(立ち直る力)とコミュニケーション能力の2つだと、デグナン氏は考えています。前者については、こう語ります。「絶えず変化し続け、常に存在する懸念に直面しても、杖を握り直して毎日歩み続けなければなりません」。それは自分のためだけではありません。チームに示すべき強さの姿でもあります。
コミュニケーション能力には、ある情報源から受け取った情報を、別の相手に向けて翻訳して伝える力が含まれます。「技術への理解度がそれぞれ異なるチーム、経営幹部、顧客、場合によっては規制当局の間に立つことになります。取締役会はその典型例で、報告先であればなおさらです。繊細で技術的なセキュリティ上の問題が事業に及ぼしうる影響を、技術に詳しくない、あるいは詳しくないビジネス管理者が本当に理解できる言葉に置き換える、そんなコミュニケーション能力が必要です」
計画的にキャリアを築いてきたCISOにとって、道のりの途中でメンターから助言を受けることはよくあり、重要でもあります。デグナン氏には目に見える道筋がなく、これといった助言も受けませんでした。代わりに、自分自身の経験から学んできました。「これまでに学んだ最良の教訓は、決して自分を過小評価しないことです」と語ります。「どの分野にも、もっと深く掘り下げられる人や、もっと技術に長けた人は必ずいます。それでも、戦略やプログラムについては、自分が思っている以上に理解できているはずです」
メンターはいませんでしたが、今ではデグナン氏自身が自分のセキュリティチームのメンターです。では、チームのキャリアにどんな助言をするのでしょうか。具体的な内容は人によって異なります。「もう少し一般的な話として、2つあります。1つ目は、できる限り深く掘り下げて自分の領域を知り、他の人と話すときに自信を持てるようになることです。2つ目は、部門の垣根を越えて意思疎通し、連携することの大切さを理解することです。私たちは忙しそうに見せるためにいるのではありません。ビジネスの他のチームと連携し、セキュリティの理解という価値を、彼らの取り組みに加えなければなりません」
パティ・デグナン氏の考え方から学べる最大の教訓は、おそらくここにあります。セキュリティは孤立した島ではなく、事業全体とのパートナーシップです。自分の領域を深く理解し、セキュリティチーム内で、そしてチームから事業全体へと絶えず協力し続けることが、サイバーセキュリティを成功に導きます。