ランサムウェアグループ「AuditTeam」が、侵害したWindowsシステムをCobalt Strikeのように遠隔操作できるカスタムマルウェアフレームワーク「OpsAgent」を使用しています。詳しくは、ランサムウェアグループに関する過去の記事もご覧ください。
研究者は、中国、フィンランド、香港、イタリア、フィリピン、ロシア、セネガルの7つの国と地域で感染を確認しました。
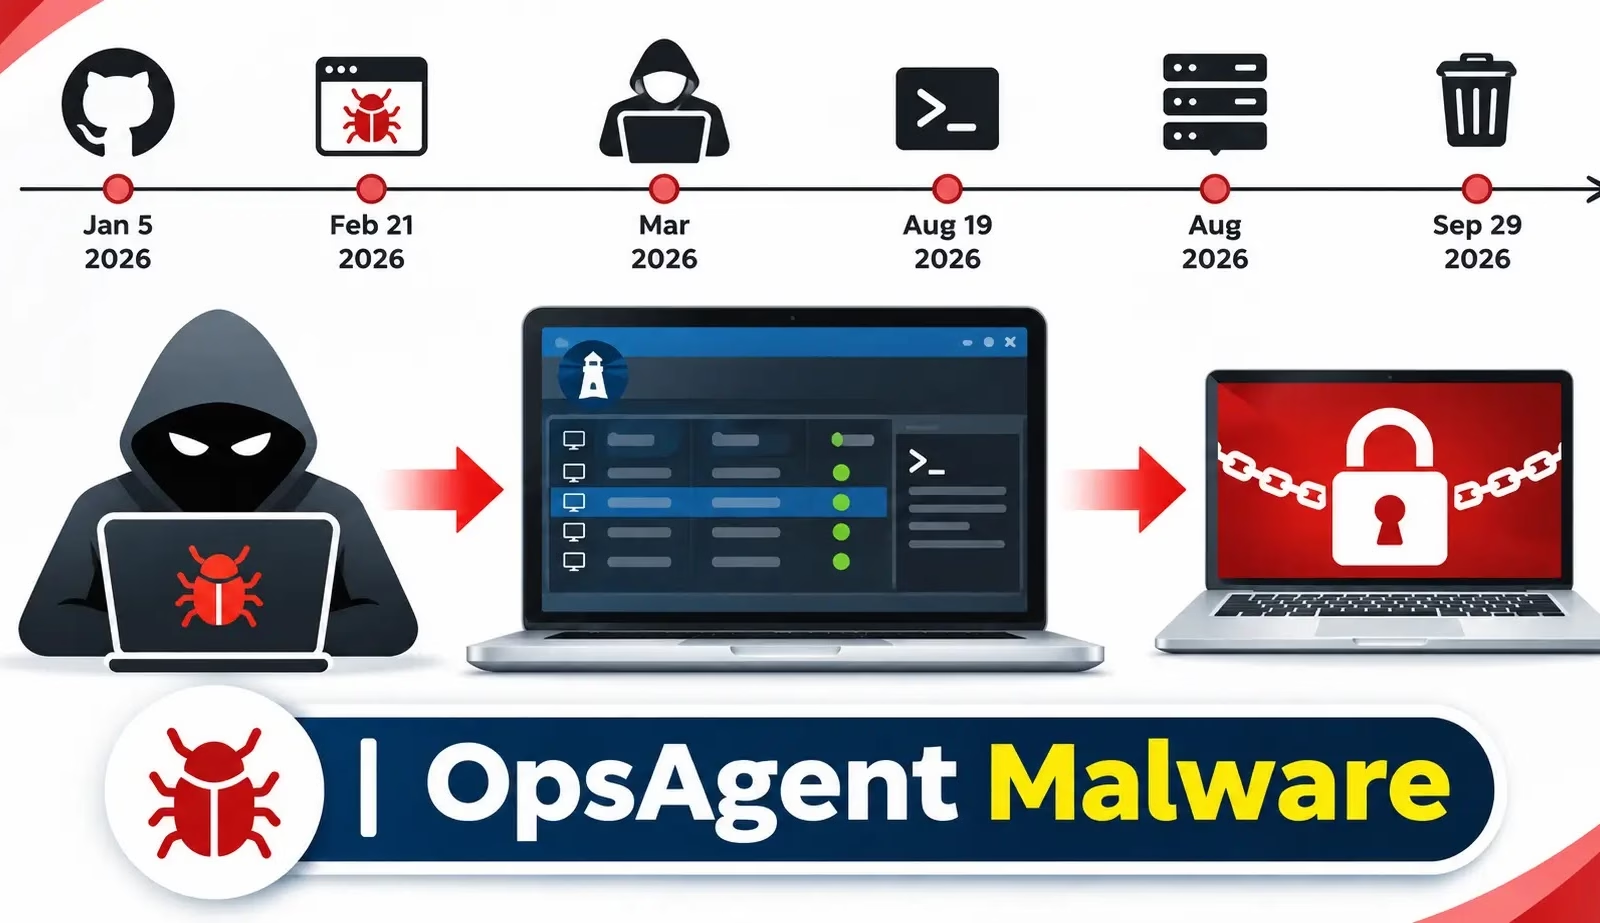
調査によると、このキャンペーンは2026年1月に始まり、少なくとも10月まで続いていました。
研究者が3月10日に香港の組織で不審な活動を調査していた際、OpsAgentを発見しました。Data Breaches Digestは、AuditTeamを3月に新たに活動を始めたランサムウェア運営グループの一つとして挙げています。
6月には、DeXposeが、同グループがロシアのソフトウェア開発企業I-SYSへの攻撃を主張し、機密データの公開を予告したと報告しました。
AuditTeamのリークサイトは、さらに7カ国の被害者を掲載していますが、これらは研究者が確認した感染とは別の主張です。
AuditTeamは身代金要求を「Audit & Consulting fee(監査・コンサルティング料)」と称しています。脅迫文では、被害者が支払えば脆弱性レポートを提供し、支払わなければ盗んだデータを公開すると警告しています。
脅迫文に暗号化への言及はありません。しかし研究者は、OpsAgentのファイル暗号化モジュールが、ファイルの暗号化後にこの文書を作成することを突き止めました。
Cobalt Strikeに例えられるのは、OpsAgentが侵入後に攻撃者へ与える操作能力のためです。攻撃者は、ファイルや実行中のプロセスの調査、より高い権限の取得、キー入力の記録、スクリーンショットの取得、他のプロセス内でのコード実行を行えます。
元のC++版は、ネットワークピボットにも対応しています。これは、侵害した1台のマシンを足がかりに、他のマシンへ到達する手法です。
AuditTeamは、キャンペーンの途中でフレームワークをC++からRustへ移行しました。書き直し後は対話型シェルが追加され、攻撃者がコマンドを送り、その出力をリアルタイムで確認できるようになりました。
定期的なHTTPリクエストから、暗号化された持続的なWebSocket接続へ切り替えることも可能です。一方で、ピボット作業を管理する元のコマンドは削除されました。
一部のバージョンは、コマンド&コントロール(C2)サーバーのアドレスを公開 GitHubリポジトリから取得していました。このキャンペーンでは、Amazon CloudFrontのサブドメインをエンドポイントとして使用しています。
CloudFrontのIPアドレスは正規のサービスと共有されているため、IPアドレスが一致しただけでは感染の確かな証拠にはなりません。
このリポジトリは11月に削除されました。ただし、最近のRustサンプルの一部ではGitHubの参照機能が無効化されており、リポジトリの削除がキャンペーンの終結を意味するわけではありません。
OpsAgentには2つの専用モジュールがあります。1つは、デジタル署名された北京江民(Jiangmin)アンチウイルスのドライバーを悪用し、セキュリティツールを停止させます。
Securelistによると、標的リストには約220件のエントリが含まれ、アンチウイルスソフトにとどまらず、監視ツール、リモートアクセスプログラム、バックアップサービスにも及びます(Securelistの報告)。
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])しています。無害化の解除は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/opsagent-expands-ransomware-capabilities/