Postmanは、開発者、アーキテクト、経営幹部ら約9,000人を対象に、AIエージェントの扱い方を調査しました。結果からは、おなじみの構図が浮かび上がります。企業はまず新しい技術を実戦投入し、誰が鍵を管理するのかという問題は後回しにしてきたのです。回答した組織の4分の1では、すでにエージェントが本番環境でAPIを呼び出しています。
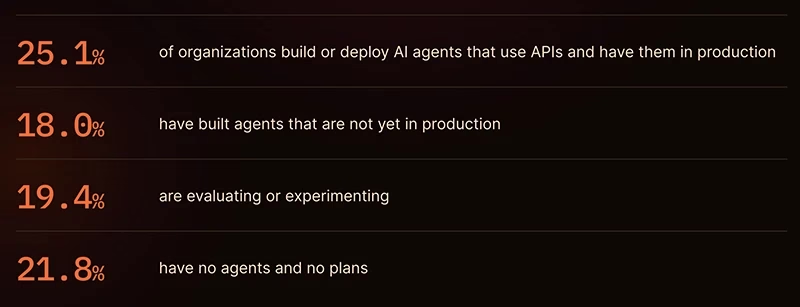
出典:Postman
特に気がかりなのが、その鍵の扱いです。回答者の約4割は、エージェントの認証情報とアイデンティティをどう運用すべきかをそもそも決めていません。3割は、エージェントに他のAPIクライアントと同じ認証情報でログインさせています。この場合、エージェントはネットワーク上の他のスクリプトと見分けがつきません。エージェントが本来アクセスすべきでないデータに手を伸ばし始めても、企業側には、行動を制限したり遮断したりするための独立したアイデンティティがないのです。回答者が最も懸念しているのも、まさにこのシナリオです。エージェントが、許可されていないデータやエンドポイントに入り込むことです。
ルールが整う前に、エージェントがアクセス権を手にした
エージェントは、オリエンテーションを受けずに入社した新入社員のようなものです。システムを閲覧し、サービスを呼び出し、自律的に行動できます。それなのに、多くの企業ではバッジも上司も与えられず、退職時の面談もありません。
企業がAPIに専用のセキュリティ対策を講じている割合は、それを呼び出すエージェントに対する割合よりもはるかに高くなっています。3分の1の企業には、エージェントを管理する正式なプロセスがありません。稼働中のエージェントの一覧を保持している企業や、エージェントの動作を監視している企業は、4分の1に満たない状況です。さらに、エージェントを退役させるプロセスを持つ企業は9%にとどまります。つまり大半の企業は、エージェントを稼働させることはできても、停止させる計画がないということです。
運用の進んだ企業でも鍵を共有している
Postmanは回答者を、APIファースト(ソフトウェア本体より先にAPIを設計すること)の度合いで分類しています。APIファーストを自認する企業は、ほぼあらゆる面でよく整備されています。エージェントの一覧を管理し、それぞれに責任者を置き、すべてのエージェントに固有のアイデンティティを付与している割合が高くなっています。
こうした企業は、運用するエージェントの数もはるかに多く、そのうち43.2%がエージェント間で通常の認証情報を共有しています。APIファーストではない企業では、この割合は23.0%です。本番環境のエージェントが増えるほど、借り物の鍵を使うエージェントも増えます。最も熱心に取り組んでいる企業でも例外ではありません。ただし調査チームは、今回の調査が示すのは相関関係であって因果関係ではないと慎重に断っています。また、APIファーストのグループには経営幹部やディレクターが多く、トップの視点が現場の日々の実態と一致していない可能性もあると指摘しています。
APIの大半は人間向けに作られている
4分の1の組織が本番環境でエージェントを稼働させている一方、自社のAPIがエージェントの利用に対応できていると答えた組織は13.2%にとどまります。APIの多くは、ドキュメントを読み、腑に落ちない点があれば同僚に問い合わせる人間の開発者を想定して設計されています。エージェントには、後者ができません。調査対象の開発者の間では、古いドキュメントがすでに最大の不満点でした。エージェントにとっては、それが行き止まりになりかねません。
回答者は、この先の展開を感じ取っているようです。今後2年間について尋ねると、AIを使った攻撃と、不正なエージェントによるAPIの悪用が、同率で最大の懸念事項に挙がりました。攻撃への懸念は昨年から高まっています。
Postmanが最初に提案するのは、すべてのエージェントに固有のアイデンティティを与えることです。調査対象企業の約3分の1は、すでに実施しています。
翻訳元: https://www.helpnetsecurity.com/2026/11/20/ai-agent-api-security-production/