ZTNA(ゼロトラスト・ネットワークアクセス)は、「ネットワークに接続すれば、すべてに到達できる」というVPNの包括的な信頼モデルを置き換えます。代わりに、アプリケーション単位・セッション単位でアクセスを許可し、そのたびにIDとデバイスの状態(ポスチャ)を検証します。
ただし、「ZTNA」という呼称が指す範囲は広く、SASE基盤を構成する柱の1つから、従業員30人規模の企業向けの軽量なVPN代替ツールまで幅があります。
本ガイドでは12製品を取り上げ、それぞれの適した領域(レーン)を判定します。大企業はSASEの柱としてのZTNAを求め、小規模なチームは本当に廃止できるVPNを求めているためです。より広い基盤への位置づけについてはSSEとSASEのガイドを、全体的なモデルについてはゼロトラストプラットフォームのガイドをご覧ください。
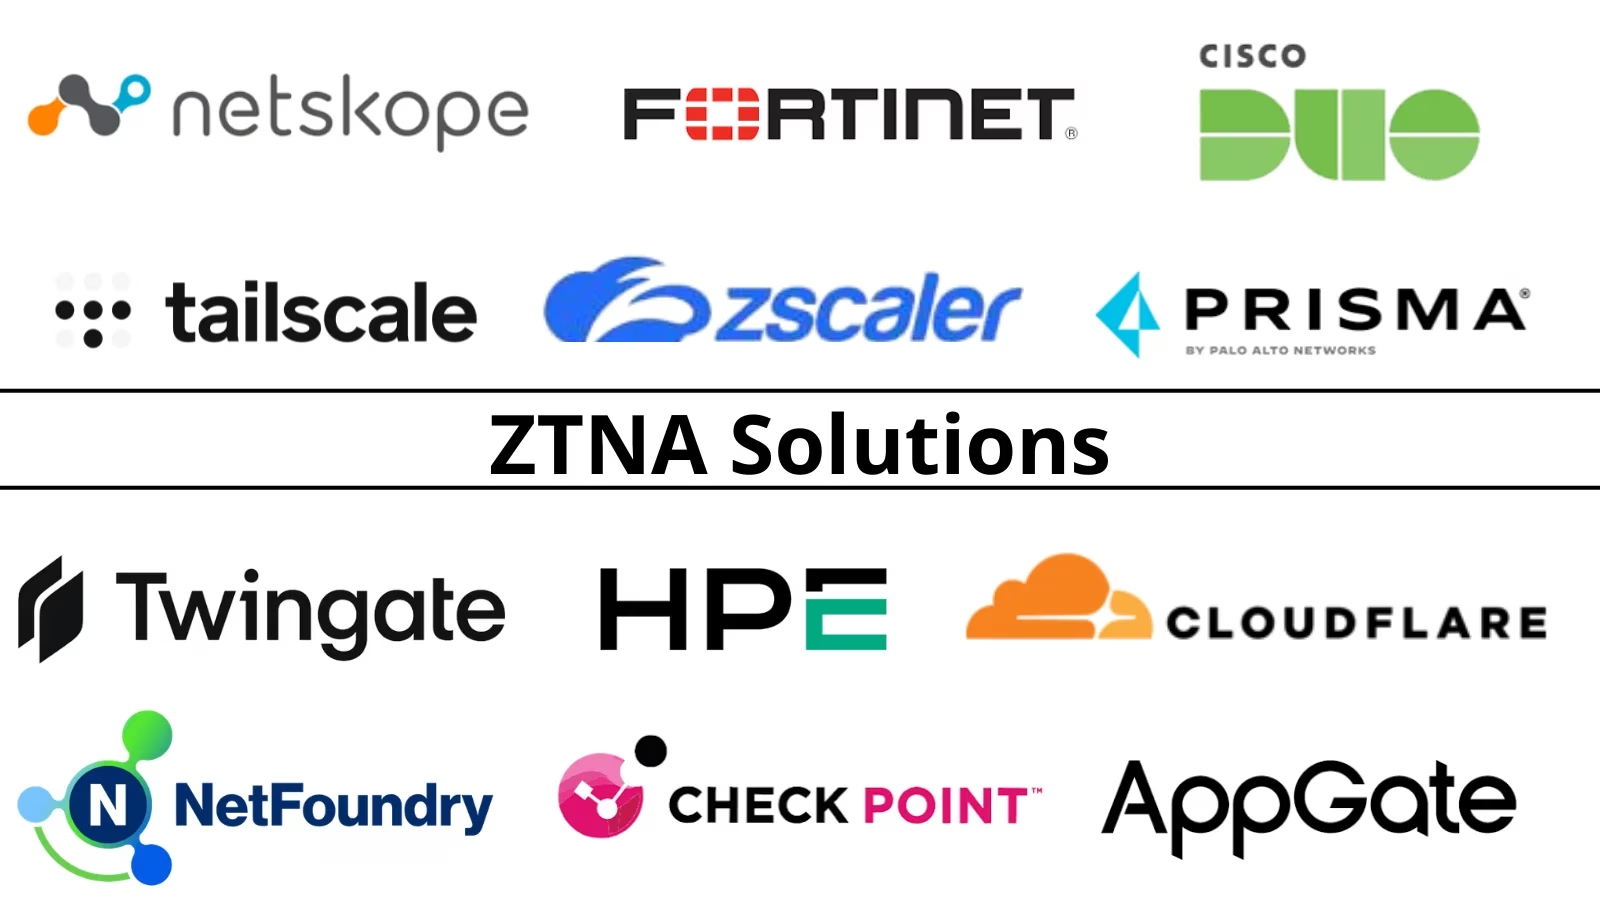
まずは機能比較表
| ソリューション | アクセスモデル | ポスチャ/デバイスチェック | エージェントレス対応 | 基盤型/単体型 | 導入負荷 |
| Palo Alto (Prisma Access) | エージェント |  |
 |
SASEの柱 | 中 |
| Cloudflare Access | エージェント/エージェントレス | |
|
基盤型 | 低 |
| Zscaler (Private Access) | エージェント | |
|
基盤型 | 中 |
| Tailscale | メッシュ(ID基盤) | |
|
単体型 | 非常に低 |
| Fortinet | エージェント | |
|
基盤型 | 中 |
| NetFoundry | プログラマブル(ゼロトラスト基盤) | |
|
単体型/組み込み型 | 低 |
| Netskope | エージェント/エージェントレス | |
|
SSEの柱 | 中 |
| HPE (Axis Security) | エージェントレス対応 | |
(中核) |
基盤型 | 低 |
| Cisco Duo | エージェント/エージェントレス | (中核) |
|
IDプラットフォーム | 低〜中 |
| Twingate | エージェント | |
|
単体型 | 非常に低 |
| Check Point (Perimeter 81) | エージェント | |
|
単体型 | 低 |
| Appgate | エージェント(SDP) | (中核) |
|
単体型 | 中 |
評価方法
調査に基づき、5つの基準で評価しました。アクセスモデル(エージェント型かエージェントレス型か)、IDおよびポスチャの統合、基盤型か単体型かという適合性、対象規模に応じた導入のしやすさ、そしてVPN代替としての完成度です。
有償の掲載枠は一切ありません。率直に言えば、大企業はSASEの柱を求め、中小企業(SMB)はVPNの廃止を求めています。
12製品のレビューと判定
1. Palo Alto (Prisma Access) — プラットフォーム統合型
Prisma Accessは、Palo Altoの幅広いSSE/SASEプラットフォームの柱の1つとしてZTNAを提供し、スタック全体で単一のポリシーモデルを共有します。統合を重視する企業に適した選択肢です。
主な機能:プラットフォーム統合型ZTNA、共通ポリシー、機能の幅広さ
価格体系:エンタープライズ向け
評価:Palo Altoプラットフォーム内で完結するZTNAです。
2. Cloudflare Access — エッジ配信型の基準製品
Cloudflare Accessは、グローバルエッジ全体でIDを考慮したアプリケーションアクセスを仲介します。導入が早く、Webアプリ向けにはエージェントレスの選択肢もあります。エッジ配信型ZTNAの基準といえる製品です。
主な機能:グローバルエッジ、エージェントレスのWebアクセス、迅速な導入
価格体系:ユーザー単位/バンドル
評価:エッジ配信型ZTNAのベンチマークです。
3. Zscaler (Private Access) — クラウド規模の基準製品
Zscaler Private Accessは、クラウド基盤を通じてユーザーを社内アプリに接続し、ネットワークを外部に公開することがありません。グローバル規模での運用実績も豊富です。クラウド規模での基準といえる製品です。
主な機能:クラウド基盤、ネットワーク非公開、スケーラビリティ
価格体系:ユーザー単位のエンタープライズ向け
評価:クラウド規模のアクセス製品におけるベンチマークです。
4. Tailscale — 開発者向けメッシュ型
Tailscaleは、IDベースのWireGuardメッシュを構築し、大掛かりなインフラなしで最小権限の接続を実現します。開発者向けメッシュ型の有力な選択肢です。
主な機能:WireGuardメッシュ、IDベース、最小限のインフラ
価格体系:ユーザー単位のプラン制
評価:開発者に使いやすいメッシュ型です。
5. Fortinet — ファブリック統合型
Fortinetは、Security FabricとFortiClientに統合されたZTNAを提供し、同社のファイアウォールとポリシーを共有します。Fortinet環境を利用している企業に適した選択肢です。
リスク管理ツール
主な機能:Fabric統合、FortiClient、既存環境との親和性
価格体系:エンタープライズ向け
評価:Fortinet環境向けのZTNAです。
6. NetFoundry — プログラマブル基盤型
NetFoundryは、OpenZitiを源流とするプログラマブルなゼロトラストネットワーキング基盤を提供します。アプリに組み込めるため、開発者主導のアプリ組み込み型アクセスを実現できます。プログラマブル/組み込み型の有力な選択肢です。
主な機能:プログラマブル基盤、アプリ組み込み、エージェントレス対応
価格体系:従量課金/エンタープライズ向け
評価:組み込み可能なプログラマブル基盤型です。
7. Netskope — データ認識型
NetskopeのZTNAは、インラインでのデータ可視化を備えており、セッションがどのデータに触れるかをアクセス判断に反映します。SSEにネイティブ統合されています。データ認識型の有力な選択肢です。
主な機能:データ認識型アクセス、SSEネイティブ、エージェントレス対応
価格体系:エンタープライズ向け
評価:データ認識型アクセスの代表格です。
8. HPE (Axis Security) — エージェントレスの基準製品
現在はHPEの傘下にあるAxis Securityは、エージェントレスのブラウザベースZTNAを前面に打ち出しており、管理外デバイスやサードパーティのデバイスに最適です。エージェントレスの基準といえる製品ですが、HPEでの提供形態は確認が必要です。
主な機能:エージェントレス/ブラウザアクセス、管理外デバイスへの適合性、迅速なオンボーディング
価格体系:エンタープライズ向け
評価:エージェントレスおよび管理外デバイス対応のベンチマークです。
9. Cisco Duo — ID優先の基準製品
Duoは、ID側からZTNAにアプローチします。堅牢なMFA、デバイス信頼性のチェック、ポリシー駆動のアプリアクセスを備えており、いずれもCiscoとDuoの膨大な導入企業にとってなじみ深い機能です。ID優先の基準といえる製品です。
主な機能:MFA、デバイス信頼性、ID主導のポリシー
価格体系:ユーザー単位のプラン制
評価:ID主導アクセスのベンチマークです。
10. Twingate — 中小企業向けVPN代替型
Twingateは、導入が早いモダンなZTNAを提供しており、小規模なチームでも短期間で構築して従来のVPNを廃止できます。全体を通じて開発者にも使いやすい設計です。中小企業のVPN代替に適した選択肢です。
主な機能:迅速な導入、モダンなUX、開発者に優しい設計
価格体系:ユーザー単位のプラン制
評価:中小企業のVPN廃止に適した型です。
11. Check Point (Perimeter 81) — シンプルなクラウド型
現在はCheck Pointの一部となったPerimeter 81は、小規模から中規模のチームが素早く導入できる、手軽なクラウドZTNAを築き上げました。取り組みやすい選択肢ですが、Check Pointでの提供形態は確認が必要です。
主な機能:簡単なクラウド導入、ミッドマーケット向け、マネージドによる簡便さ
価格体系:プラン制
評価:Check Pointの後ろ盾を持つ、シンプルなクラウドZTNAです。
12. Appgate — SDPの基準製品
Appgateは、ソフトウェア定義境界(SDP)を中核に据えています。IDとコンテキストに基づききめ細かなアクセス制御を行い、要求の厳しい環境向けに強力なマイクロセグメンテーションを備えます。SDPを重視する企業に適した選択肢です。
主な機能:SDPアーキテクチャ、きめ細かなアクセス制御、マイクロセグメンテーション
価格体系:エンタープライズ向け
評価:ソフトウェア定義境界型です。
総合比較表
| ソリューション | 設計思想 | アクセスモデル | ポスチャチェック | 基盤型/単体型 | 導入負荷 |
| Palo Alto (Prisma) | プラットフォーム統合型 | エージェント | あり | SASEの柱 | 中 |
| Cloudflare Access | エッジ配信型(基準) | エージェント/エージェントレス | あり | 基盤型 | 低 |
| Zscaler (ZPA) | クラウド規模(基準) | エージェント | あり | 基盤型 | 中 |
| Tailscale | 開発者向けメッシュ | メッシュ | 一部対応 | 単体型 | 非常に低 |
| Fortinet | ファブリック統合型 | エージェント | あり | 基盤型 | 中 |
| NetFoundry | プログラマブル基盤 | プログラマブル | あり | 組み込み型 | 低 |
| Netskope | データ認識型 | エージェント/エージェントレス | あり | SSEの柱 | 中 |
| HPE (Axis) | エージェントレス(基準) | エージェントレス | あり | 基盤型 | 低 |
| Cisco Duo | ID優先(基準) | エージェント/エージェントレス | 中核 | ID | 低〜中 |
| Twingate | 中小企業向けVPN代替 | エージェント | あり | 単体型 | 非常に低 |
| Check Point (P81) | シンプルなクラウド型 | エージェント | あり | 単体型 | 低 |
| Appgate | SDP(中核) | エージェント(SDP) | 中核 | 単体型 | 中 |
購入時のチェックリスト
自社の規模と出発点に合ったツールを選びましょう。
ZTNAをSASEの柱として運用する大企業は、自社が採用している基盤(Zscaler、Netskope、Prisma、Cloudflare)から選ぶのが適切です。ID主導の組織は、すでにMFAを運用している製品(Cisco Duo)から始めるとよいでしょう。VPNを本気で廃止したい小規模チームには、迅速かつ手間の少ない選択肢(Twingate、Tailscale、Perimeter 81)が向いています。
エージェントモデルは、実際のデバイス構成と照らして検討する必要があります。管理外デバイスやBYOD中心の環境ではエージェントレスの選択肢(HPE/Axis、Cloudflare)が適しており、アプリ組み込み型のアクセスにはプログラマブルな基盤(NetFoundry)が向いています。
導入前にアプリケーションを棚卸しし、最もリスクの高い社内アプリから着手してください。ポスチャ情報がIDプロバイダーと連携できることも確認しましょう。また、買収後のHPE/AxisとCheck Point/Perimeter 81については、提供形態を明確にしておく必要があります。
ZTNAを単独の孤島として構築するのではなく、より広いSSE・SASEアーキテクチャに組み込み、全体的なゼロトラストプラットフォームの計画の中に位置づけてください。
よくある質問
2026年のおすすめZTNAソリューションは?
基盤の柱としてはZscaler、Netskope、Prisma、Cloudflareが挙げられます。ID主導のアクセスにはCisco Duo、エージェントレスにはHPE/Axisが適しています。中小企業のVPN廃止にはTwingateとTailscaleがおすすめです。このほか、Fortinet、NetFoundry、Perimeter 81、Appgateがそれぞれの領域で有力です。
ZTNAとVPNの違いは?
VPNはユーザーをネットワークに接続し、広い範囲へのアクセスを許可します。一方ZTNAは、個々のアプリへのアクセスをセッション単位で仲介し、そのたびにIDとポスチャを検証します。ネットワークそのものを公開することもありません。
エージェント型とエージェントレス型のどちらを選ぶべきですか?
エージェント型は、管理下のデバイス群で、より豊富なポスチャ情報を活用したい場合に適しています。エージェントレス型(HPE/Axis、Cloudflare)は、外部委託先、BYOD、管理外デバイスに向いています。多くの環境では両方が必要です。
単体で導入すべきか、SASEの一部とすべきか?
大企業はSSE/SASEの柱として利用するケースが一般的です。一方、中小企業はVPN代替として単体で購入することが多くなっています。
ZTNAでVPNを完全に置き換えられますか?
社内アプリへのアクセスの大半は、時間をかけて置き換えられます。ただし、レガシーなワークロードや非Webのワークロードは、段階的な移行が必要になる場合があります。
ZTNAはIDだけでなくデバイスのポスチャも検証しますか?
優れた実装では、一度認証されたデバイスをそのまま信頼するのではなく、セッションごとにデバイスの健全性とポスチャを確認します。確認項目はパッチレベル、ディスク暗号化、EDRの有無などです。
ポスチャ情報をどこまで詳細に扱えるかは、選定するベンダーに確認してください。IDプロバイダーと連携できることも重要です。ポスチャの検証こそが、本物のゼロトラストアクセスと、ID確認を後付けしただけのVPNを分けるポイントだからです。
結論
選ぶ基準は自社の規模です。Zscaler、Netskope、Prisma、Cloudflareは基盤の柱として機能し、Cisco DuoはID優先のアクセスをリードします。HPE/Axisはエージェントレス領域を押さえ、TwingateとTailscaleは中小企業のVPNを実際に廃止へ導きます。
エージェントモデルは自社のデバイス構成に合わせ、まずアプリケーションを棚卸ししたうえで、ZTNAをより広範なSASE・ゼロトラストアーキテクチャに組み込んでください。
著者:[AUTHOR NAME]、[credential]。レビュー担当:[REVIEWER NAME]。最終更新:2026年11月GBHackers編集部:独立した調査に基づくバイヤーズガイドであり、有償の掲載枠はありません。
翻訳元: https://gbhackers.com/ztna-buyers-guide/