中国との関連が疑われるスパイ集団「Armory Castle」(旧UNC5221)が、少なくとも9月上旬からVMware vCenterのゼロデイ脆弱性を悪用していたことが、Google Threat Intelligence Group(GTIG)の調査で明らかになりました。Broadcomが修正プログラムを公開したのは、それより2か月以上後のことです。
この脆弱性(CVE-2026-123890)は、CVSSスコアが9.8に達しており、評価されています。リモートの未認証の攻撃者が、vCenter Serverの管理者セッションを取得できます。vCenter Serverは、企業がVMwareのサーバーや仮想マシンを管理するために使用する製品です。
Broadcomは11月19日、セキュリティアドバイザリ「VMSA-2026-0009」で本脆弱性を修正しました。このアドバイザリでは、VMware SDDC ManagerとVMware Tools for Windowsに影響する他の4件の脆弱性も、あわせて修正されています。
同社は回避策はないとしています。また、アドバイザリには、Googleの研究者が確認した実環境での悪用についての記載はありません。
Broadcomは次のように説明しています。「VMSAで『修正済み』として記載されているバージョンより前のVMware vCenter、SDDC Manager、VMware Tools for Windowsを実行している場合、影響を受けます。これには、単体で導入されたvCenterおよびSDDC Manager、VMware Cloud Foundation、VMware vSphere Foundation、VMware Telco Cloud Platform、VMware Telco Cloud Infrastructureの一部として導入されたもの、さらにWindows仮想マシンにインストールされたVMware Toolsが含まれます」
Broadcomがこの脆弱性の発見者として挙げているMandiantは、GTIGとともに、このグループによる悪用が確認された「複数のインシデントを調査してきました」。MandiantのCTOであるCharles Carmakal氏は、LinkedInへの投稿でこう述べています。「組織はパッチを適用するだけでなく、自社のシステムに侵害の痕跡がないかも調べるべきです」
BeyondTrustからvCenterへ
GTIGとMandiantは、Armory Castleが2023年以降、エッジ機器やセキュリティアプライアンスのゼロデイ脆弱性とnデイ脆弱性を悪用して、初期侵入を果たしてきたことを追跡しています。両社のレポートで詳述された侵入事例では、このグループはBeyondTrust Remote Supportのゼロデイ脆弱性であるCVE-2026-102764を突いて侵入しました。
攻撃者はそこから、エンドポイントの検知・対応(EDR)ツールが導入されていない社内のLinuxアプライアンスへ移動しました。さらに、vCenterの脆弱性を狙ってGo言語で書かれたエクスプロイトツール「BONESAW」を使用しています。このツールで、SSO管理者アカウントを作成し、vCenterのディレクトリデータベースをコピーしました。このデータベースには、ログイントークンの署名に使われる鍵が保存されています。
2つ目のツール「SAWSNAKE」は、このデータベースから署名鍵を取り出し、偽造したSAMLログイントークンを作成できます。研究者は次のように記しています。「これにより、攻撃者は認証トークンを偽造し、MFAを回避して、任意のユーザーになりすませます」
次の標的は、仮想マシンを稼働させるサーバーの1つであるESXiホストでした。ここでグループは、Windows仮想マシンのディスクからActive Directoryデータベースとレジストリハイブを抜き取っています。アーカイブされたファイルはBeyondTrustアプライアンスに移され、GTIGによると、Armory Castleはそこから「おそらくデータを外部へ持ち出した」とみられます。
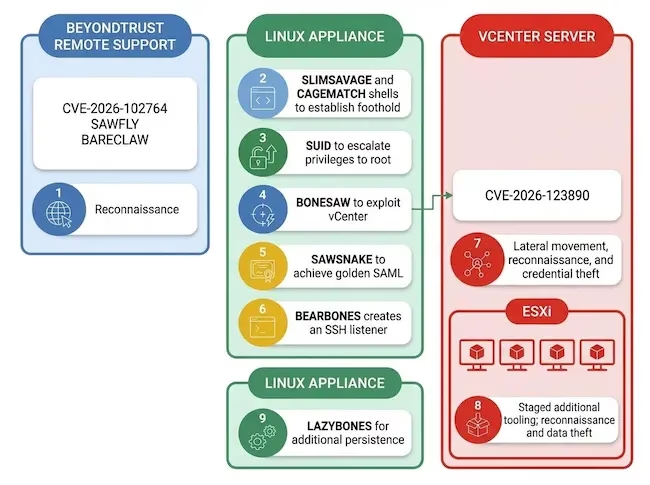
ARMORY CASTLEによる横展開とvCenter侵害の一連の流れ(出典:Google)
7月にはエクスプロイトが完成
Mandiantは、このグループが7月29日より前にCVE-2026-123890を把握していたことを示す証拠をつかんでいます。7月29日は、vCenterの別の認証バイパス脆弱性であるCVE-2026-59309が公開された日です。どちらの脆弱性も、パスワードを知らなくてもセッションキーを取得できるものですが、Broadcomは「CVE-2026-123890は新しい別の問題です」と強調しています。
BONESAWのバイナリには7月13日のビルドタイムスタンプが残されています。ただしレポートは、Goのビルドメタデータが「コンパイル前に改変される可能性がある」と指摘しています。ログによると、このグループは9月上旬、旧脆弱性のパッチがすでに適用されていたサーバーに対して、このツールを実行しました。BONESAWは今回の侵入で使われる1か月以上前に作成されていたため、Googleは「より広範な作戦のために開発された可能性が高い」とみています。
被害環境で見つかったマルウェアファミリーとユーティリティのうち5つは、これまで確認されていないものでした。アナリストは次のように付け加えています。「1回の攻撃キャンペーンで、3種類の専用マルウェア群と2件のゼロデイ脆弱性が使われたことは、ARMORY CASTLEの活動を支える多大なリソースの存在を示しています」
パッチ適用は最初の一歩にすぎない
Googleは管理者に対し、アップデートの適用にとどまらない対策を求めています。研究チームは次のように記しました。「vCenterは仮想化データセンターの集中管理基盤として機能するため、事後的なパッチ適用だけで守ろうとしても不十分です」
アプライアンスに内蔵されたファイアウォールは、管理インターフェースにアクセスできる者であれば無効化できます。今回の攻撃でも、Armory Castleはそのアクセス権を手に入れていました。Mandiantは、同社の「VCSA Hardening & Logging Tool」の利用を推奨しています。このツールは、デフォルトでネットワークアクセスを遮断し、送信トラフィックをフィルタリングして、ログをSIEMへ送信します。レポートには、脅威ハンティング向けの侵害指標(IoC)とYARAルールも掲載されています。
Carmakal氏はこう警告しています。「現在、エージェント型の侵入活動がかつてない規模で急増しています。そのなかで、こうした静かで目立たないスパイ活動のインシデントを見つけることは、指数関数的に難しくなっています」
同氏は次のように締めくくりました。「スパイ活動を目的とする攻撃者は今後も、ゼロデイ脆弱性を悪用し、EDRソリューションに対応していないシステムにマルウェアを展開し続けるでしょう」
翻訳元: https://www.helpnetsecurity.com/2026/11/20/vmware-vcenter-zero-day-cve-2026-123890-exploited/