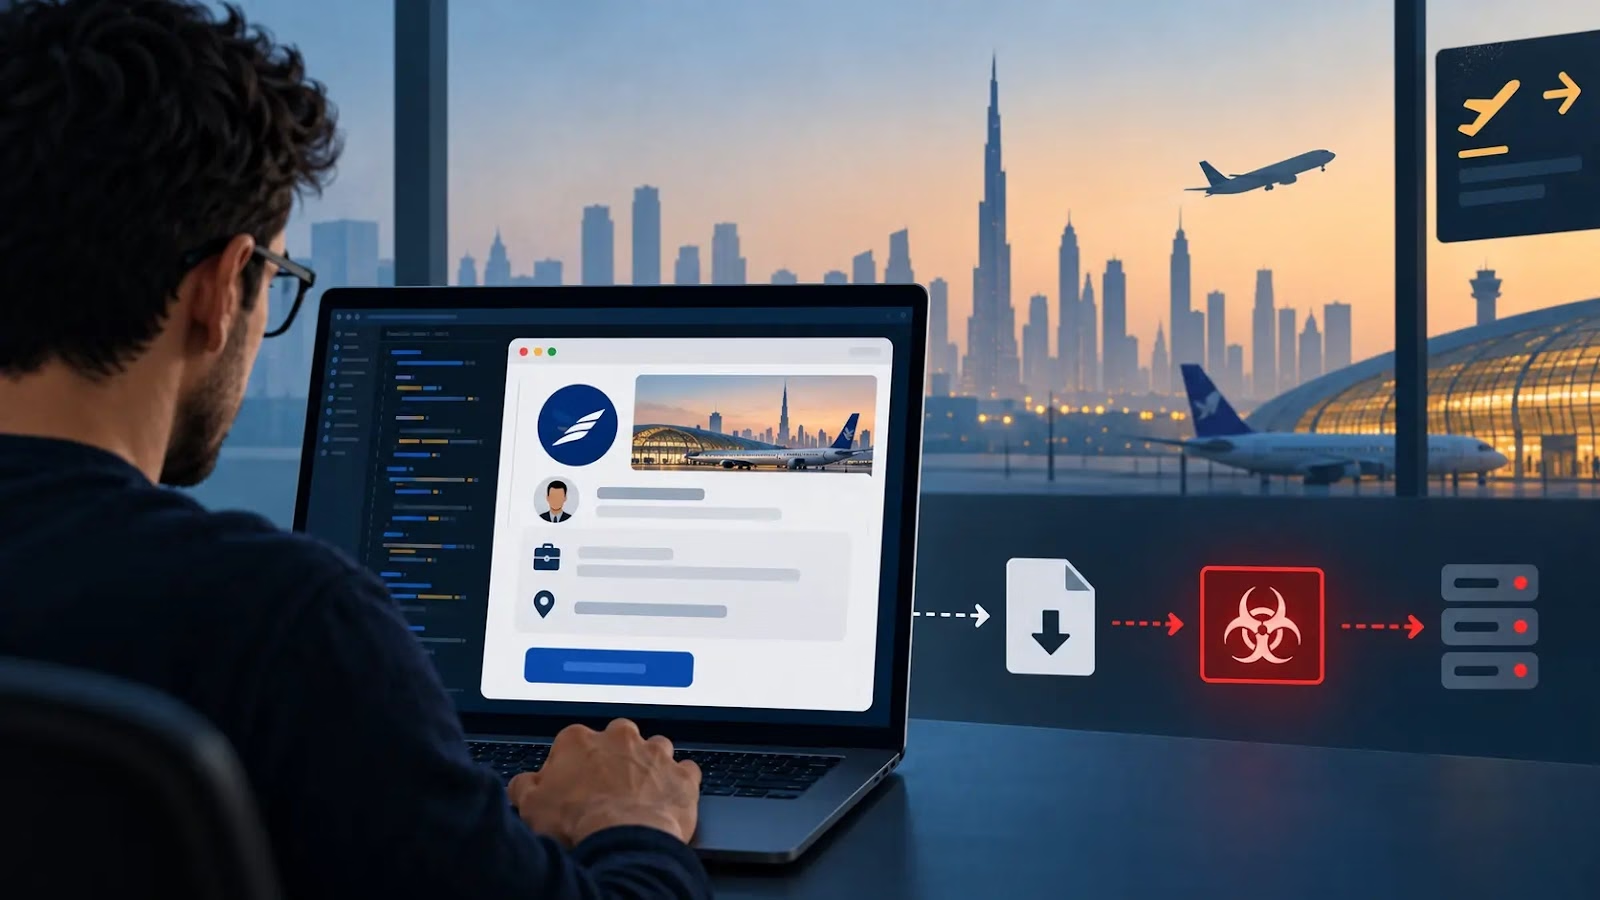
イランの国家と連携する脅威アクターが、ドバイ空港の採用担当者になりすまし、ソフトウェアエンジニアに武器化したコーディング課題を送り付けていたことが分かりました。
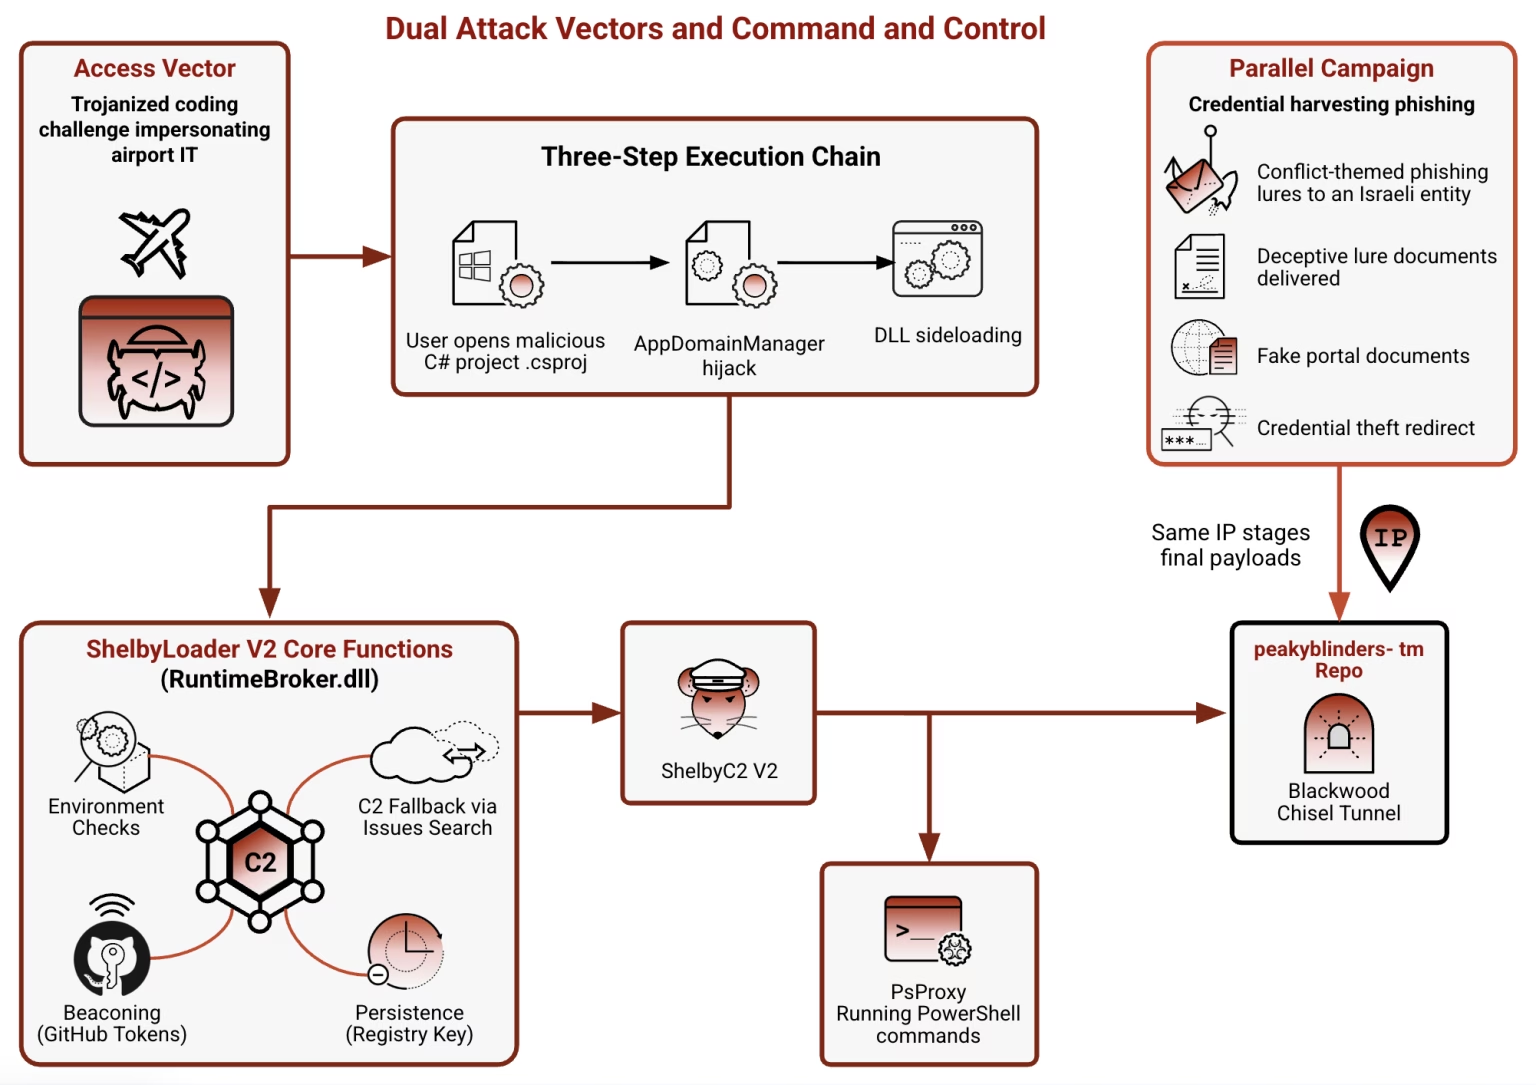
この攻撃では、Microsoftの正規の開発ツールとGitHubのインフラを悪用した巧妙な実行チェーンを使い、ShelbyLoader V2を展開していました。
この活動は「CL-STA-1178」として追跡されています。その中には、2026年3月からイラクの重要インフラを狙った「Blinder Tunnel」キャンペーンが含まれます。
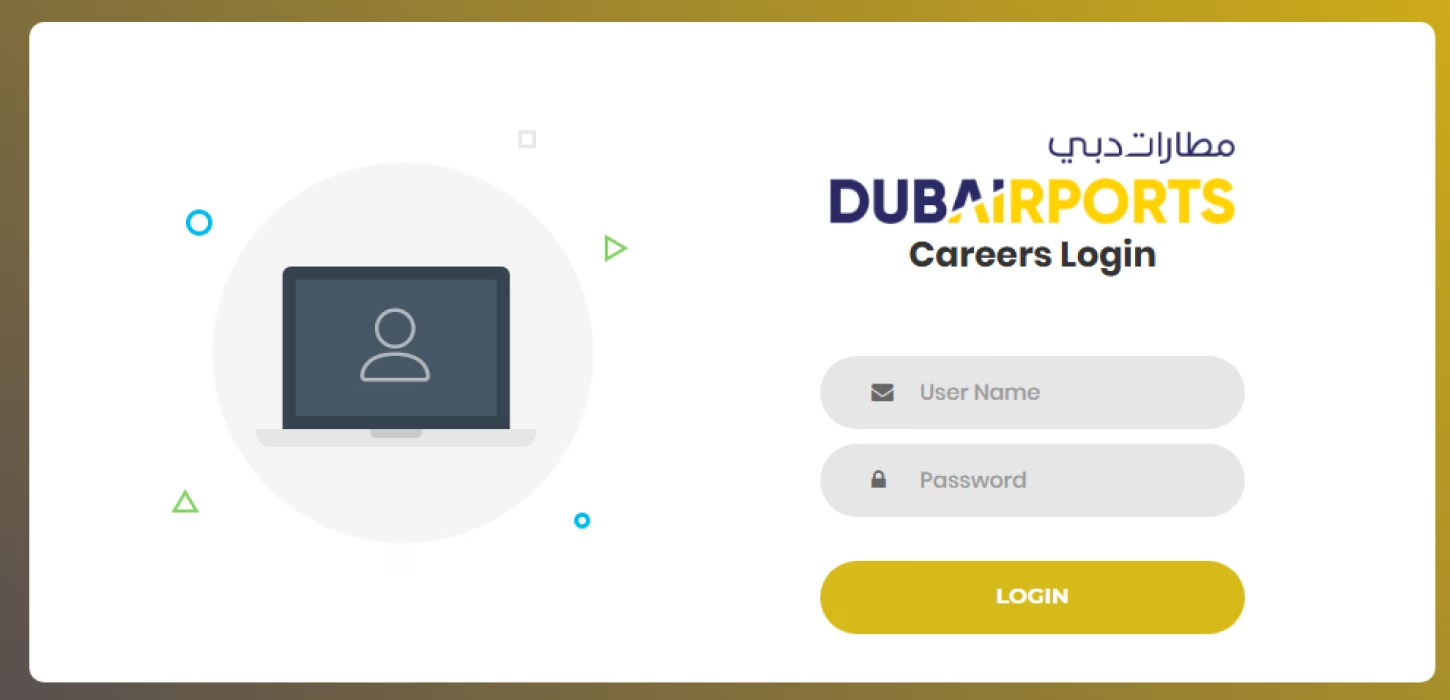
攻撃者は当初、「Dubai Airport Careers」という名前のInno Setupインストーラーを配布しました。これはオフラインの採用ポータルをインストールするものです。
応募者にはログイン情報が送られ、10問の人事アンケートに回答する流れでした。
この最初のアプリケーションでは、データの窃取、ネットワーク通信、悪意ある実行はいずれも確認されていません。
むしろ、本物の感染手段を持ち込む前に信頼を得るためのおとりとして機能していました。
2026年4月、研究者らは採用試験を装ったVisual Studioプロジェクトのアーカイブ「DubaiAirport_Carrers_IT_Test.zip」を特定しました。
受信者宛てにカスタマイズされたReadme.mdには、C#製のFlight Management Systemプロジェクトを開き、意図的に不具合を仕込んだループを見つけてバグを修正するよう指示が書かれていました。
しかし、この罠は課題を完了しなくても作動します。プロジェクトを開くだけで、コンパイルの前にマルウェアが実行される可能性があります。
悪意のある.csprojファイルは、Visual Studioのバックグラウンド初期化時に呼び出されるGetFrameworkPathsターゲットを上書きしていました。その命令により、隠しバイナリが%LOCALAPPDATA%\Microsoft\RuntimeBrokersにコピーされ、RuntimeBroker.exeが起動します。
Unit42の研究者らは、この攻撃がイラン系であると高い確度で評価しています。一方で、ドバイ空港のシステムが侵害された証拠は見つかっていないと強調しています。
MicrosoftのMSBuildドキュメントには、この悪用の土台となるカスタマイズ可能なターゲットとタスクが記載されています。
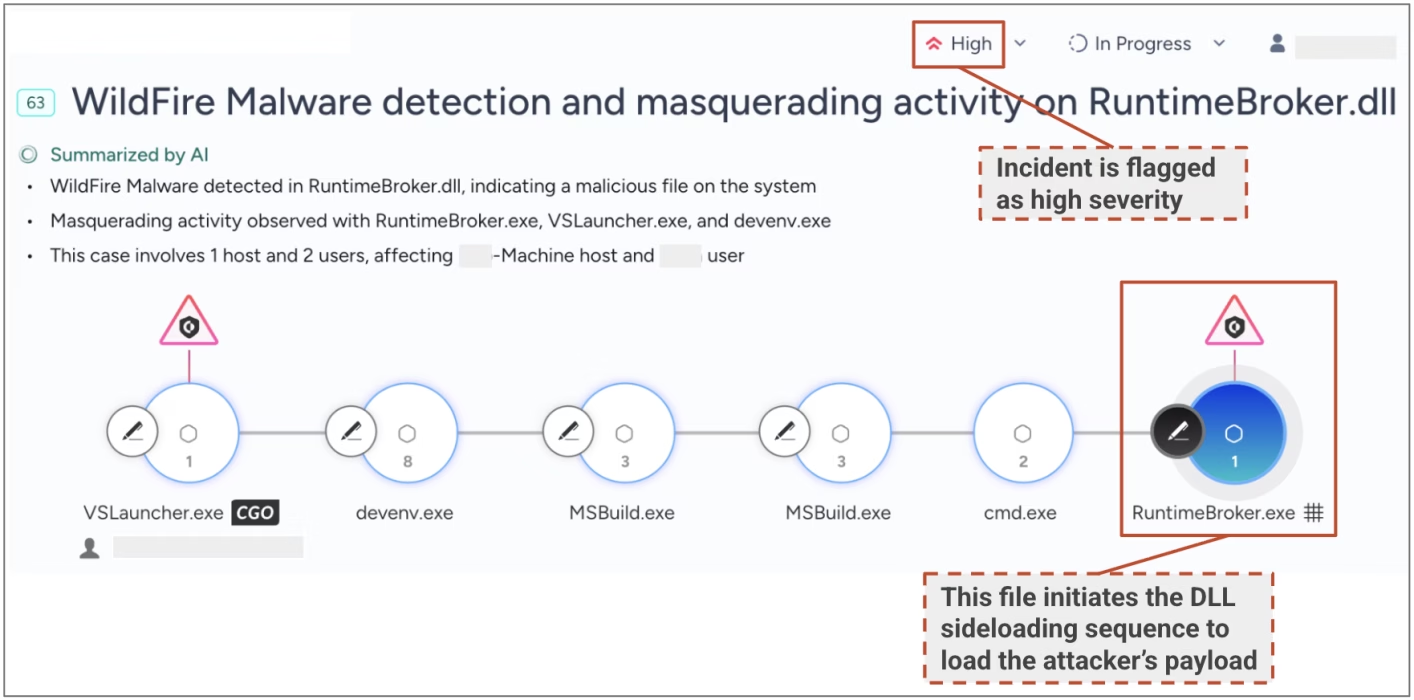
RuntimeBroker.exeの正体は、名前を変更したMicrosoft署名付きのVisual Studioホスト実行ファイルでした。
ShelbyLoader V2マルウェア
付属の設定ファイルは、AppDomainManagerハイジャックによって起動時の動作を書き換えます。これは、信頼された.NETアプリケーションに攻撃者の管理下にあるアセンブリを読み込ませる手法です。
この設定には<etwEnable enabled="false"/>も含まれていました。これにより、.NETのEvent Tracing for Windowsによる可視性が損なわれるおそれがあります。
最後にDLLサイドローディングで、ShelbyLoader V2と特定されたRuntimeBroker.dllを信頼されたプロセスに読み込ませ、チェーンが完成します。
ShelbyLoader V2は、感染したホストのフィンガープリントを取得し、仮想化の痕跡を確認します。その後、MicrosoftRuntimeというレジストリのスタートアップ値を使って永続化を確立します。
セキュリティチームは、異常なプロセスの挙動を監視すれば、この偽装活動を検知できます。Cortex XDRはこの実行チェーンを高リスクと判定し、脅威をブロックしました。
永続化ルーチンは120秒ごとに実行され、主要なビーコンは63秒ごとに動作します。
ローダーは埋め込まれたパーソナルアクセストークンを使ってGitHubリポジトリ「peakyblinders-tm/myLic」と通信します。ホスト識別子をアップロードし、コマンドを取得するためにファイルをポーリングします。
認証に失敗した場合は、GitHubのIssueを検索し、HTMLコメント内に隠された暗号化済みの指示を探します。
このフォールバックにより、代替のリポジトリ情報や認証情報が供給される可能性があります。
このアーキテクチャは、Elastic Security Labsの「The Shelby Strategy」で報告されたGitHubベースのコマンド&コントロール(C2)を発展させたものです。同レポートでは、イラクの通信事業者を狙った以前のSHELBYマルウェアを分析していました。
Securityincident response
ローダーはShelbyC2 V2をメモリ上で直接復号します。そのPsProxy.dllモジュールは、PowerShell.exeを起動せずに、System.Management.Automation.dll経由でPowerShellを実行します。
別のBlackwoodローダーはChiselをリフレクティブに読み込み、暗号化トンネルとリバースSOCKSアクセスを可能にします。これは内部ネットワークでの横展開に使われます。
研究者らは、このキャンペーンを2026年5月から6月にかけてイスラエルの組織に対して行われた認証情報窃取活動と関連付けています。
帰属の根拠は、インフラの重複、イランのホスティング、標的とする地域、そして「ピーキー・ブラインダーズ」をテーマにした音声ファイルに埋め込まれたイランの音楽サイトのメタデータです。
GitHubは特定された悪意あるインフラを削除しました。防御側は、予期しないDLLの読み込みや、改変された.NET設定ファイルを調査する必要があります。
あわせて、開発ツールのプロセスがユーザー書き込み可能なディレクトリから実行ファイルを起動していないかも確認してください。そのうえで、影響を受けた可能性のある開発者のエンドポイント全体で、これらのイベントを異常なGitHub APIトラフィックやレジストリのスタートアップ変更と突き合わせて調べることが重要です。
IOC(侵害指標)
| ファイル名 | 説明 | SHA-256 |
|---|---|---|
DubaiAirport_Carrers_IT_Test.zip |
最初の悪意あるアーカイブ | 6e7d9b33f1e72ea1ede71373a604ecdb060dab7d42055179c1eede9ecd1fd239 |
FlightManager.csproj |
武器化されたVisual Studioプロジェクトファイル | f5b12772db6817f7a765a6fe7565fd3d4f87edc28e42fe3ec0244a372a410fc9 |
RuntimeBroker.dll |
主要なRATローダー | 53f35e49eb9b271fd8cbcd3daacb525328dbf159a03dbd1c7adebe0363daa402 |
注: IPアドレスとドメインは、誤った名前解決やハイパーリンク化を防ぐため、意図的に無害化(例:[.])しています。無害化を元に戻す作業は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに統合しましょう。
翻訳元: https://gbhackers.com/shelbyloader-v2-malware/