YubicoとOktaは、9カ国の技術・セキュリティ専門職1,890人を対象に、業務アカウントへのサインイン方法を尋ねました。最も多かった回答はユーザー名とパスワードで、43%に上りました。しかもこの回答者の87%は、パスキーをよく知っていると答えています。
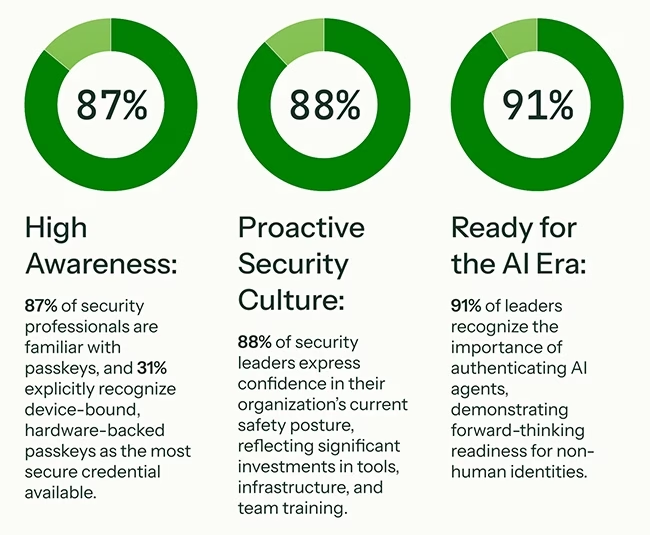
最新の認証方式への高い認知度(出典:2026 Global State of Authentication Report)
パスワードはノートPCとともに配布される
回答者の半数は、現在の職務に就いた際にユーザー名とパスワードを支給されていました。報告書の執筆者らは、初日にIT部門が渡したものを、人々はそのまま使い続けると指摘しています。個人アカウントでも、こうした専門家はまずパスワードを、次にSMSで届くコードを利用しています。SMSコードにはそれ自体にリスクがあります。攻撃者が携帯電話会社を言いくるめて電話番号を移させれば、コードも一緒に手に入れられるためです。
OktaのSVP兼副CSOであるCharlotte Wylie氏(Charlotte Wylie)は、次のように述べています。「従来のログイン習慣が残り続ければ、企業は最新の攻撃手法に対して脆弱なままです」
それでも回答者は、自社を高く評価しています。大半が自社のセキュリティは万全だと答えており、これは43%がいまもパスワードでサインインしている事実と並んで存在する評価です。研究者らはこれを楽観バイアスと呼びます。専門知識があれば悪い結果を避けられるという思い込みです。
専門家もテストメールを見誤る
調査では、フィッシングに関する数字も回答者自身が提供しました。44%は、過去1年間に自社がAIを使ったフィッシング攻撃を少なくとも1回受け、成功を許したと答えています。ほぼ同じ割合が「なかった」と答え、残りは分からないとしました。この数字は、回答者が自社で起きたと認識している内容であり、実測された侵害率ではない点に注意が必要です。
研究者らはテストも実施しました。従業員ハンドブックの更新を知らせる人事部門のメールを2通示し、1通は人間が、もう1通はAIが作成したものとして、どちらがどちらかを尋ねたのです。人間が書いたメールを正しく選べたのは36%にとどまりました。残りの大半はAIが書いたと考え、一部は分からないと答えました。
このテストから1つだけ教訓を挙げるなら、注意深い読み手でもメールの文面から得られる情報はごくわずかだということです。フィッシング耐性のあるログイン方式は、確認を読み手の目からキーに移します。キーは何かを送信する前に、サイトのドメインを検証します。だまされた従業員がいても、使える認証情報を渡すことはできません。
両社が求める変更点
YubicoとOktaは、フィッシング耐性のある認証器を入社時のオンボーディングで新入社員に発行し、最初のサインインから強固なログインを使えるようにすることを求めています。あわせて、アプリケーションのサインオンポリシーで利用を強制すべきだとしています。さらに、セッション開始前のデバイスの健全性チェックと、開始後も継続的にリスクを確認することも提唱しています。これには、AIエージェントが本人に代わって作業を実行する前に、キーへのタッチや生体認証を求めることも含まれます。
新入社員のノートPCを設定するIT部門が、最初の対応を決めます。そして回答者の52%にとって、その対応はパスワードを渡すことでした。
翻訳元: https://www.helpnetsecurity.com/2026/10/08/passkey-adoption-typing-passwords/