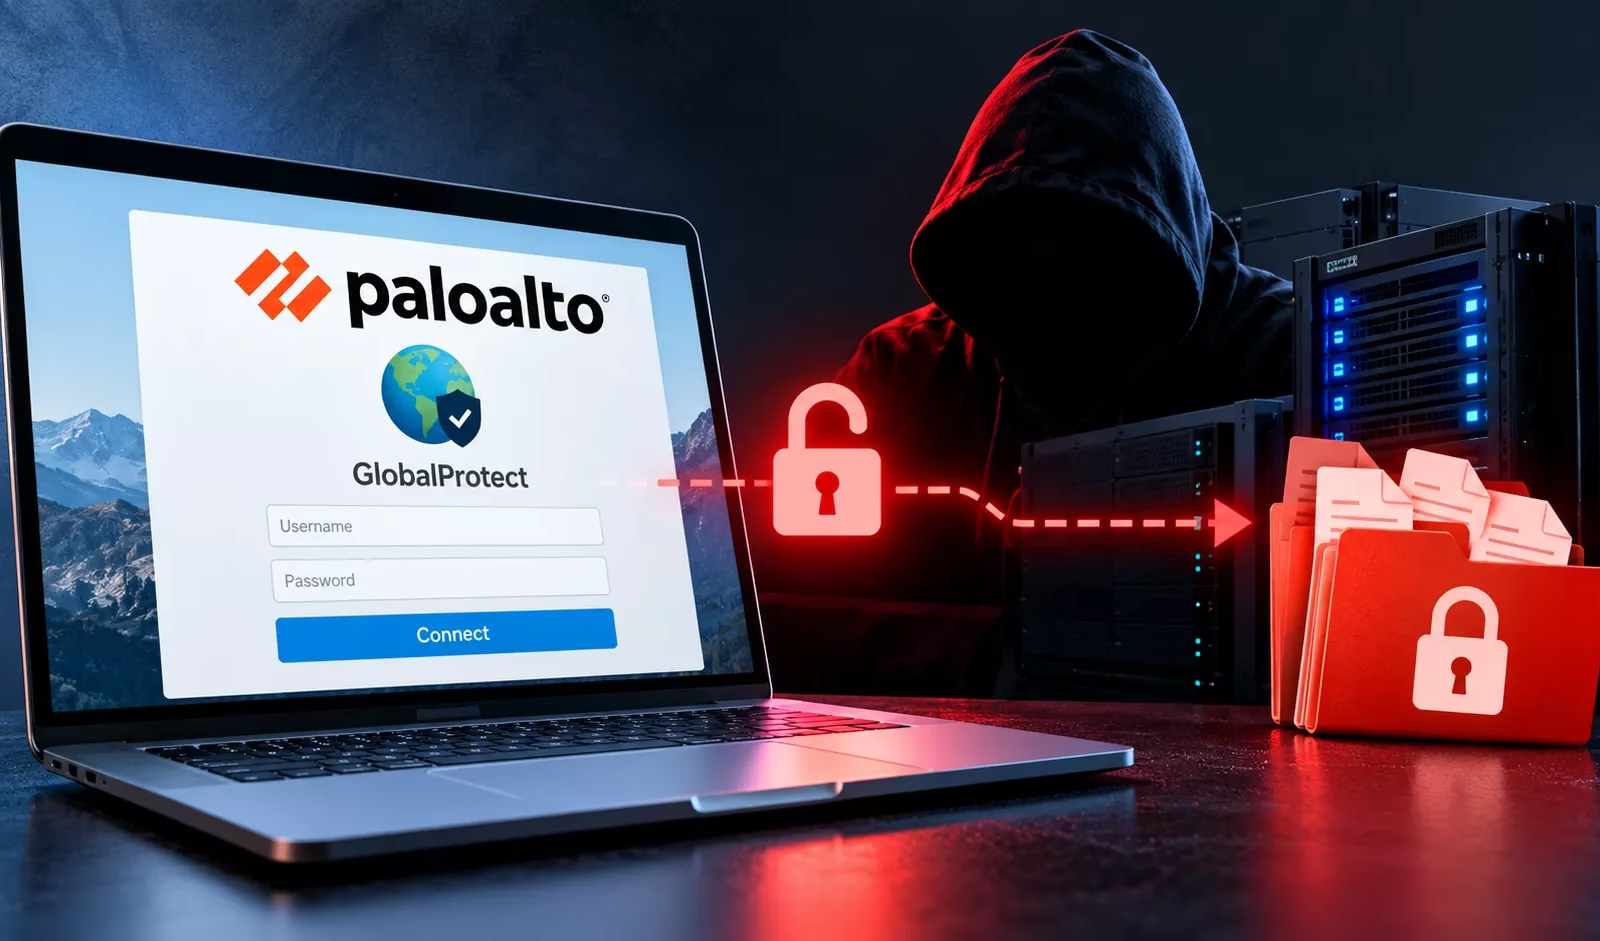
ランサムウェア攻撃者が、Palo Alto NetworksのPAN-OS GlobalProtectおよびPrisma Accessに影響する認証バイパスの脆弱性「CVE-2026-0257」を積極的に悪用しています。
Qilin やSettraランサムウェア攻撃グループを含む複数の脅威グループが、この脆弱性を悪用して不正なVPNセッションを確立し、内部ネットワークへの初期侵入を果たしています。これにより、認証情報の窃取、横展開(ラテラルムーブメント)、データの持ち出し、ランサムウェアの展開につながる恐れがあります。
今回の攻撃は、検知の面で大きな課題を突きつけています。攻撃者は、組織自身のリモートアクセス基盤から侵入するためです。外部からの侵入として表れるのではなく、その接続は正規の従業員によるアクセスと見分けがつきにくくなります。
このため、不正な活動が通常のVPNトラフィックに紛れ込み、発見が遅れる可能性があります。その間に攻撃者は認証情報を盗み、内部システムを探索し、機密情報を持ち出し、あるいは業務を妨害するランサムウェア攻撃を仕掛けるおそれがあります。
この認証バイパスにより、脅威アクターは本来必要な認証プロセスを完了せずにVPN接続を確立できます。接続後、攻撃者は標的環境内に足場を築きます。
その後どこまでアクセスが広がるかは、組織内部の統制状況に左右されます。ただ、確認された攻撃キャンペーンからは、侵害されたリモートアクセス基盤が、最初のVPNセッションにとどまらない侵入活動を支えうることが分かります。
ReliaQuestは、関連する活動でCobalt Strike、BloodHound、SharpHoundも確認しています。これらのツールの存在は、報告されている悪用状況を調査するうえでの手がかりとなります。ただし、提供された調査結果からは、被害を受けたすべての組織で3つのツールすべてが確認されたとまでは断定できません。
そのため、防御側はQilin、Settra、その他の脅威グループの活動に共通の攻撃手順があると決めつけず、侵入ごとに個別に調査する必要があります。
初期アクセスとその後の侵害を区別することが重要です。脆弱性の悪用を阻止すれば侵入口は塞がれますが、修復前に攻撃者がセッションを確立していたか、不正な活動を行っていたかを組織自ら見極めなければなりません。
アップグレードが成功したように見えても、影響を受けた環境で不正アクセスやさらなる侵害がないと確認できたことにはなりません。
ReliaQuestは、修復前に確立されたアクセスはパッチ適用だけでは排除できない可能性があると警告しています。このため、セッションの強制終了は、対応における任意の後続作業ではなく、不可欠な工程だとしています。
調査では、「kali」などのホスト名に関連するセッションを含め、予期しないVPN接続を確認する必要があります。こうした事象は文脈に照らして精査すべきものですが、ホスト名だけで悪意ある活動と断定することはできません。
対応担当者は、不審なセッションを、認証情報の窃取、横展開、データ窃取、ランサムウェア展開の痕跡と併せて評価し、侵害の範囲を見極めることが求められます。
提供された侵害指標(IOC)には、216.245.184[.]150、216.245.184[.]47、216.245.184[.]110、216.245.184.0が含まれます。これらのアドレスは調査の手がかりであり、それ単体で侵害の証拠となるものではありません。
ReliaQuestは、ランサムウェアグループや初期アクセスブローカーが未パッチのシステムを狙い続けるため、今後3カ月間も悪用が継続する可能性が極めて高いとみています。連携した修復と調査が急務であることを裏付けています。
ANY.RUNを活用する16,000以上のSOCチームに加わり、脅威調査を効率化して手作業を削減しましょう。チームで試してみる
翻訳元: https://cyberpress.org/hackers-exploit-palo-alto-globalprotect-flaw/