専用プラットフォーム部門ではGitGuardianが首位に立ち、検証を重視したスキャンではTruffleHogが際立っています(比較表では2行に分かれていますが、ベンダーは同一です)。さらに、GitHubのネイティブスキャンとGitleaksは、あらゆるチームが活用すべき無料の基本防衛ラインとなっています。
ExploitPrevention Tools
調査により、GitHubの大規模な漏えいで3900万件以上のAPIキーや認証情報が露出したことが明らかになっています。認証トークンをコードベースに残したままにすれば、侵入を招く結果となります。
本稿では、Spectralを単独でカウントせずCheck Pointに含めた10製品を、検出の深さ、検証機能、修復ワークフローの観点で比較します。
総評:シークレット検出ツールを一目で把握
• 最優秀の専用プラットフォーム: GitGuardian(検出、ハニートークン、NHIガバナンス)
• 最優秀の検証重視ツール: Truffle Security(TruffleHog)(有効なシークレットを証明)
• 無料の基本防衛ライン: GitHub Secret Scanning(プッシュ保護)+ Gitleaks OSS
• 最優秀のコード外スキャン: Nightfall AI(SaaS/チャット/チケットをDLP型でスキャン)
• プラットフォーム組み込み型: Snyk | Wiz(クラウドコンテキスト)| Aikido(バリューバンドル)| Check Point(Spectral)
• ボールト隣接型: 1Password(検出と認証情報管理の融合)
| 製品 | 分類 | 特長 | 価格体系 | 編集部評価* |
| GitGuardian | 専用プラットフォーム | ハニートークン+NHI | 開発者単位の公開価格、無料枠あり | 4.6/5 |
| Truffle Security | 検証 | 有効シークレットの証明 | OSS+有料プラン | 4.5/5 |
| GitHub | ネイティブの基本機能 | プッシュ保護 | 標準搭載/GHAS | 4.4/5 |
| Cycode | コンテキスト認識型 | SDLC全体のシークレットスキャン | 見積もり | 4.3/5 |
| Nightfall AI | コード外 | SaaS/チャットのスキャン | 段階制 | 4.2/5 |
| Wiz | クラウドコンテキスト | クラウドグラフ上のシークレット | 見積もり | 4.3/5 |
| Snyk | プラットフォーム | 開発者ワークベンチの統合 | 無料枠+開発者単位 | 4.1/5 |
| Aikido | バリューバンドル | オールインワンの経済性 | 公開価格 | 4.1/5 |
| Check Point (Spectral) | プラットフォームに吸収 | Spectralエンジンを内蔵 | 見積もり | 4.0/5 |
| 1Password | ボールト隣接型 | 検出からローテーションまでの流れ | 公開価格 | 4.0/5 |
*編集部による調査ベースの評価です。ラボテストや有料掲載は一切ありません。
評価方法
評価は調査に基づいています。検出精度、検証能力、カバレッジの広さ(コード、履歴、SaaS、クラウド)、修復ワークフロー、価格の透明性、統合の正確さを見ています。ラボでの検証結果は含まず、ベンダーの影響も受けていません。
重視したのは、正規表現によるノイズより、有効性が確認されたシークレットと、無料の基本防衛ラインが実際にどこまでカバーできるかという点です。
2026年の10の選択肢
1. GitGuardian — 最優秀の専用プラットフォーム
最適な用途: 認証情報の漏えいを最大の脅威と位置づけるプログラム。
リポジトリ、履歴、CIをスキャンし、公開領域も監視します。盗まれたキーを使う攻撃者を捕捉するハニートークンを備え、非人間ID(NHI)のガバナンスにも機能を拡大しています。
テレメトリによると、公開リポジトリでは数十万件の有効な認証情報が漏えいしています。GitGuardianはリポジトリの監視とハニートークンによる罠を組み合わせ、ラテラルムーブメントを検知します。
主な機能: リポジトリ+履歴のスキャン、公開領域の監視、ハニートークン、NHIガバナンス、修復ワークフロー。
長所: 対応範囲の広さとワークフロー、明快な価格体系。
短所: 標準搭載の基本機能と比べ、専用ツールとしてのコストがかかります。
価格: 開発者単位の公開価格、無料枠あり。
差別化ポイント: 漏えいしたキーが悪用されていることを知らせるハニートークン。
2. Truffle Security (TruffleHog) — 最優秀の検証重視ツール
最適な用途: 漏えいしたシークレットのうち、実際に使えるものを見極めたい場合。
TruffleHogは、候補を実際のサービスに照らして検証します。これにより、正規表現のノイズの中から重要な3%を切り分けます。OSSのコアと、エンタープライズ向けプラットフォームの両方が提供されています。
このエンジンの有用性は、シークレットスキャン用のTruffleHog Burp Suite拡張機能のようなツールによってさらに高まっています。コードとアプリケーションの通信の両方で、リアルタイムの検出が可能になります。
主な機能: 稼働中サービスでの検証、800以上の検出器、履歴スキャン、エンタープライズ向けプラットフォーム、OSS。
長所: 検証によるシグナルの確かさ、OSSとしての信頼性。
短所: 上位の機能は上位プランに限られます。
価格: OSSは無料、エンタープライズは段階制。
差別化ポイント: そのキーでまだドアが開くかどうかを教えてくれます。
3. GitHub Secret Scanning — 最優秀のネイティブ基本機能
最適な用途: GitHubを利用するあらゆる環境で、すぐに導入したい場合。
パートナーのパターンを検出し、プッシュ保護によってシークレットがリポジトリ履歴に入る前にブロックします。
GitHubは公開リポジトリ全体で無料のプッシュ保護を提供しています。これにより開発チームは、検出時にパートナーの認証情報を失効させる自動ゲートを手に入れられます。
主な機能: プッシュ保護、パートナーによる失効、アラート、GHASのパッケージ。
長所: ネイティブ機能であり、予防モードで動作します。
短所: GitHubに限定され、カスタムパターンの深さには限りがあります。
価格: 公開リポジトリは無料、プライベートリポジトリはGHAS。
差別化ポイント: 漏えいが起きる前に働くブロック機能。
4. Cycode — 最優秀のコンテキスト認識型シークレット検出
最適な用途: コード、リポジトリ、CI/CDパイプライン、開発者ワークフローにまたがってシークレットを検出したいチーム。
Cycodeはソフトウェア開発ライフサイクル全体で、露出したシークレットをスキャンします。RavenというCI/CDパイプライン向け脆弱性スキャナーで培った分析モデルと、OAuth認証情報の窃取につながるSDKの欠陥に関する独自調査を活用しています。これにより文脈に基づくリスク分析を加え、最も重要な認証情報の優先順位付けを支援します。
主な機能: リポジトリスキャン、CI/CDのカバレッジ、ハードコードされたシークレットの検出、コンテキストに基づく優先順位付け、修復ワークフロー。
長所: SDLC全体を幅広くカバーし、コンテキストと優先順位付けに優れています。
短所: 無料のOSSスキャナーではなく、商用プラットフォームです。
価格: 見積もり/プラットフォーム価格。
差別化ポイント: SDLC全体でシークレットを見つけ、露出状況と文脈でランク付けします。
5. Nightfall AI — 最優秀のコード外スキャン
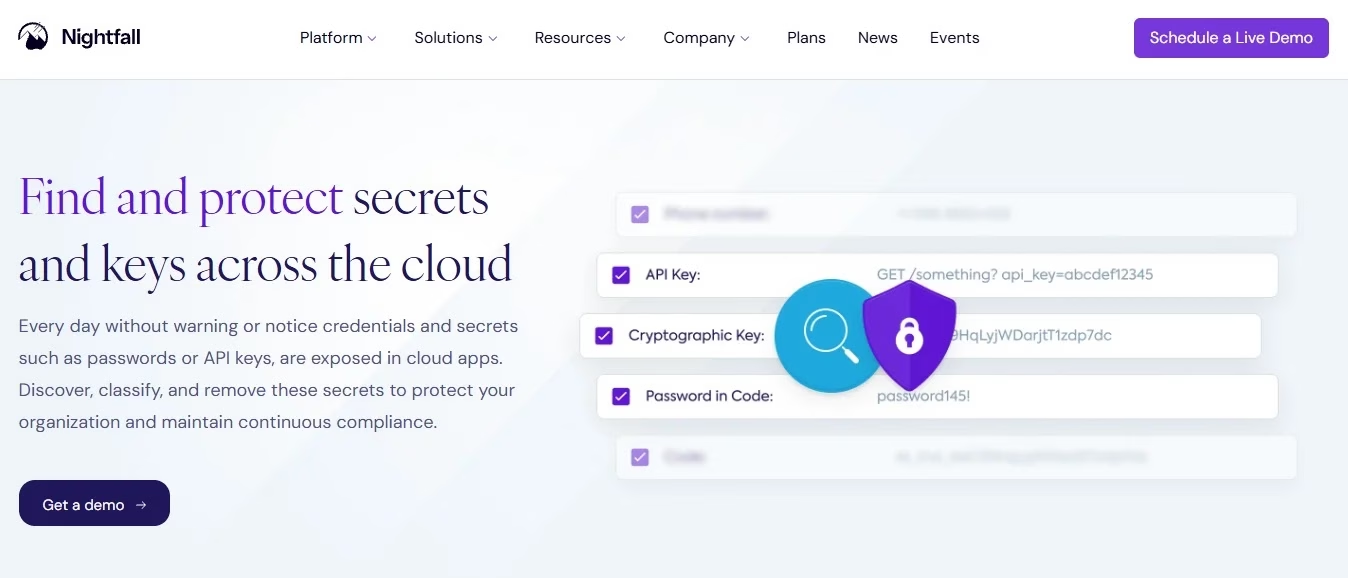
最適な用途: SaaS、チャット、チケットに散らばったシークレットへの対処。
Slack、Jira、Notion、ドライブなど、コードの外で認証情報が実際に漏れる場所を機械学習で検出します。修復はDLPレベルで行えます。
従業員のコラボレーションチャネルをスキャンして、ハードコードされたトークンを無害化します。ブラウザーや拡張機能の欠陥によって機密性の高いAPIキーやシークレットが漏れるといった露出にも対処できます。
主な機能: SaaSコネクター、機械学習による検出、マスキングのワークフロー、API。
長所: コード向けツールが届かない領域をカバーします。
短所: コード面の深さを補うため、他ツールとの併用が推奨されます。
価格: 段階制。
差別化ポイント: Slackに貼り付けられたAPIキーを見つけます。
6. Wiz — 最優秀のクラウドコンテキスト型シークレット検出
最適な用途: Wizを導入済みの環境で、影響範囲の大きさに基づき漏えいを順位付けしたい場合。
ワークロードとリポジトリで見つかったシークレットを、クラウドの露出状況と突き合わせてグラフ化し、どの漏えいが本番データベースに到達するかを明らかにします。対象はエンタープライズのクラウドインフラ全体です。
Wiz Researchによる重要インフラの脆弱性特定といった調査に裏打ちされており、同社のセキュリティグラフは露出したキーを、到達可能なクラウド資産に直接対応づけます。
主な機能: クラウドグラフのコンテキスト、ワークロードスキャン、コード連携、優先順位付け。
長所: 影響範囲に基づく順位付け。
短所: プラットフォーム導入が前提です。
価格: 見積もり(プラットフォーム)。
差別化ポイント: 漏えいを、解錠できる対象の大きさで順位付けします。
7. Snyk — 最優秀の開発者ワークベンチ統合
最適な用途: Snykを標準ツールとしているチームが、シークレット対策を加える場合。
シークレット検出は、SCAや開発者重視のSAST(静的コード解析)ツールとともに、統一されたプルリクエストのフローで提供されます。
認証情報の検査とアプリケーションセキュリティテストを統合しているため、開発者は単一のワークベンチで検出結果をトリアージできます。
主な機能: PRネイティブの検出、プラットフォームの統合、ポリシー。
長所: 単一のワークベンチで完結します。
短所: 専用ツールほどの深さはありません。
価格: 無料枠あり、開発者単位。
差別化ポイント: シークレットが他の検出結果と同じキューに並びます。
8. Aikido — 最優秀のバリューバンドル
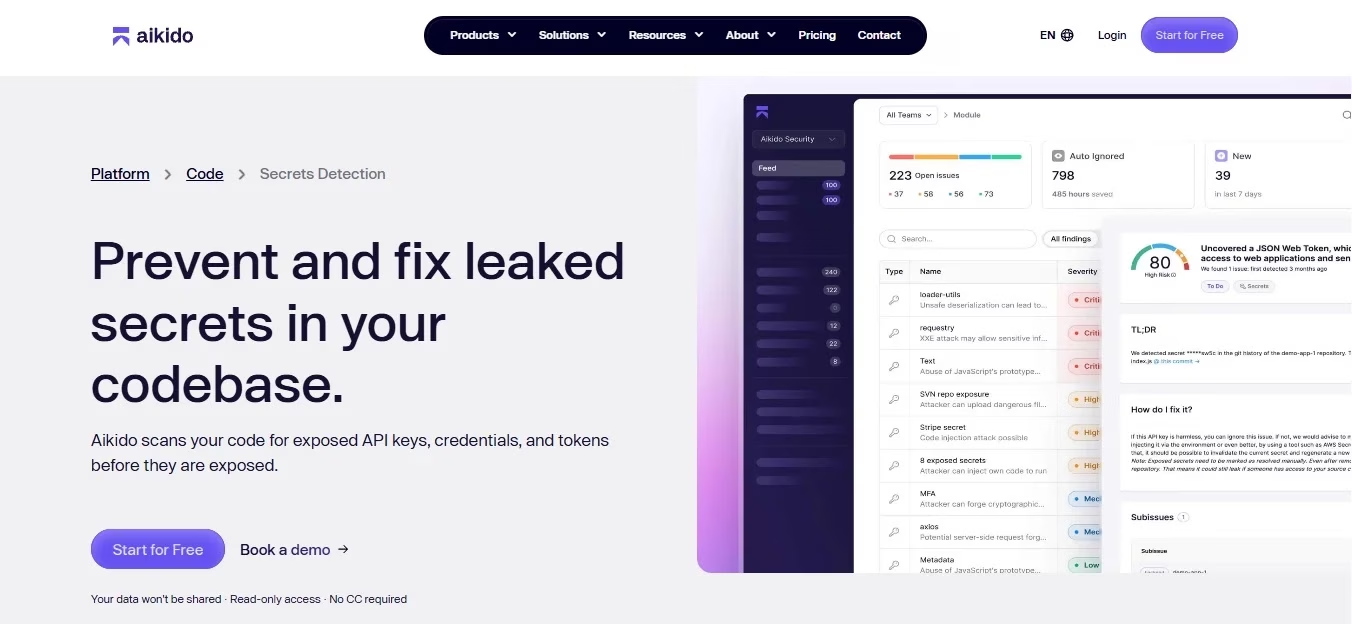
最適な用途: シークレット対策とその他の対策を、1つの請求でまとめたいスタートアップ。
シークレットスキャンを、公開料金のオールインワン型バリュープラットフォームの中で提供します。ツール統合に向けた有力なASPMプラットフォームの1つに数えられるAikidoは、シークレットのチェックをSCA、SAST、コンテナースキャンと組み合わせ、成長中のチームのツール乱立を抑えます。
主な機能: シークレット+SCA/SAST/IaCのバンドル、ノイズ削減、自動修正。
長所: 経済性とシンプルさ。
短所: エンタープライズ向けの深さには限りがあります。
価格: 公開価格、無料枠あり。
差別化ポイント: 漏えいチェックを含んだスターター向けスタック。
9. Check Point (Spectral) — プラットフォームに吸収されたエンジン
最適な用途: Check Pointを導入済みの環境で、コード内シークレットのスキャンを加える場合。
2022年に買収された開発者重視のSpectralエンジンは、Check PointのCloudGuardファミリー内で動作します。エンタープライズ向けのクラウドセキュリティおよびポスチャー管理ソリューションと並び、コードレベルのシークレットをクラウドワークロードのポリシーに結び付けます。
主な機能: Spectralエンジン、CIスキャン、IaC/コードのカバレッジ、CloudGuardとの連携。
長所: 同一環境でのシナジー。
短所: 買収後、単体製品としての勢いは弱まっています。
価格: 見積もり(プラットフォーム)。
差別化ポイント: Check Pointの防御の背後で動くSpectralのスキャナー。
10. 1Password — 最優秀のボールト隣接型検出
最適な用途: 検出からローテーションまでの流れを完結させたい場合。
平文のシークレットを見つけ、管理された参照に置き換える開発者向けツールです。検出と最新のシークレット管理ツールや認証情報ボールトを橋渡しします。実行時に動的なボールト参照へ置き換えることで、ハードコードされた認証情報をなくします。
主な機能: シークレット参照、CLI/CI、検出フック、ボールトとの統合。
長所: 修正までの経路が組み込まれています。
短所: スキャナーとしての深さは専用ツールに及びません。
価格: ユーザー単位の公開価格。
差別化ポイント: 検出結果がボールト参照として決着します。
総合比較表
| 製品 | カバレッジ | 検証 | 無料での利用開始 | 価格 |
| GitGuardian | コード+公開領域+NHI | 一部対応 | 無料枠 | 公開価格 |
| TruffleHog | コード+履歴 | 稼働確認による証明 | OSS | 段階制 |
| GitHub | GitHub環境 | パートナー | 無料/GHAS | 標準搭載 |
| Cycode | コード+CI/CD+SDLC | コンテキスト | デモ | 見積もり |
| Nightfall | SaaS/チャット | 機械学習 | トライアル | 段階制 |
| Wiz | クラウド+コード | コンテキスト | デモ | 見積もり |
| Snyk | PRフロー | — | 無料枠 | 開発者単位 |
| Aikido | バンドル | — | 無料枠 | 公開価格 |
| Check Point | プラットフォーム | — | デモ | 見積もり |
| 1Password | ボールト隣接型 | — | トライアル | 公開価格 |
選び方
多層で組み合わせましょう。 あらゆる環境に無料の基本防衛ライン(GitHubのプッシュ保護+Gitleaksのフック)を敷き、過去分の検証にはTruffleHogを使います。ワークフローとハニートークンにはプラットフォーム(GitGuardian)を用い、自社で実際に漏えいが起きる場所にはコード外のカバレッジ(Nightfall)を加えます。
クラウドのコンテキストがある場合は、影響範囲で順位付けします(Wiz)。
過去分を検証する: 過去のリポジトリ全体にTruffleHogを適用し、どの認証情報がまだ有効かを確かめます。これにより、マルウェアがCI/CDのシークレットやトークンを窃取するキャンペーンを防げます。
よくある間違い: 検証なしで正規表現の結果をそのまま出力する。コードをスキャンする一方でSlackからの漏えいを放置する。履歴を無視する。TruffleHogを二重に数えたり、Spectralを独立した製品として扱ったりする。ローテーションの経路がないまま検出だけを行う。
2026年に最も優れたシークレット検出ツールは?
専用プラットフォームならGitGuardian、検証重視のスキャンならTruffleHogです。無料の基本防衛ラインにはGitHubのネイティブ機能とGitleaks、SaaS/チャットのカバレッジにはNightfall、クラウドコンテキストによる優先順位付けにはWizが適しています。
無料でどこまで実現できますか?
かなりの範囲をカバーできます。GitHubのプッシュ保護(公開リポジトリ)、Gitleaksのフック、TruffleHog OSS、GitGuardianやAikidoの無料枠が利用できます。有料版との差は、大規模な検証、ワークフロー、ハニートークン、コード外への対応範囲にあります。
シークレットの検証とは何で、なぜ重要ですか?
シークレットの検証とは、候補となる認証情報をプロバイダーのエンドポイントに照らして、有効性を確認することです。調査によると、大手AI企業の65%以上が、有効性の確認されたAPIキーやトークンを露出させています。検証により、無効なテスト文字列を除外し、稼働中の本番環境の脅威を絞り込めます。
TruffleHogとTruffle Securityは別物ですか? SpectralとCheck Pointはどうですか?
いずれも同一のベンダーです。TruffleHogを開発しているのがTruffle Securityであり、Spectralは2022年からCheck Pointの製品として販売されています。本稿が10製品としているのは実態を反映したものであり、12製品とするリストは実態に合いません。
Git以外のシークレットはどうですか?
今後拡大する領域です。チャット、チケット、Wiki、クラウドワークロードが該当します。Nightfall級のSaaSスキャンやWiz級のワークロード検出が、コード専用ツールの届かない範囲をカバーします。
結論
GitGuardianがプラットフォーム部門の首位、TruffleHogが検証の面での強みを持ちます。無料の基本防衛ラインは、ベンダーが認めたがらないほど多くをカバーします。これらを重ねて使い、慌てる前に検証し、すべての検出結果にローテーションの経路を用意しましょう。まずは今日、プッシュ保護とプリコミットフックを有効にしてください。無料で導入でき、漏えいを未然に防げます。
信頼性に関する情報
著者について: [AUTHOR NAME]、[credential]。レビュー担当: [REVIEWER NAME]。最終更新: 2026年9月。
開示事項: GBHackersの編集は独立しており、ベンダーが掲載や順位付けのために対価を支払うことはありません。
GBHackersのその他の記事:
• CI/CDセキュリティ比較(価格付き)
• DLPソリューション比較(価格付き)
• IaCセキュリティ比較(価格付き)
• DevSecOpsツール ベストセレクション
翻訳元: https://gbhackers.com/best-secrets-detection-compared/