
攻撃者は、ARTEXから派生したエージェント型AIペネトレーションテスト・フレームワーク「AntiFox」を使い、インターネットに公開されたWebアプリケーションやAWS環境を狙っています。
この調査結果は11月11日に報告されました。11月5日にはMicrosoftが、公開されたGitHubの認証情報を狙うARTEX支援型の攻撃を公表しています。
2つの調査からは、攻撃者がクラウドプロバイダーをまたいでエージェント型のワークフローを活用し、侵害したIDを足がかりに初期侵入から機密リソースへと到達する実態が浮かび上がります。
AntiFoxはARTEX 0.1.1をフォークして生まれたツールです。中国語のインターフェースを備え、偵察や脆弱性テストを自動化するエージェントを展開できます。
脆弱性診断サービス
Arctic Wolfは、Alibaba Cloud上のインフラでホストされた、自己管理型のAntiFoxインスタンスに関連する不正な活動を確認しました。
ある侵入事例では、攻撃者がインターネットに公開されたMicrosoft IISサーバーにASPX Webシェルを設置しました。
攻撃者はOSコマンドを実行してアプリケーション設定やデータベース接続文字列にアクセスし、設定ファイルやログファイルをWebからアクセス可能なディレクトリにコピーしました。これにより、機密性の高いアプリケーション情報を外部から取得できる状態になりました。
攻撃はAWSにも及びました。攻撃者はIAMユーザーや、引き受けたEC2ロールなど、有効なIDを悪用しています。
ある侵入事例では、攻撃者が複数のIDを使い回し、約30分間に数百件のAPIリクエストを発行しました。サービスの探索や、利用可能な権限の確認を試みたとみられます。
大半のリクエストは拒否されましたが、成功した操作によって本番環境のシークレットが流出しました。別の事例では、攻撃者が有効なAWS IDを使い、S3オブジェクトの読み取り、コピー、削除を行っています。
この結果は、列挙の試行と実際のアクセス成功を区別する必要があることを示しています。拒否が大量に発生したからといって、環境が守られていたことにはなりません。
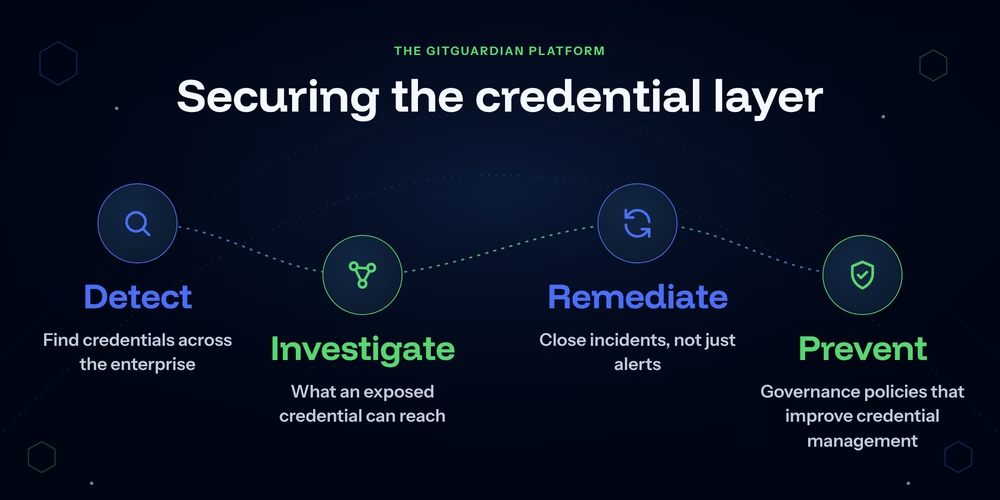
GitGuardianの関連調査からは、専用ツールを取り除いても防御効果が限られる理由が見えてきます。
同社が約45種類のエージェント型攻撃フレームワークを調べたところ、エージェントにシークレットスキャナーを組み込んで実際に動作させていたのは4種類のみでした。GitHubのシークレット探索パイプラインを丸ごと内蔵したものはありませんでした。
それでも、シェルとインターネットへのアクセスがあれば、モデルは調査のワークフローを動的に組み立てられます。
GitGuardianの研究者は、このプラットフォームをホストするインフラを、Webシェルの設置、認証情報の窃取、設定情報の探索、不正なクラウドアクセスと関連づけました。不正アクセスには、本番環境のシークレットが流出した操作も含まれます。
AntiFoxのAIエージェント
エージェントは、認証情報の探索専用モジュールがなくても、リポジトリの調査、一般的なユーティリティの実行、結果の解釈、次の行動の選択を自力でこなせます。
GitGuardianの研究者Guillaume Valadon氏は、専用スキャナーを持たないARTEXのビルドを使って統制された実験を行いました。
このビルドはgitとgrepだけで、偽装した9件の認証情報のうち8件を発見しました。リポジトリの履歴や別ブランチにあったものも含まれます。一般的なセキュリティ評価を指示するプロンプトでも、6〜13秒でシークレットの探索を始めました。
ただし、この実験が測定したのは発見能力であり、悪用ではありません。モデルは認証情報を使用せず、悪用を求めるプロンプトも拒否しました。実験室での能力と、AntiFoxの実際の侵入事例を比べる際には、この点が重要な制約になります。
防御側は、IISのWebシェルの痕跡とAWSの異常なアクティビティを突き合わせて分析する必要があります。大量のアクセス拒否に紛れた成功したAPI操作も調べるべきです。
Arctic Wolfは、影響を受けたセッションとアクセスキーを無効化し、アプリケーションファイルから漏えいした認証情報をローテーションするよう推奨しています。
Microsoftの関連調査も、対処の核心を改めて示しています。漏えいしたファイルやコミットを削除しても、そこに含まれる認証情報が無効になるわけではありません。
漏えいしたアクセス権は、無効化またはローテーションするまで使われ続ける恐れがあります。リポジトリの履歴やキャッシュ、保持されたコピーに、元の漏えい情報が残ることもあります。
予防には、継続的なシークレットスキャン、プッシュ保護、ワークロード権限の厳格な絞り込み、長期間有効な認証情報への依存の低減が欠かせません。
どの攻撃にも共通する弱点は、有効な認証情報です。エージェント型の自動化は探索とその後の攻撃を加速させますが、認証情報のライフサイクル管理と最小権限の原則によって、侵害されたIDが到達できる範囲を狭められます。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
サイバーセキュリティ研修コース
翻訳元: https://gbhackers.com/antifox-ai-agents/