フランスでインターネットに公開されていた冷凍・冷蔵コントローラーが、スーパーマーケットの食品供給を狙ったサイバーインシデントを受けて、急速に姿を消しています。
Censysの研究者らによると、フランスの数百店のスーパーマーケットを狙った10月11日のサイバー攻撃から3日間で、インターネットに公開されたDanfoss StoreViewコントローラーが71%減少しました。運営者が自社システムのオンライン上の露出を抑えようと、素早く動いていることがうかがえます。
Danfoss StoreViewは、今回のサイバー攻撃の標的となった機器の一つです。StoreViewは通常、フランスの多くのスーパーマーケットの冷蔵庫や冷凍庫に設置されているDanfossの冷凍コントローラーの管理パネルとして使われています。
デンマークの温度制御システムプロバイダーであるDanfossは、自社製品がサイバー攻撃の標的になったことを認めました。影響を受けたコントローラーの大半は、セキュリティ更新の提供が終了した旧モデル(AK-SM800とAK-SC355)、または古いファームウェアで動作する新型モデル(AK-SM800A)だったと説明しています。
Danfossは、AK-SM 800Aコントローラーの3件の脆弱性を修正しています。2025年3月にCVE-2025-41450、2025年8月にCVE-2025-41451とCVE-2025-41452を修正しました。
その1年後、産業用セキュリティ企業Claroty の研究者が、CVE-2025-41450とCVE-2025-41451を連鎖させることでリモートコード実行が可能になると実証しました。これにより、温度の表示値を偽装したまま冷却を停止でき、コールドチェーンの障害が覆い隠される恐れがあります。
Danfossは最初の侵入経路を特定していませんが、攻撃者がインターネットに公開されたDanfossコントローラーの未修正の脆弱性を悪用し、スーパーマーケットの冷凍システムにリモートアクセスしたとの見方が有力です。
運営者はパッチ適用ではなくDanfossコントローラーのオフライン化を選択
Censysの研究者らは、10月14日に公開した新たなレポートで、攻撃からわずか3日の間に、フランス国内でインターネットに公開されたDanfoss StoreViewインスタンスが大幅に減少したことを示しました。
Censysは、世界中のインターネット接続機器、サーバー、システムをスキャンしてインデックス化する専用の検索エンジンを提供しています。Censysのスキャンで見つかるインスタンスは通常、企業の仮想プライベートネットワーク(VPN)接続のように通信を隠蔽するセキュリティ対策が講じられないまま、インターネットに接続されています。
こうした公開状態は、そのインスタンスに脆弱性があることを意味するわけではありません。ただし、未修正のDanfoss AK-SM800Aインスタンスのように脆弱性を抱える資産がインターネットにも公開されている場合、侵害のリスクは大幅に高まります。
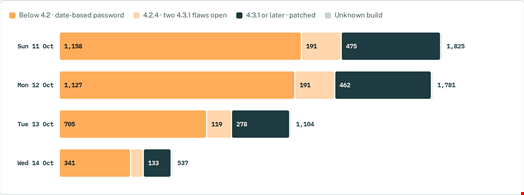
Censysは、10月11日時点でDanfoss StoreView管理パネルを備えたインターネット公開ホストを2991台確認しました。このうち61%(1825台)がフランスにありました。
Censysのレポートによると、フランス国内のStoreView管理パネルは10月12日に1781台、10月14日に537台へと減少しました。減少率は71%です。
分析対象となった他の国では、変化はそれほど劇的ではありません。Danfoss StoreView管理パネルを備えたインターネット公開ホストは、10月11日時点で966台となり、3日前の1166台から減少しました。
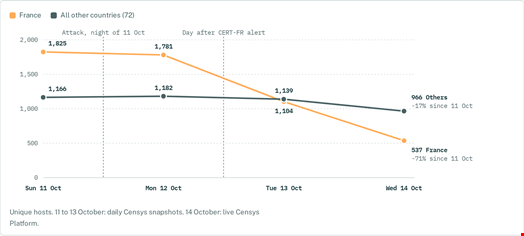
Censysの研究者らは、テレメトリーのデータから、Danfoss StoreViewインスタンスの運営者はコントローラーにパッチを適用しているわけではなく、「単にインターネットから切り離しているだけ」とみられると指摘しています。
「パッチを適用していれば、データに痕跡が残るはずです。3件のCVEすべてを修正したバージョン4.3.1以降の割合が増えていたでしょう」と同研究者らは説明しています。
実際には、観測された3つのStoreViewのカテゴリーすべてが、ほぼ同じ約70%ずつ縮小しました。対象は、Danfossが2025年に公表した3件の脆弱性すべての影響を受けるバージョン4.2未満のインスタンス、CVE-2025-41451とCVE-2025-41452の影響を受けるバージョン4.2.4のインスタンス、そして修正済みバージョンのインスタンスです。
「率直に言って、これはおそらく最善の選択です。これらの機器を直接インターネットに接続しておく理由はありません」と、Censysの研究者らは強調しています。
さらに研究者らは、Danfoss StoreViewの最新バージョンが5.3.2であるにもかかわらず、Censysのスキャンで見つかる世界中のDanfossコントローラーの大半が、いまだに未修正のバージョン(4.2より古いもの)で稼働していると指摘しました。
たとえばフランスでは、10月11日時点でインターネットに公開されたStoreViewインスタンスの74%が、修正済みバージョン(4.3.1)より古いバージョンで稼働していました。ポーランド、ルーマニア、ベルギーでは、この割合がさらに高く、それぞれ81%、80%、76%でした。
一方、オランダでは同日時点で、インターネットに公開された未修正のStoreViewインスタンスが62台、米国では58台ありました。
画像クレジット: Werner Lerooy / ricochet64 / Shutterstock.com
翻訳元: https://www.infosecurity-magazine.com/news/france-expose-danfoss-controllers/