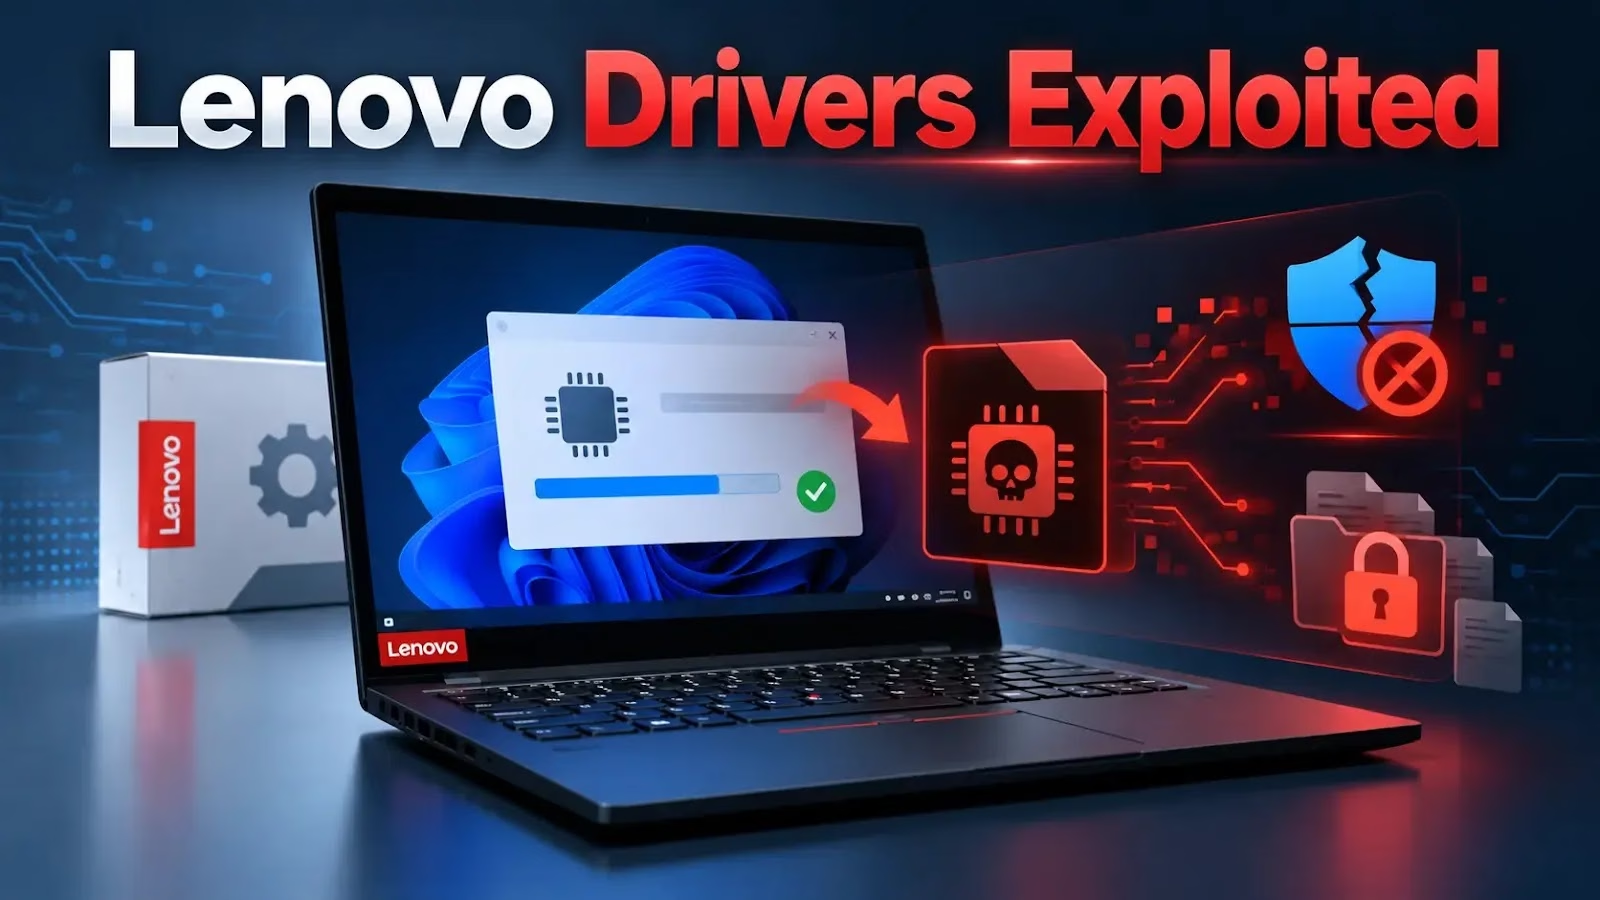
ランサムウェア攻撃グループ「Gentlemen」が、正規のLenovoおよびSafeticaのカーネルドライバーを悪用してセキュリティソフトを強制終了させ、暗号化の前にエンドポイントの防御を弱体化させています。
Acronis Threat Research Unitの研究者らは、最近のインシデントで2つのカスタムドロッパーのサンプルを確認しました。これにより、同グループが従来のプロセス終了コマンドだけに頼らず、脆弱なドライバーを武器化している実態が明らかになりました。
Vulnerabilityassessment service
この手法は「BYOVD(Bring Your Own Vulnerable Driver)」と呼ばれ、信頼されたソフトウェアコンポーネントを特権的な攻撃ツールに変えてしまいます。
今回のインシデントで、悪意あるローダーはドライバーをサービスとしてインストールし、実行中のプロセスを列挙しました。プロセス名がハードコードされたセキュリティ製品の標的と一致すると、終了要求を送信します。
サンプルが展開したのは、Safeticaの「ProcessMonitorDriver」バージョン11.26.18と、Lenovoの「BootRepair.sys」バージョン2.5.30.11281です。
ドロップされたファイル名は、それぞれSTProcessMonitorNew_clone_03_FC21F904.sysとPhantomKiller_clone_04_94354C0F.sysでした。
Safeticaのドライバーには、保護が不十分な入出力制御(IOCTL)インターフェースがあり、プロセスの終了が可能です。この問題はCVE-2025-70795として追跡されており、Safeticaもセキュリティナレッジベースで公開しています。
Lenovoのドライバーも同様に、認証なしのIOCTLハンドラーを通じて任意のプロセスを終了できるデバイスインターフェースを公開しています。
ドロッパーは展開に先立ち、XORベースの難読化解除ルーチンを使って、埋め込まれたファイル名やパスを復元します。
多数の条件分岐が解析を複雑にしていますが、基本的な処理は、鍵を導出してエンコードされたデータを変換する作業の繰り返しです。
ドライバーをロードすると、マルウェアは実行中のプロセス名を標的リストと照合します。一致したプロセスについては、プロセス識別子をIOCTLリクエストで渡します。
Acronisの研究者によると、Gentlemenはロシア語圏のランサムウェア・アズ・ア・サービス(RaaS)提供者で、2025年半ばに初めて登場しました。
悪用されたLenovoドライバー
続いてドライバーはZwOpenProcessとZwTerminateProcessを呼び出し、終了処理をカーネルコンテキストに移します。
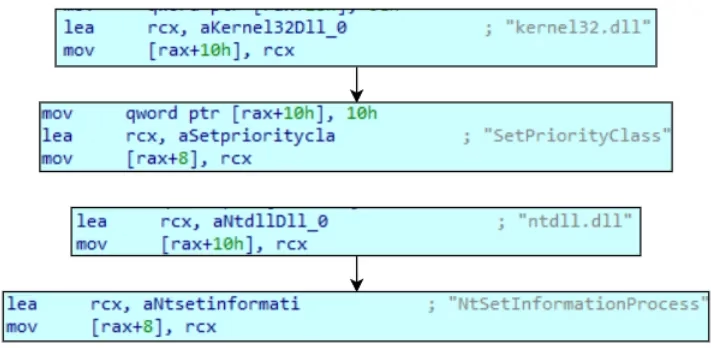
サンプルは自身に対し、「SetPriorityClass」に値「80」(HIGH_PRIORITY_CLASS)を指定して、最高のプロセス優先度を設定します。
今回の調査結果は脆弱なコンポーネントの悪用を示すものです。LenovoやSafeticaがランサムウェアを配布していたことを示す証拠ではありません。
Vulnerabilityassessment service
このロシア語圏のグループは、LockBitやQilinのアフィリエイト活動に参加していたとされ、2025年半ばに独自のランサムウェアブランドとして登場しました。
以前はArmCorpやPhantom Mantisとして知られ、アフィリエイトに身代金収入の最大90%を提供しています。
提供された調査によると、同グループは800件以上の被害者を主張しており、特に米国と欧州に集中しています。
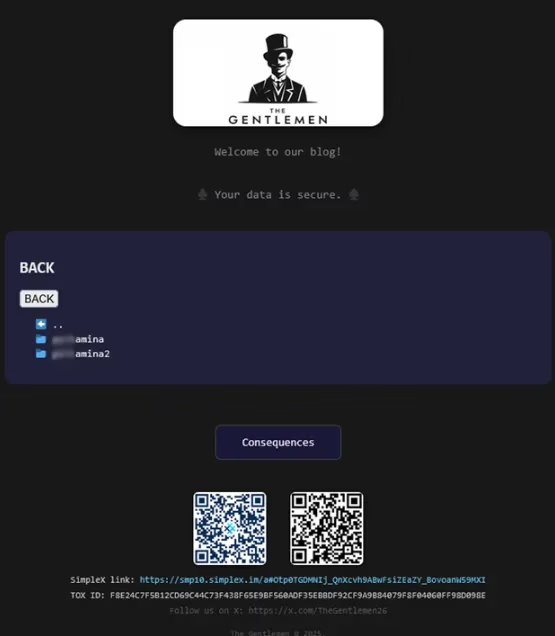
流出データは、盗まれた未暗号化ファイルを収めたフォルダーに整理されており、サイトを訪れた誰もがダウンロードできます。サイトには、攻撃者との連絡に使うSimpleXやToxのチャットへのリンクとQRコードも掲載されています。
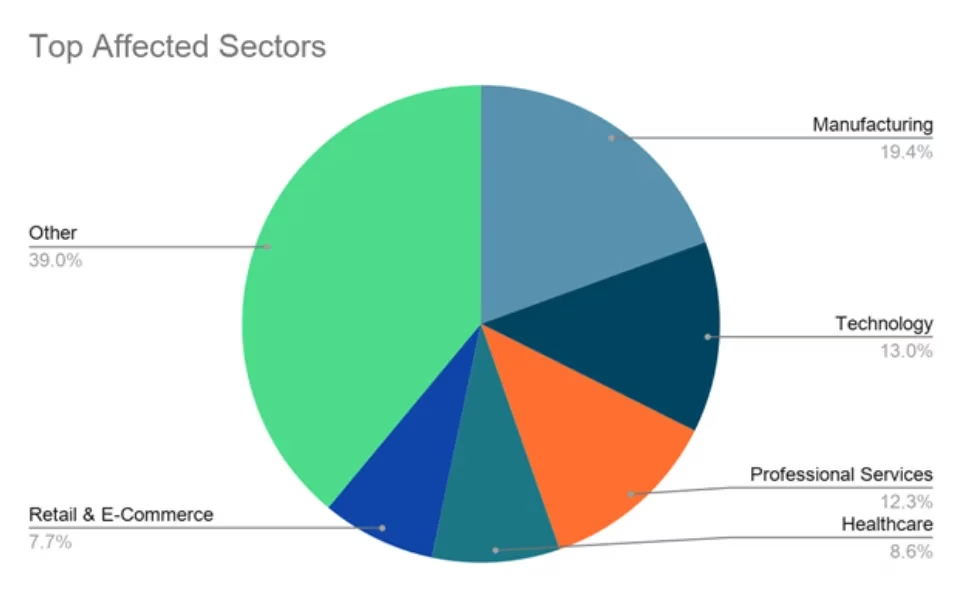
これらの数字は犯罪者側の主張であり、独立して検証された侵害ではありません。報告された標的では、製造業、テクノロジー、医療、プロフェッショナルサービス、小売が目立ちます。
Go言語で書かれたランサムウェアは、Windows、Linux、NAS、BSD環境に対応しています。
2026年5月には同グループのインフラが侵害され、内部のやり取り、身代金交渉、アフィリエイト情報、ツールに関する議論が流出したと報じられています。これにより、組織の実態やQilinのエコシステムとのつながりがさらに明らかになりました。
このランサムウェアは、Microsoft Defenderの監視機能も無効化します。さらに広範な除外設定を追加し、イベントログを消去し、PowerShellのコマンド履歴も削除します。
データベース、仮想化、バックアップ、セキュリティ関連のプロセスを標的にし、復旧を妨げるためにボリュームシャドウコピーも削除します。
Cybersecuritynews platform
永続化には、UpdateSystemとUpdateUserのスケジュールタスクに加え、GupdateSとGupdateUのレジストリRunエントリを使います。任意で、PowerShellとPsExecを使って他の端末へ拡散します。
Check Pointの関連調査でも、Gentlemenの侵入において、同様のDefender無効化、永続化、横展開が確認されています。
ファイルの暗号化には、ファイルごとの鍵とナンスを用いたChaCha20を使います。解析したビルドでは拡張子.cyvzcaを付加し、身代金要求メモREADME-GENTLEMEN.txtを残しますが、拡張子はビルドによって異なります。
防御側にとって最大の懸念は、セキュリティ機能の無力化が連携して行われる点です。ドライバーのロード、エンドポイント上のプロセス終了、バックアップの妨害、暗号化が、相互に補完し合う段階として動作します。
予期しないカーネルドライバーのサービス、セキュリティ関連プロセスの突然の終了、Defender設定の変更を併せて監視すれば、暗号化が被害の中心になる前に、これらの活動を関連付けられる可能性があります。
Acronisの調査は、こうした技術的な知見を、同グループのより広範な二重恐喝の手口と結び付けています。盗んだ情報は、暗号化したシステムだけの場合を超えて、さらなる交渉材料になります。
侵害指標(IoC)
| カテゴリ | SHA-256 ハッシュ |
|---|---|
| Windows | 1334f0189a8e6dbc48456fa4b482c5726ab7609f7fa652fcc4c1a96f2334436f |
| Windows | 3c2466d8a4572c26530e6f6bcef01fc1baefb98dbff2c65efaed5599622f51f3 |
| EDRキラー | 143af42b492b0f36b296b0b593bd630248b5641c20b1ca1e5603e7e01b5b0676 |
| EDRキラー | a1500204822fb16556a274132d802ba18a7e8b95cf134bd17b473f915e8cda81 |
注: IPアドレスとドメインは、意図しない名前解決やハイパーリンク化を防ぐため、意図的に無害化(例:[.])しています。無害化を元に戻すのは、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANY.RUNのサンドボックスをSOCに統合しましょう。
翻訳元: https://gbhackers.com/lenovo-drivers-exploited/