Dive Brief
この攻撃を発見したSymantecは、各企業にネットワーク内に侵害の痕跡がないか調べるよう呼びかけています。
Dive Brief:
- ロシア関連のハッカー集団が、2カ月にわたる攻撃キャンペーンでNATO加盟国の造船会社のネットワークに侵入しました。このキャンペーンでは政府機関やその他の重要な製造業者も標的になっていたと、Symantecの研究者が火曜日に明らかにしました。
- 「Fancy Bear」の名でも知られるAPT28の工作員が実行したこの作戦では、既知のマルウェアに加え、正体不明の新たなコードが使われました。
- Symantecは、このハッキングキャンペーンには明確なスパイ目的があったと指摘し、被害を受ける可能性のある企業に対策を講じるよう警告しています。
Dive Insight:
今回明らかになったロシア関連のキャンペーンは、モスクワがウクライナとの戦争やNATOとの地政学的対立において、サイバー空間をあらゆる形で優位に立つために利用している最新の例です。
侵入に成功した造船会社のほか、APT28のハッカーは法執行機関と、航空宇宙分野のエンジンを製造する企業も標的にしました。Symantecの研究者は「これらの標的に共通するのは、国家安全保障と防衛政策に関わりが深い点です」と記し、キャンペーンの幅広さは「単一の作戦に絞ったものではなく、欧州の政府機関や防衛関連の標的を広く対象とした情報収集活動と考えられます」と指摘しています。
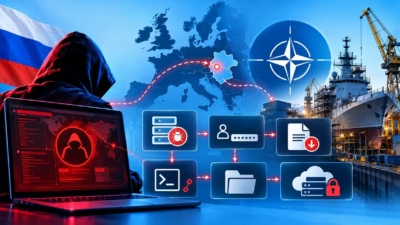
Symantecは、ハッカーが感染させたMicrosoft Word文書を使って配布したマルウェア「Hookedge」のフォレンジックデータをもとに、キャンペーンの全体像をまとめました。造船会社への攻撃では、従業員が2026年7月24日にこの文書を開いたことで埋め込まれたマルウェアが作動し、複数のファイルが生成されて、攻撃者と被害マシンとの間に通信経路が確立されました。その後、ハッカーはマシンとファイルに関する情報を収集し、造船会社のネットワークの把握を始めました。
セキュリティ専門家は過去にもAPT28がHookedgeを使用していることを確認しています。ただ、今回のNATO関連の標的に対するキャンペーンでは、復号したファイルをきっかけに動作する新しいローダーツールも使われていた点が注目されます。Symantecによると、問題のファイルを回収できなかったため、このローダーの目的は特定できなかったということです。
7月下旬に活動が一気に活発化した後も、ハッカーのマルウェアは9月下旬まで造船会社のネットワーク内に残っていました。Symantecがローダーの活動を最後に確認したのは9月24日です。ただ、これがハッカーによる新たな働きかけなのか、ハッカーが設定したスケジュールタスクが残り続けていたためなのかは、はっきりしないと研究者は述べています。
Symantecは、企業が侵入の兆候を監視できるよう、このマルウェアとハッカーのインフラに関する侵害指標(IoC)を公開しています。