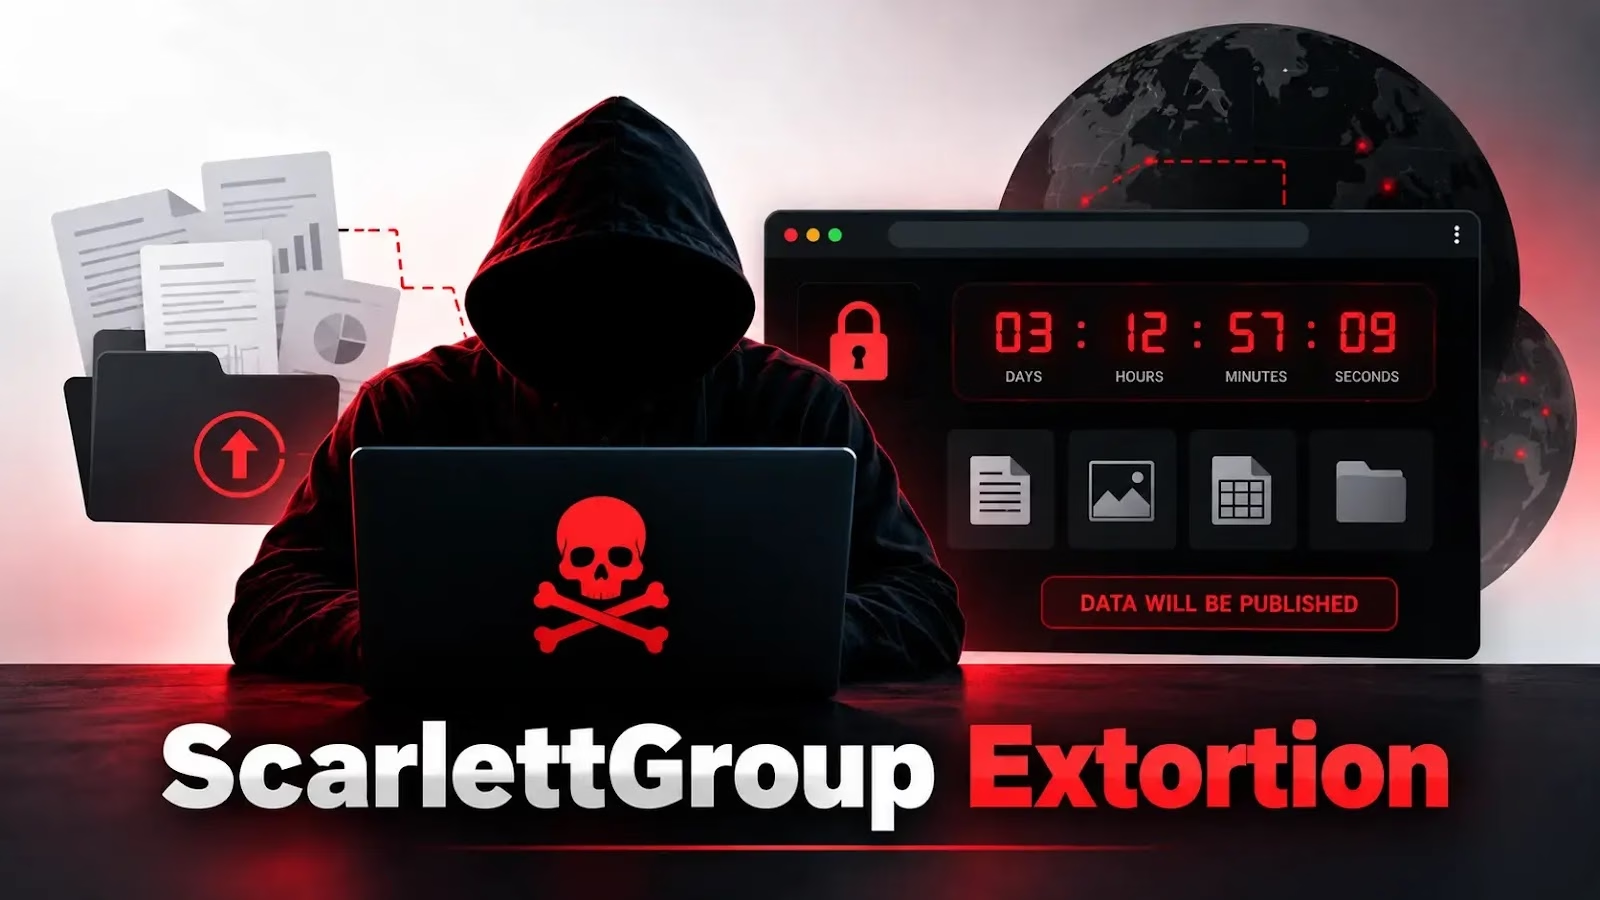
新たに登場したサイバー恐喝グループ「ScarlettGroup」が、Torベースのリークサイトと公開カウントダウンタイマーを使い、侵害したと主張するデータをめぐって各組織に圧力をかけています。
Foresietの調査で紹介された脅威モニタリングの記録によると、同グループが登場したのは2026年9月ごろです。10月に入ると、被害を受けたとされる組織の掲載や地下フォーラムでの活動が注目を集め、存在感が高まりました。
一般的なランサムウェアのキャンペーンとは異なり、ScarlettGroupについて公に確認されている活動の中心は、ファイルの暗号化ではなく、データ公開の脅迫です。
現時点の証拠では、初期侵入の手口は特定されていません。ランサムウェアが展開された形跡も確認されておらず、同グループが主張する侵害のすべてが独自に検証されたわけでもありません。
これらの違いは重要です。新興の攻撃グループにとって、公開された主張そのものが恐喝戦略の一部になっているためです。
ScarlettGroupの専用ダークウェブプラットフォームには、被害を受けたとされる組織が、公開日、業種カテゴリ、公開状況、カウントダウンタイマーとともに表示されています。
個々の侵害の主張が目に見える期限に変わるため、情報が公開される前に交渉に応じるよう、組織に圧力をかける仕組みになっています。
確認された掲載先は、テクノロジー、教育、政府、エンターテインメントなど多岐にわたります。ただし、この広がりから、特定の業種を一貫して狙う戦略があるとは断定できません。
さらに重要なのは、犯罪者のリークサイトに掲載されたからといって、その組織が不正アクセスやデータ窃取を受けたと第三者が確認したことにはならない点です。
この手口は、DarkOwlが記録している広範な傾向とも重なります。DarkOwlはリークサイトを「名指しで晒す(name-and-shame)」ためのインフラと位置づけ、カウントダウンクロックを公開期限の設定手段として挙げています。
こうした機能は恐喝のメッセージを補強するものです。ただし、流出したとされる資料が本物か、全体を網羅しているか、機密性が高いかを裏付けるものではありません。
ScarlettGroupの恐喝キャンペーン
Foresietの調査によると、ScarlettGroupは「公開掲載」「交渉期間」「掲載の終了または情報の公開」という流れを掲げています。
侵害されたとされる組織は、まず組織の詳細情報と公開情報とともに掲載されます。続いて期限が設定され、運営者と連絡を取れる期間が限られます。
同グループは、和解が成立すれば掲載を削除し、侵害した情報も消去すると主張しています。交渉が決裂した場合は、情報を公開すると脅しています。
しかし、これらの約束はあくまで攻撃者側の主張にすぎません。ウェブページが削除されても、盗まれたファイルやそのコピー、被害環境へのアクセス権が消えた証拠にはならないからです。
Foresietは、PwnForums上でもScarlettGroupに関連する活動を確認しています。BreachForumsとの関連やDarkForumsとの関連も報告されていますが、さらなる検証が必要です。
フォーラムでの告知は、リークサイトの外へ主張を拡散し、評判への圧力を強める可能性があります。一方、防御側にとっては、社内のインシデント証跡と突き合わせる材料が増えることにもなります。
ScarlettGroupの事例は、ランサムウェアと、データ窃取のみの恐喝を区別する必要があることを示しています。
CISAの「StopRansomwareガイド」は、暗号化を行わず、情報を盗んで公開をちらつかせる犯罪者によるインシデントを明確に認めています。したがって、システムがロックされていなくても、恐喝被害を受けていないとは限りません。
影響を受けた可能性のある組織にとって、まず優先すべきは、カウントダウンを証拠とみなすのではなく、主張の真偽を検証することです。
調査担当者は、関連するログを保全し、不審なアカウントの動きを調べ、機密性の高いリポジトリへのアクセスを評価する必要があります。さらに、攻撃者が示したサンプルを社内の記録と突き合わせることも求められます。
CISAのガイドは、ランサムウェアとデータ恐喝の両方を対象に、予防策とインシデント対応のチェックリストを示しています。
予防策としては、認証の強化、機密情報へのアクセス制限、公開サービスの脆弱性対処、異常なデータ転送の監視などが挙げられます。
バックアップは復旧には役立ちますが、データが持ち出された後の機密性の喪失を元に戻すことはできません。CISAは、身代金を支払っても環境の侵害が解消されるとは限らないとも警告しています。
ScarlettGroupの侵入手口は確認されていません。そのため、進行中のセキュリティインシデントでは、公開された主張や交渉期限だけで結論を急いではいけません。何が起きたのか、どの情報にアクセスされたのか、攻撃者のアクセスがいまも続いていないかを、証拠に基づいて調べることが不可欠です。
Securityflaw patching
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
翻訳元: https://gbhackers.com/scarlettgroup-extortion-campaign/