サイバー犯罪グループが、悪意あるInstagram広告、放置されたアナリティクスタグ、侵害されたWebサイトを使い、脆弱なiPhoneにエクスプロイトキット「Coruna」と「DarkSword」を配信していることがわかりました。
今回の調査から、攻撃者が広告インフラを悪用し、ユーザーが普段どおりWebを閲覧している最中に被害者へ到達する、拡張性の高いスパイウェア配信モデルが明らかになりました。
研究者はこうした攻撃を「ハーフクリック」攻撃と呼んでいます。ユーザーは感染したWebページや広告に接触する必要がありますが、悪意あるコンテンツが読み込まれた時点で、エクスプロイトが自動的に始まる可能性があります。
悪意ある広告コンテンツが読み込まれたとき、この従業員はフィードをスクロールしていました。
同じ人物はその後、別のグループが悪意あるリンク経由でDarkSwordの別の亜種を配信する場面にも遭遇しました。
ほぼリアルタイムのアラートにより、組織のセキュリティチームは、盗まれた情報が転売されたり、企業ネットワークへの侵入に使われたりする前に、認証情報を更新できました。
Securityflaw patching
悪意ある広告がどのようにMetaの審査を通過したのかは、研究者もまだ突き止めていません。侵害された仲介業者、難読化された配信経路、審査の見落としなどが考えられますが、いずれも確認された事実ではなく、可能性にとどまります。
Report URIは、並行して動く「DeadTag」と呼ばれる攻撃活動を特定しました。この攻撃者は、広告やアナリティクスのサービスに以前使われていた失効済みドメインを購入しています。
数千のWebサイトが、忘れ去られたサードパーティ製スクリプトタグを通じて、今もこれらのドメインを参照しています。
iVerifyの研究者らが確認したところ、DarkSwordのP7亜種は、ワールドカップをテーマにしたInstagram広告を介して従業員のiPhoneに到達していました。広告の配信元はad-track[.]liveです。
攻撃者がドメインを取得すると、既存の組み込み設定がそのまま、犯罪者の支配下にあるトラフィック源になります。
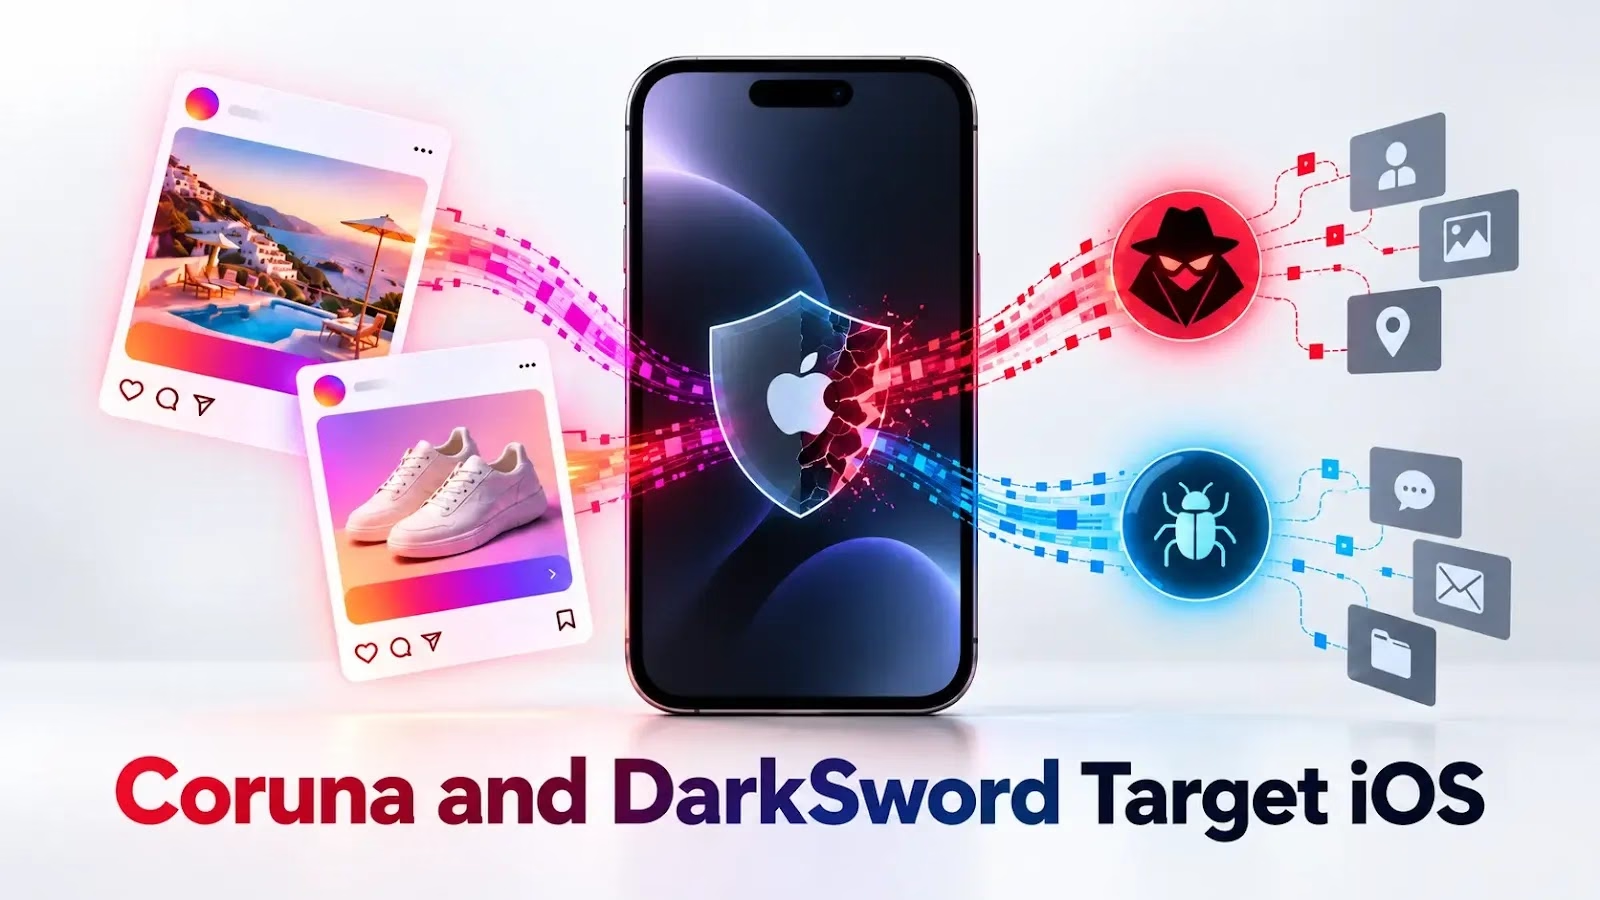
CorunaとDarkSwordはiOSを標的に
DeadTagは、訪問者を詐欺サイトへリダイレクトする一方で、条件に合致するiPhoneを選別して、CorunaやDarkSwordの配信インフラへ誘導しています。
研究者は、著名ブランドを含む数千のWebサイトに組み込まれた、悪用ドメイン数百件を特定しました。
今回の調査の現時点での対象サイトは、合計で月間約1億3,500万回の訪問を集めています。
この数字は、関係するWebサイト全体での潜在的な露出規模を示すものです。確認された感染件数や、固有の被害者数ではありません。
この攻撃活動には、iOS 26や27を搭載した端末を振り分けるためのプレースホルダーも含まれています。ただし研究者によると、これらのバージョンに合わせてエクスプロイトキットを適応させる試みは、確認された範囲ではほぼ機能しておらず、悪用に成功した証拠ではありません。
エクスプロイトの運用者は、数百のPrestaShopストアも侵害し、アナリティクス用コンポーネントに似たディレクトリの中にDarkSwordのローダーを隠していました。別の小売業者のサイトでは、両方のエクスプロイトキットが同時に読み込まれていました。
偽のPolymarketページはCorunaとDarkSwordのP7亜種を配信しており、盗まれた情報は同一のサーバーに送られていました。これにより、両方のペイロードが同じ運用者に結びつきます。
確認された亜種は、キーチェーンのパスワードやアカウント情報、暗号資産アプリを狙っていました。対象にはBinance、Coinbase Walletへのアクセス、OKX、Bitget、Trust Wallet、Exodus、TronLink、Bitpieが含まれます。
中国語の開発コメントや関連する暗号資産インフラから、中国語を話す金銭目的の攻撃活動である可能性がうかがえます。
ただし、これらは国籍や国家の支援を裏付けるものではありません。DeadTagの運用者は、いまだ特定されていません。
今回の調査結果は、Citizen Labの「AdFection」調査と重なります。この調査では、Discover-Techの広告とアルジャジーラでのCandiru感染が結びつけられました。
先行研究が記録したのは標的型の監視活動でした。今回の調査は、同様の広告の仕組みが、より広範な犯罪的配信を支えていることを示しています。
Webサイトの管理者は、使われなくなった組み込み設定を削除し、新たに追加されたスクリプトやドメインを監視し、厳格なContent Security Policyを適用すべきです。
Securityflaw patching
放置されたタグは、元の提供元が消えた後も、実行可能なインフラとして残り続けます。
iPhoneユーザーは、最新のセキュリティアップデートを適用してください。リスクの高いユーザーは、ロックダウンモードの利用も検討してください。侵害が疑われる組織は、フォレンジック証拠を保全し、漏えいした可能性のある認証情報を更新する必要があります。
今回の最大の変化は配信方法にあります。高度なiPhoneエクスプロイトは、もはや個別に選ばれた標的だけに頼るものではありません。
犯罪者のトラフィックブローカーは、広告システムや放置されたWebサイトの依存関係を通じて、脆弱な端末を大規模に供給でき、配信コストを下げられます。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止。ANYRUNのサンドボックスをSOCに導入。
翻訳元: https://gbhackers.com/coruna-and-darksword-target-ios/