Vercelは、情報窃取型マルウェア(インフォスティーラー)への有力な対抗策として、Device Bound Session Credentials(DBSC)を自社プラットフォームで段階的に導入しています。
VercelのCTOであるMalte Ubl氏がXで発表したこの新機能は、ログインセッションをユーザーのデバイスに紐づけ、その秘密鍵をTPMに保管します。このため、セッションCookieが盗まれても、別のデバイスで再利用することはできません。
Vercelは、開発者がWebサイトやWebアプリケーション、AIエージェントのデプロイとホスティングに使うクラウドプラットフォームです。同社は人気のWebフレームワーク「Next.js」も開発しています。
今回の発表は、開発者がプロジェクトやデプロイを管理するvercel.comへのログインが対象です。
Ubl氏は次のように説明しています。「DBSCは、デバイスのTPM(ノートPCやスマートフォンの指紋センサーなどの生体認証デバイスが使うものと同じ仕組みです)に秘密鍵を保管し、その鍵でCookieに署名します」
「秘密鍵は二度と取り出せません。私たちにも、ユーザーの皆さんにも、そしてマルウェアにも不可能です」
VercelのDBSC導入は、ChromeのApp-Bound Encryptionを補完するものでもあります。App-Bound Encryptionは、インフォスティーラーがブラウザのCookieを抜き出しにくくする機能です。DBSCは、盗まれたセッションCookieを他のデバイスで再利用できないようにすることで、防御をさらに一層強化します。
DBSCは現在、macOSとWindowsのChromeで利用できます。ただし、OAuthアプリが絡むエッジケースに適切に対処するため、導入は段階的に進められています。
これとは別に、VercelはVercel CLI向けにも、DPoPと呼ばれる同様の保護技術を導入しようとしています。
Security Reviewも登場
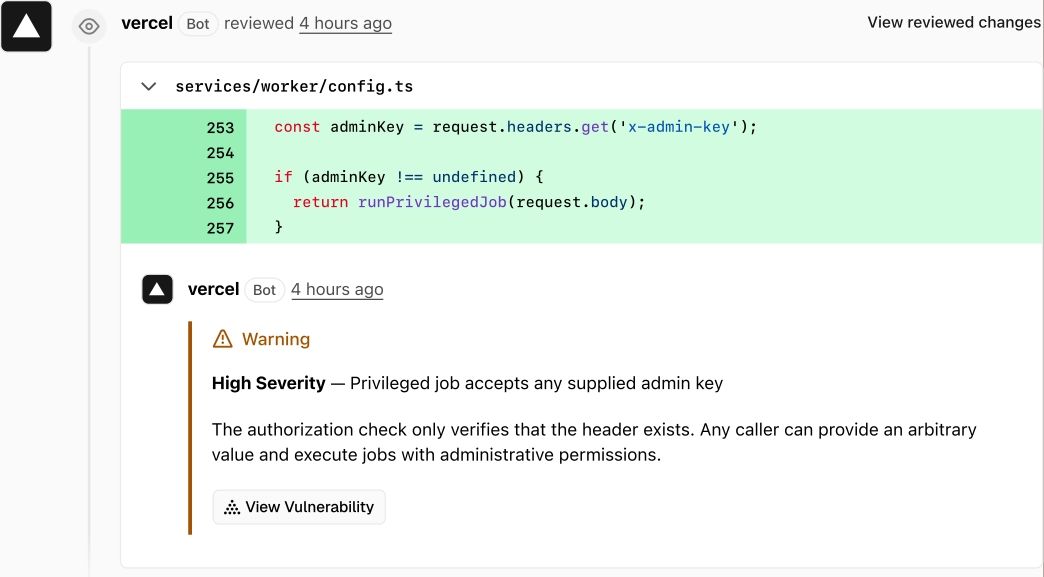
今週初めには、VercelがProおよびEnterpriseチーム向けにSecurity Reviewをパブリックベータとして公開しました。これはVercel Agentに追加された機能で、有効にすると、連携したGitHubリポジトリへのプッシュのたびにコードの変更をスキャンします。
この新システムは、コードとチームが定義したポリシーを用いて、認可チェックの欠落やシークレットの露出といった問題を検出します。
権限が許可されていれば、Vercel Agentは修正を検証してコミットすることもできます。
Vercelによると、Security Reviewのスキャンは2026年11月10日まで無料です。エージェントが生成する修正は別途課金されます。
Ubl氏は、Vercelのセキュリティチームがこの新機能を数カ月前から社内で運用しており、すでに有効性が実証されたため、広く提供することにしたと述べています。
Vercelは4月、一部の顧客に影響するセキュリティ侵害を受けました。攻撃者は、Context.aiの従業員のGoogle Workspaceアカウントを侵害して、Vercelのシステムに侵入しました。
Vercelによると、攻撃者はこのアクセスを利用して社内システムに到達し、機密として設定されていなかった環境変数を閲覧しました。
ShinyHuntersを名乗る攻撃者は、盗んだとされるソースコード、アクセスキー、データベースのデータを売却しようとしました。